DNS
Remarque : le contenu de cette page a été introduit pour la première fois dans le firmware v4.11.
Si votre appareil utilise une autre version du firmware, utilisez le sélecteur ci-dessous pour accéder au guide correspondant.
Dans le menu latéral gauche du panneau d'administration Web, accédez à DNS.
Les paramètres DNS du routeur déterminent comment les noms de domaine sont traduits en adresses IP. Cette page permet d'utiliser les serveurs DNS obtenus automatiquement auprès des appareils en amont ou de définir des serveurs personnalisés. Vous pouvez également configurer les options DNS et modifier les règles d'hôtes statiques.
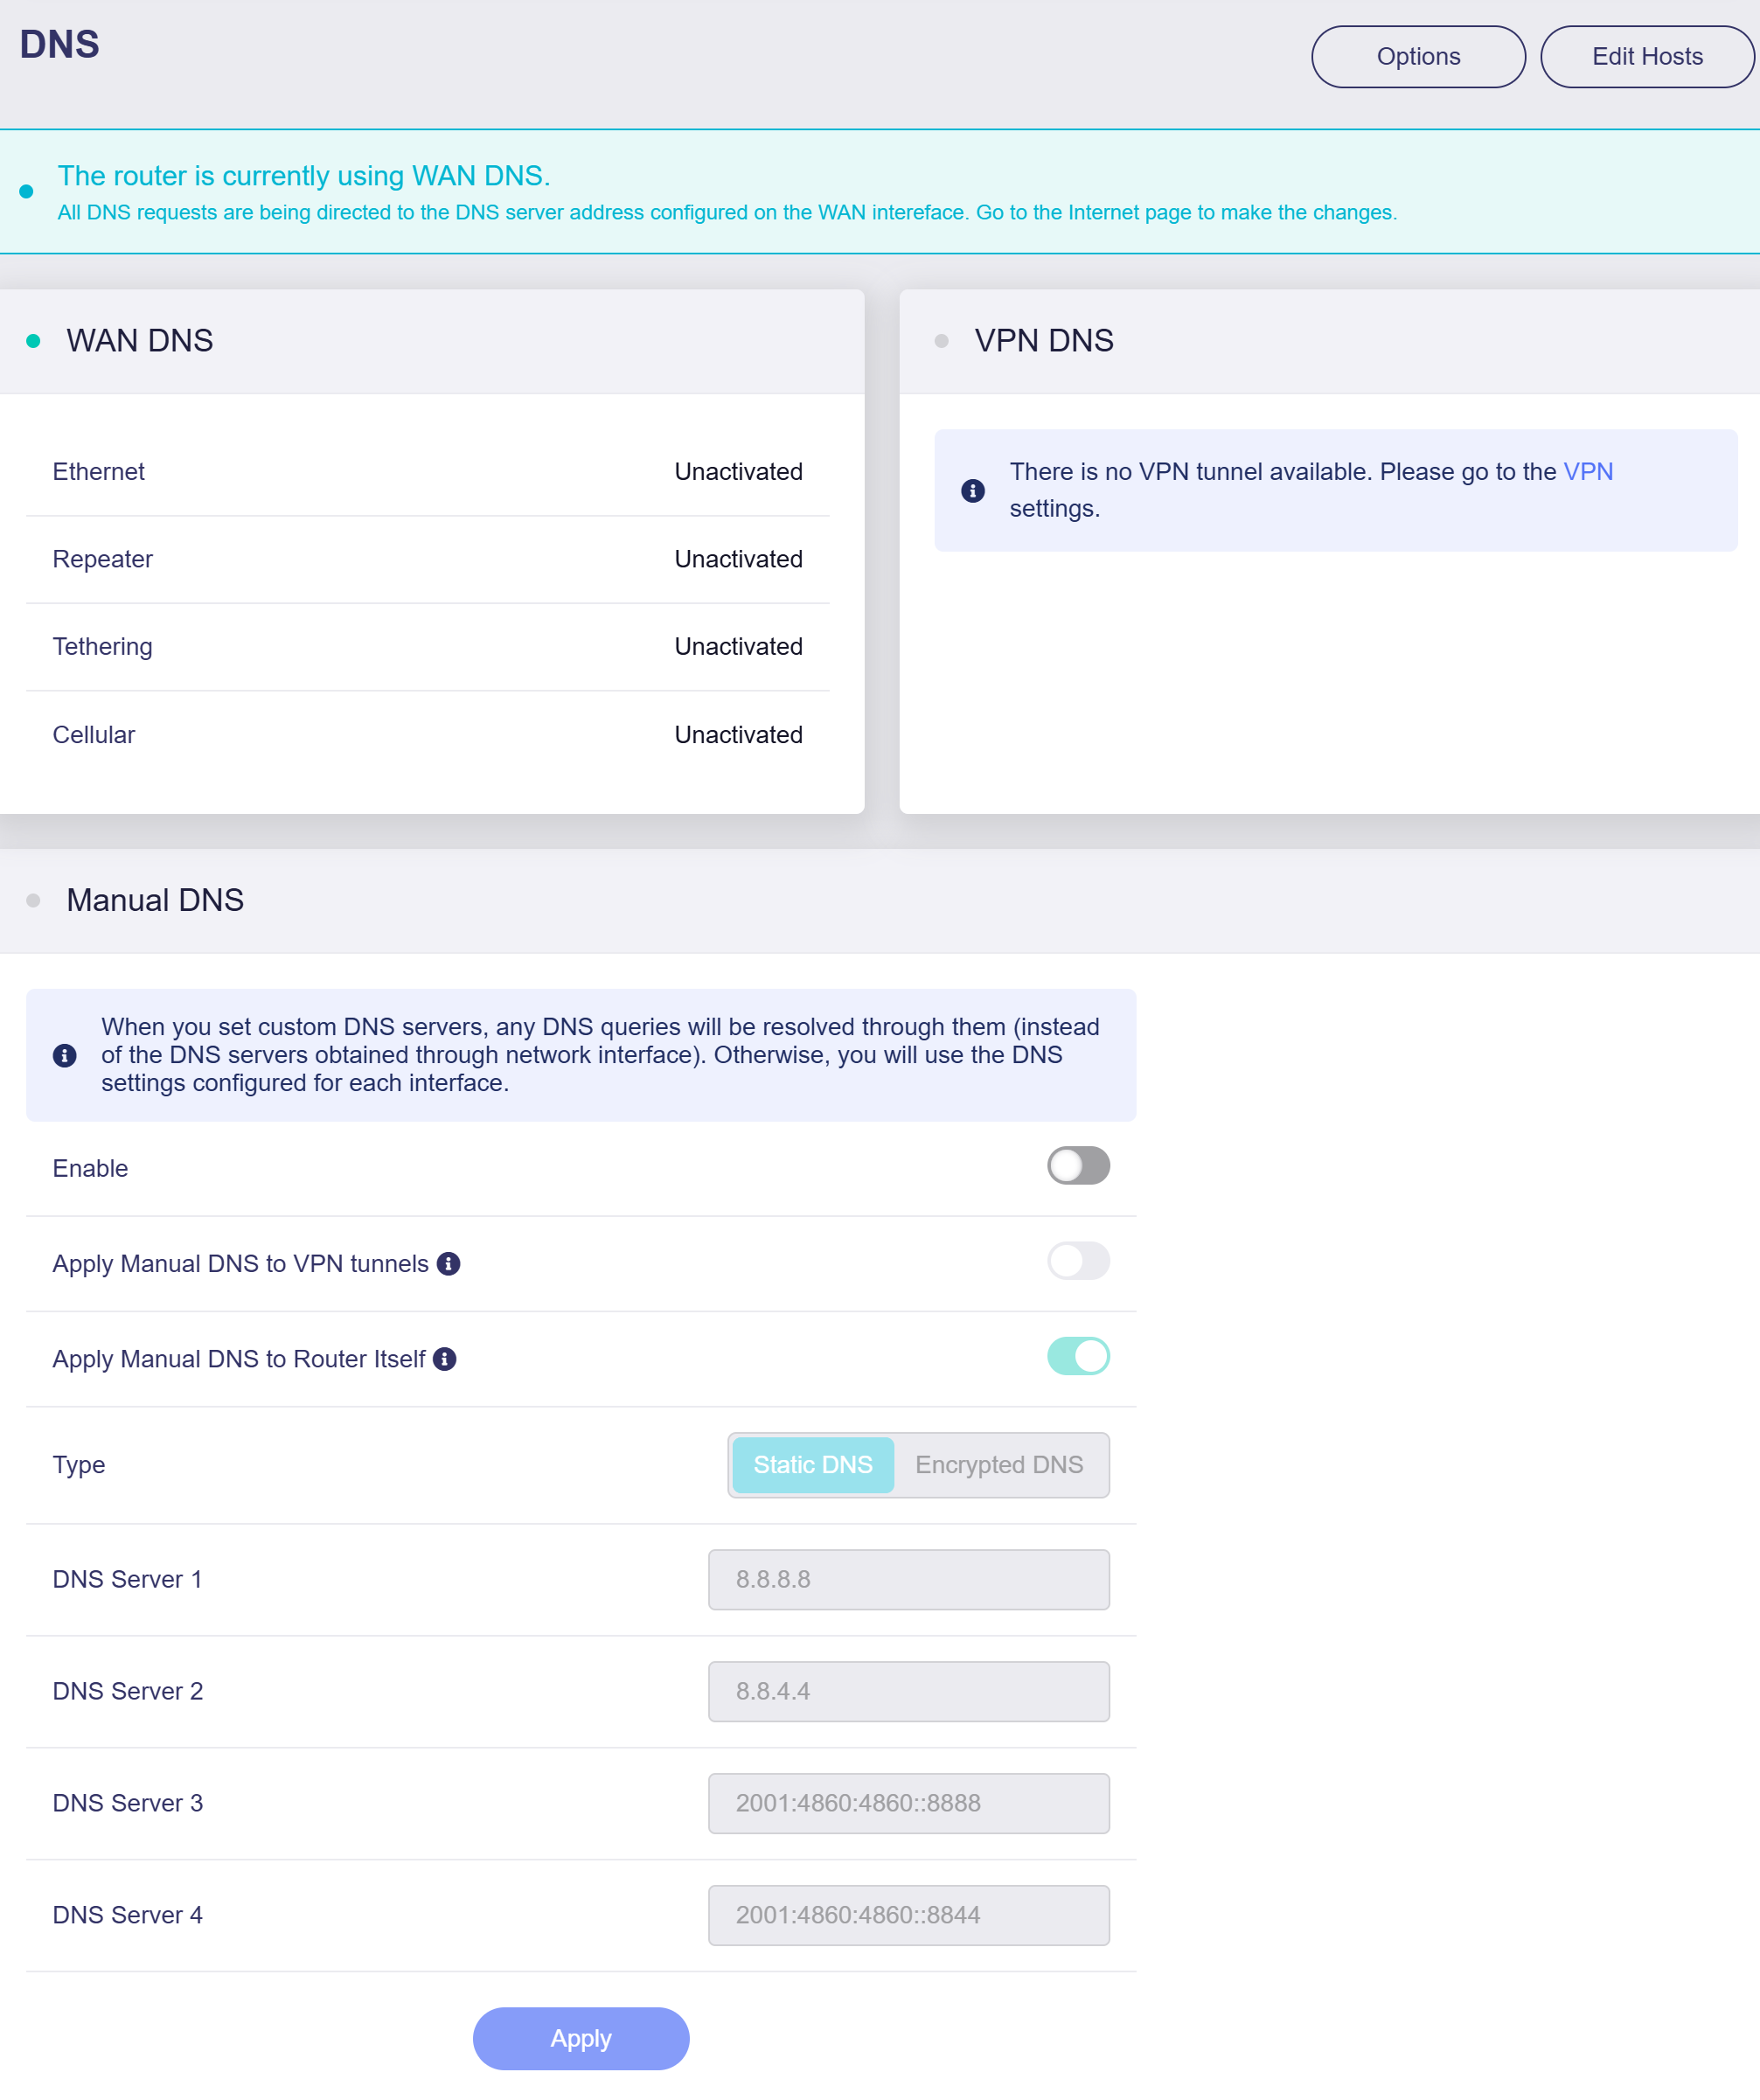
Par défaut, les requêtes DNS du trafic correspondant à la stratégie VPN utilisent les serveurs DNS fournis par le tunnel VPN. Les autres requêtes DNS utilisent les serveurs obtenus à partir de l'interface WAN active. Si vous définissez des serveurs DNS personnalisés, vous pouvez les appliquer aux tunnels VPN, au routeur lui-même ou aux deux. Lorsque ces options sont activées, les requêtes DNS comprises dans le périmètre choisi sont résolues par les serveurs indiqués plutôt que par ceux obtenus depuis les interfaces réseau concernées. Si aucun serveur personnalisé n'est défini, le routeur utilise les serveurs DNS obtenus depuis les interfaces réseau concernées.
DNS WAN
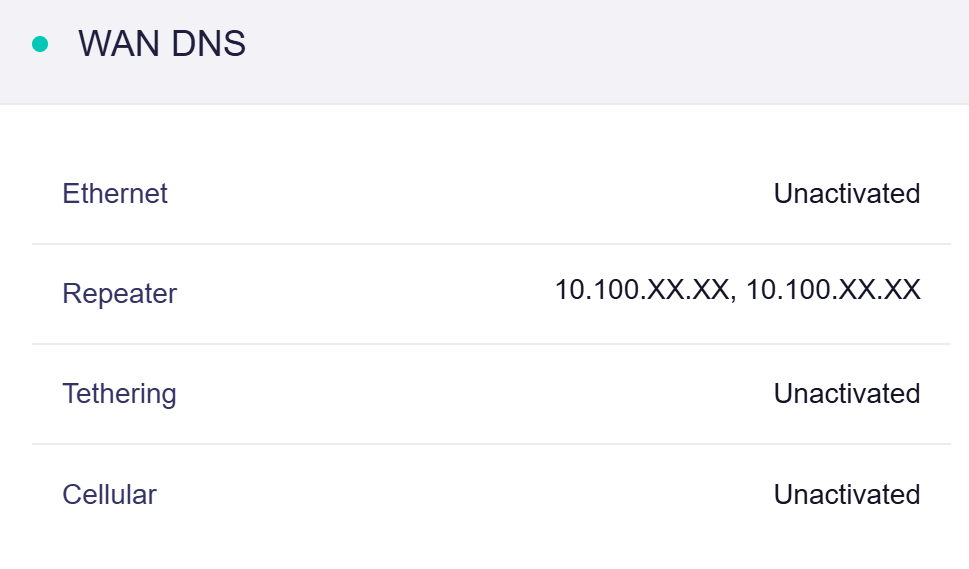
WAN DNS affiche les serveurs DNS récupérés depuis chaque liaison montante WAN, notamment Ethernet, Repeater, Tethering et Cellular.
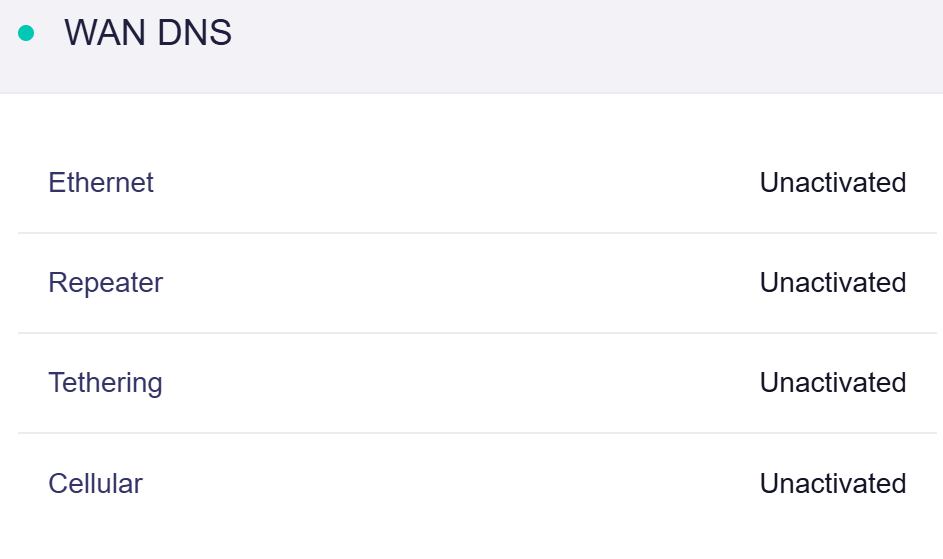
Lorsqu'une liaison WAN est active, les adresses de ses serveurs DNS apparaissent à droite, comme illustré ci-dessous.
DNS VPN
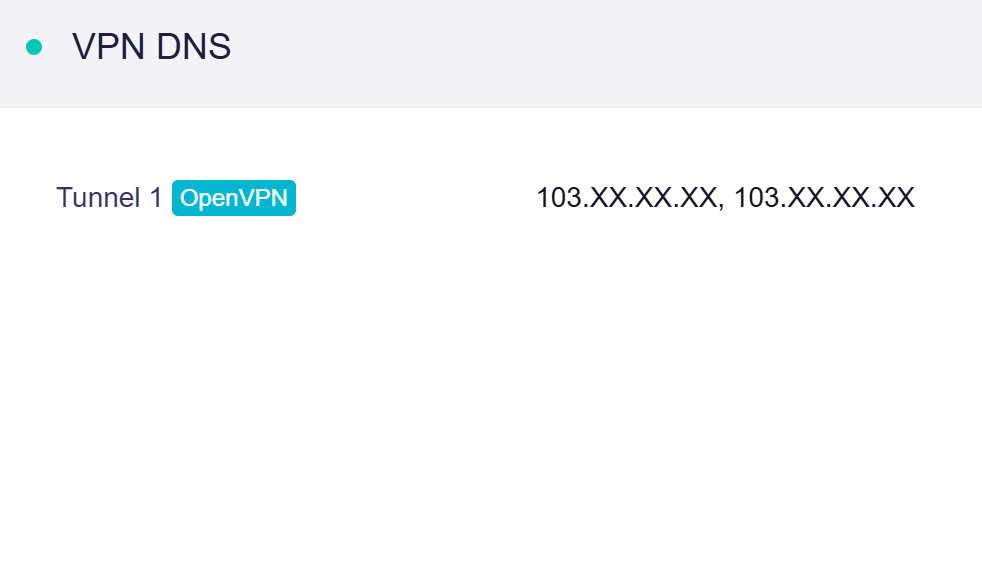
VPN DNS affiche les serveurs DNS obtenus depuis chaque tunnel VPN actif.
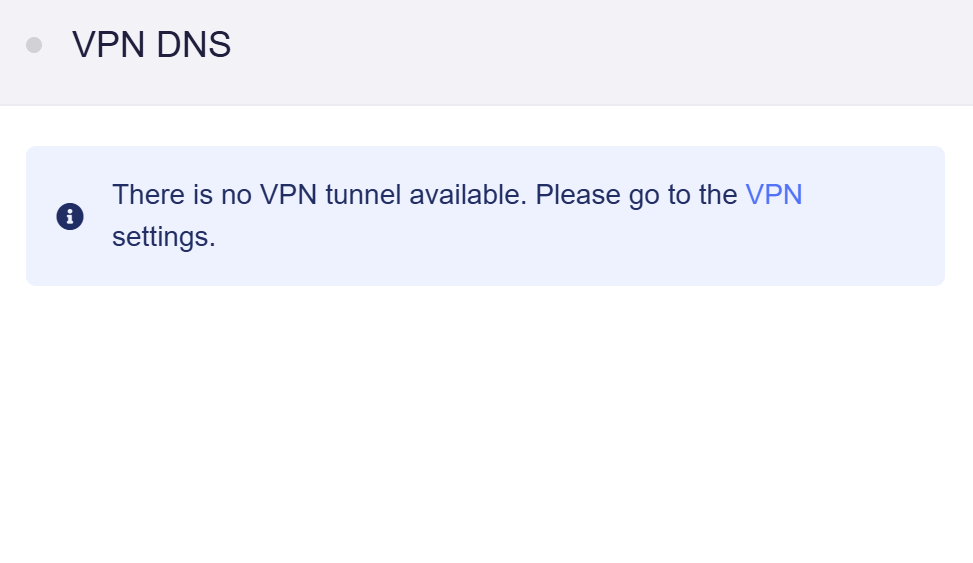
Lorsqu'un tunnel VPN est actif, les requêtes DNS du trafic VPN suivent la configuration VPN DNS, comme illustré ci-dessous.
DNS manuel
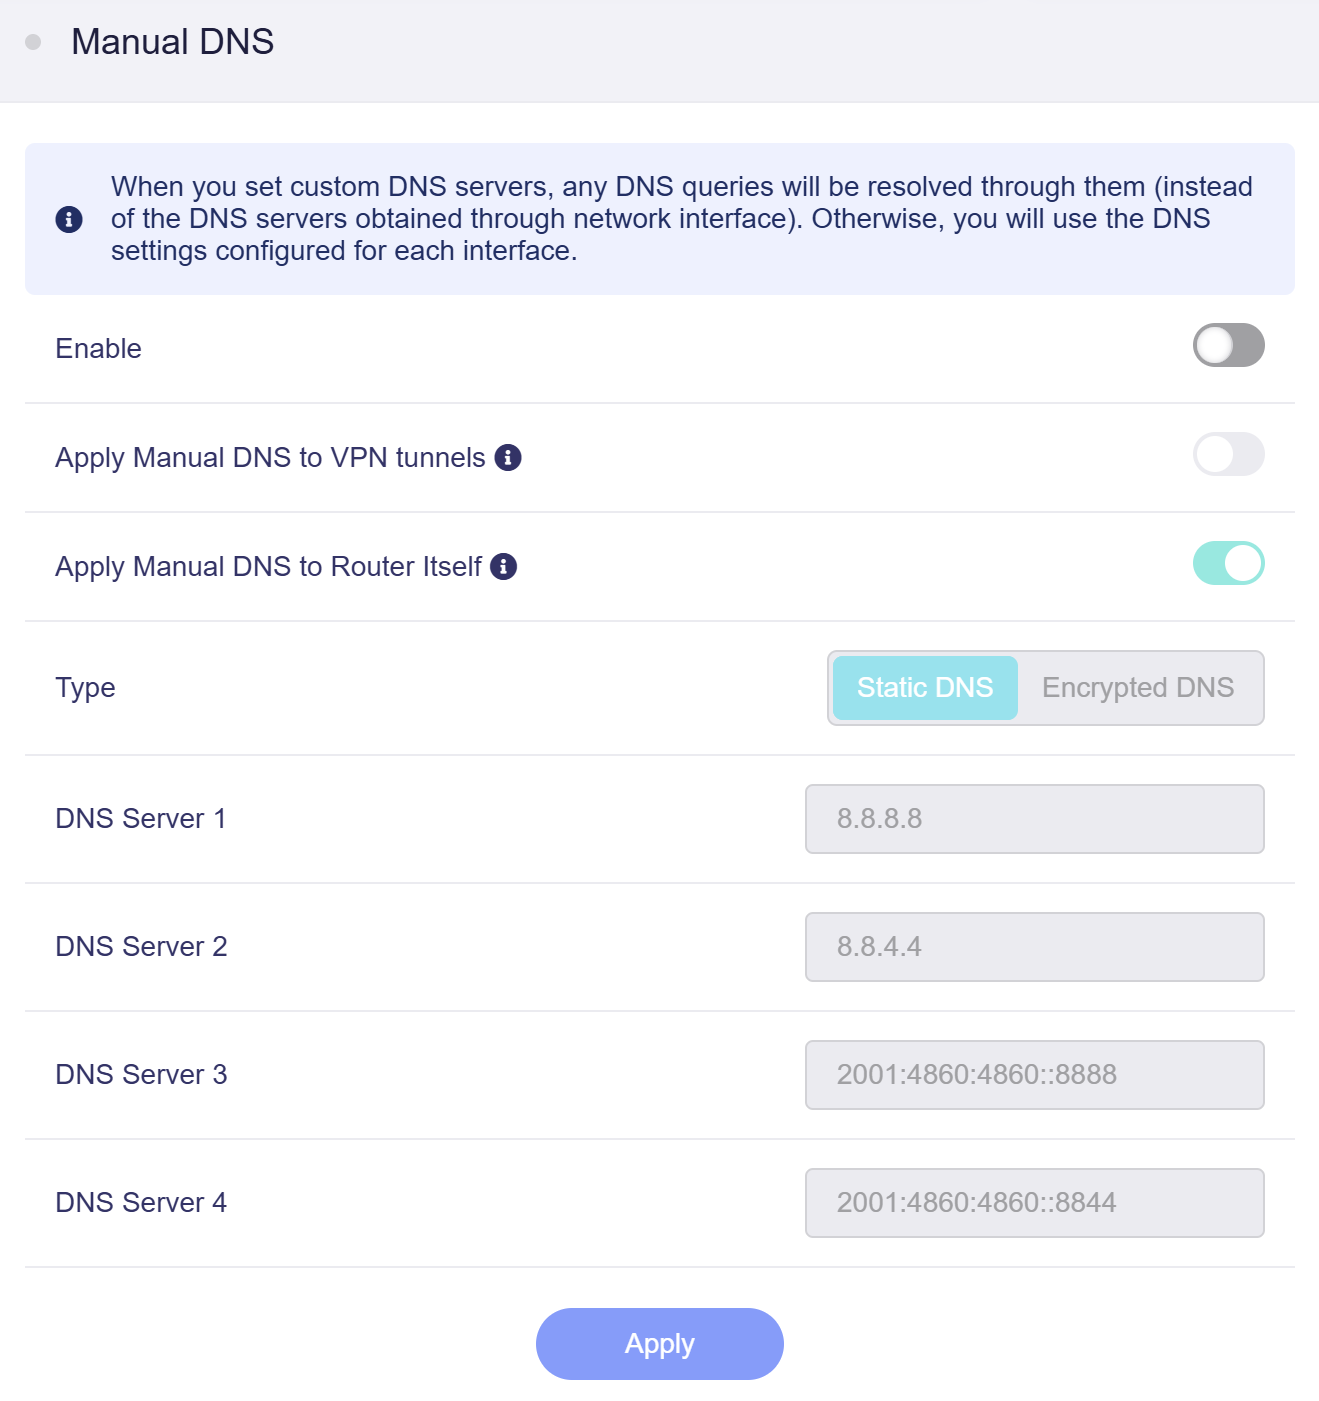
Manual DNS prend en charge deux types de configuration : Static DNS et Encrypted DNS.
-
Apply Manual DNS to VPN tunnels : si cette option est activée, le DNS manuel personnalisé est utilisé pour les paquets passant par le tunnel VPN à la place des paramètres DNS du VPN.
-
Apply Manual DNS to Router Itself : cette option est activée par défaut. Lorsqu'elle est activée, les services intégrés du routeur (tels que GoodCloud) appliquent les paramètres DNS manuels personnalisés.
DNS statique
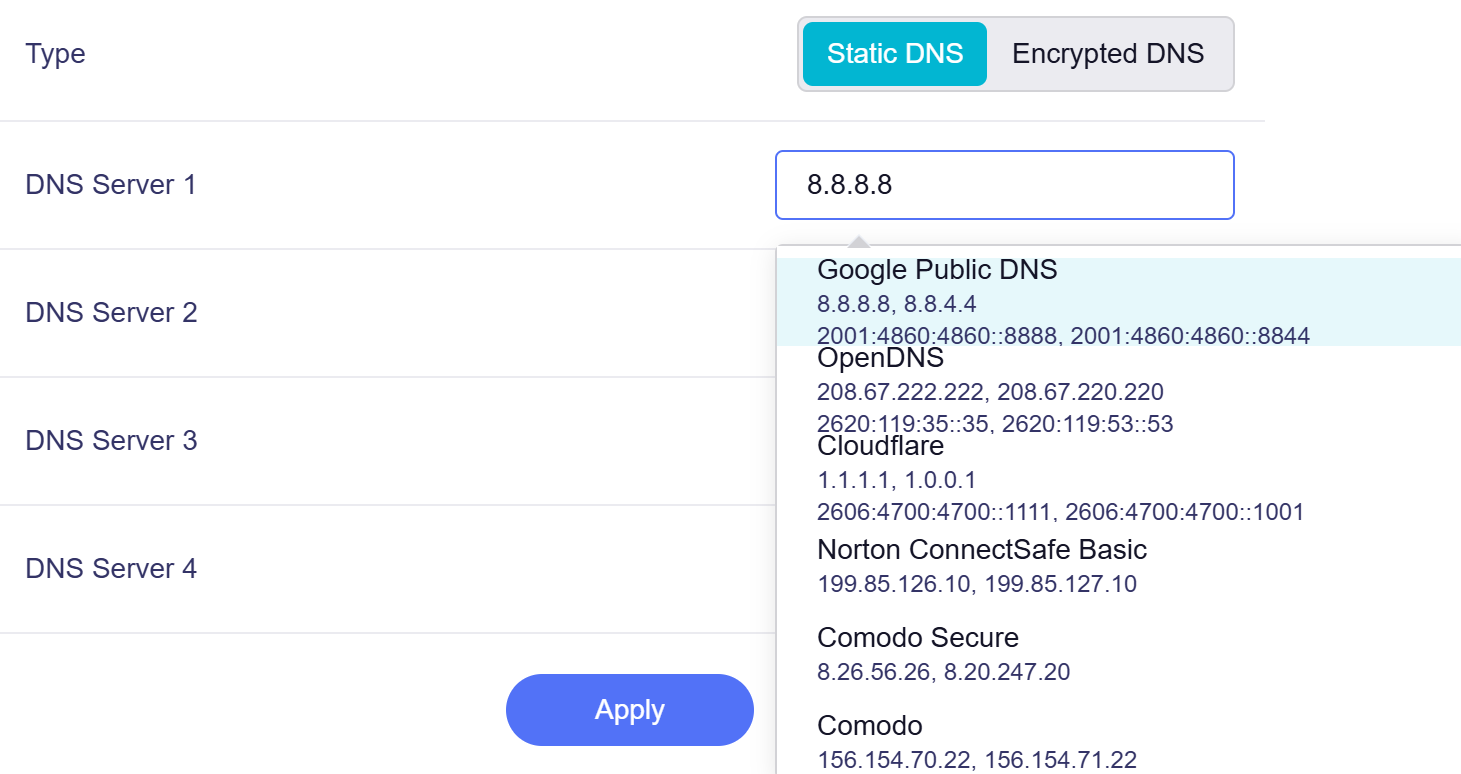
Static DNS permet de saisir manuellement des adresses de serveurs DNS IPv4 ou IPv6. Vous pouvez saisir directement les adresses ou sélectionner des serveurs DNS publics prédéfinis dans la liste déroulante.
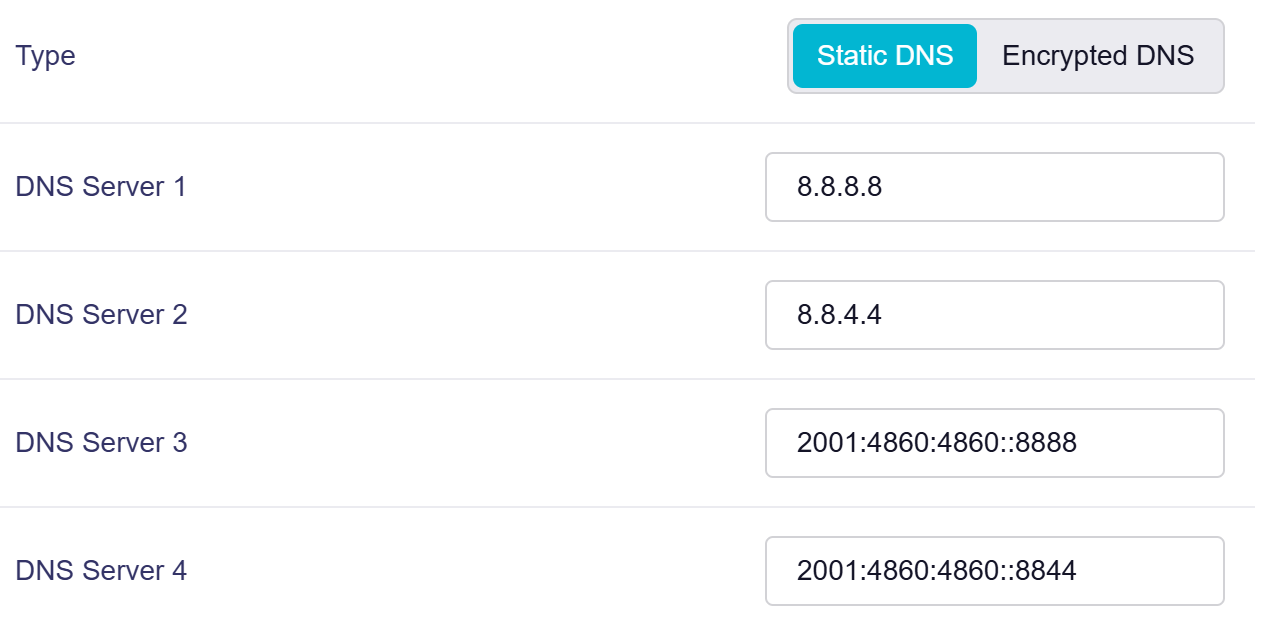
Vous pouvez saisir jusqu'à quatre adresses de serveurs DNS. Cliquez sur Apply pour enregistrer les modifications.
DNS chiffré
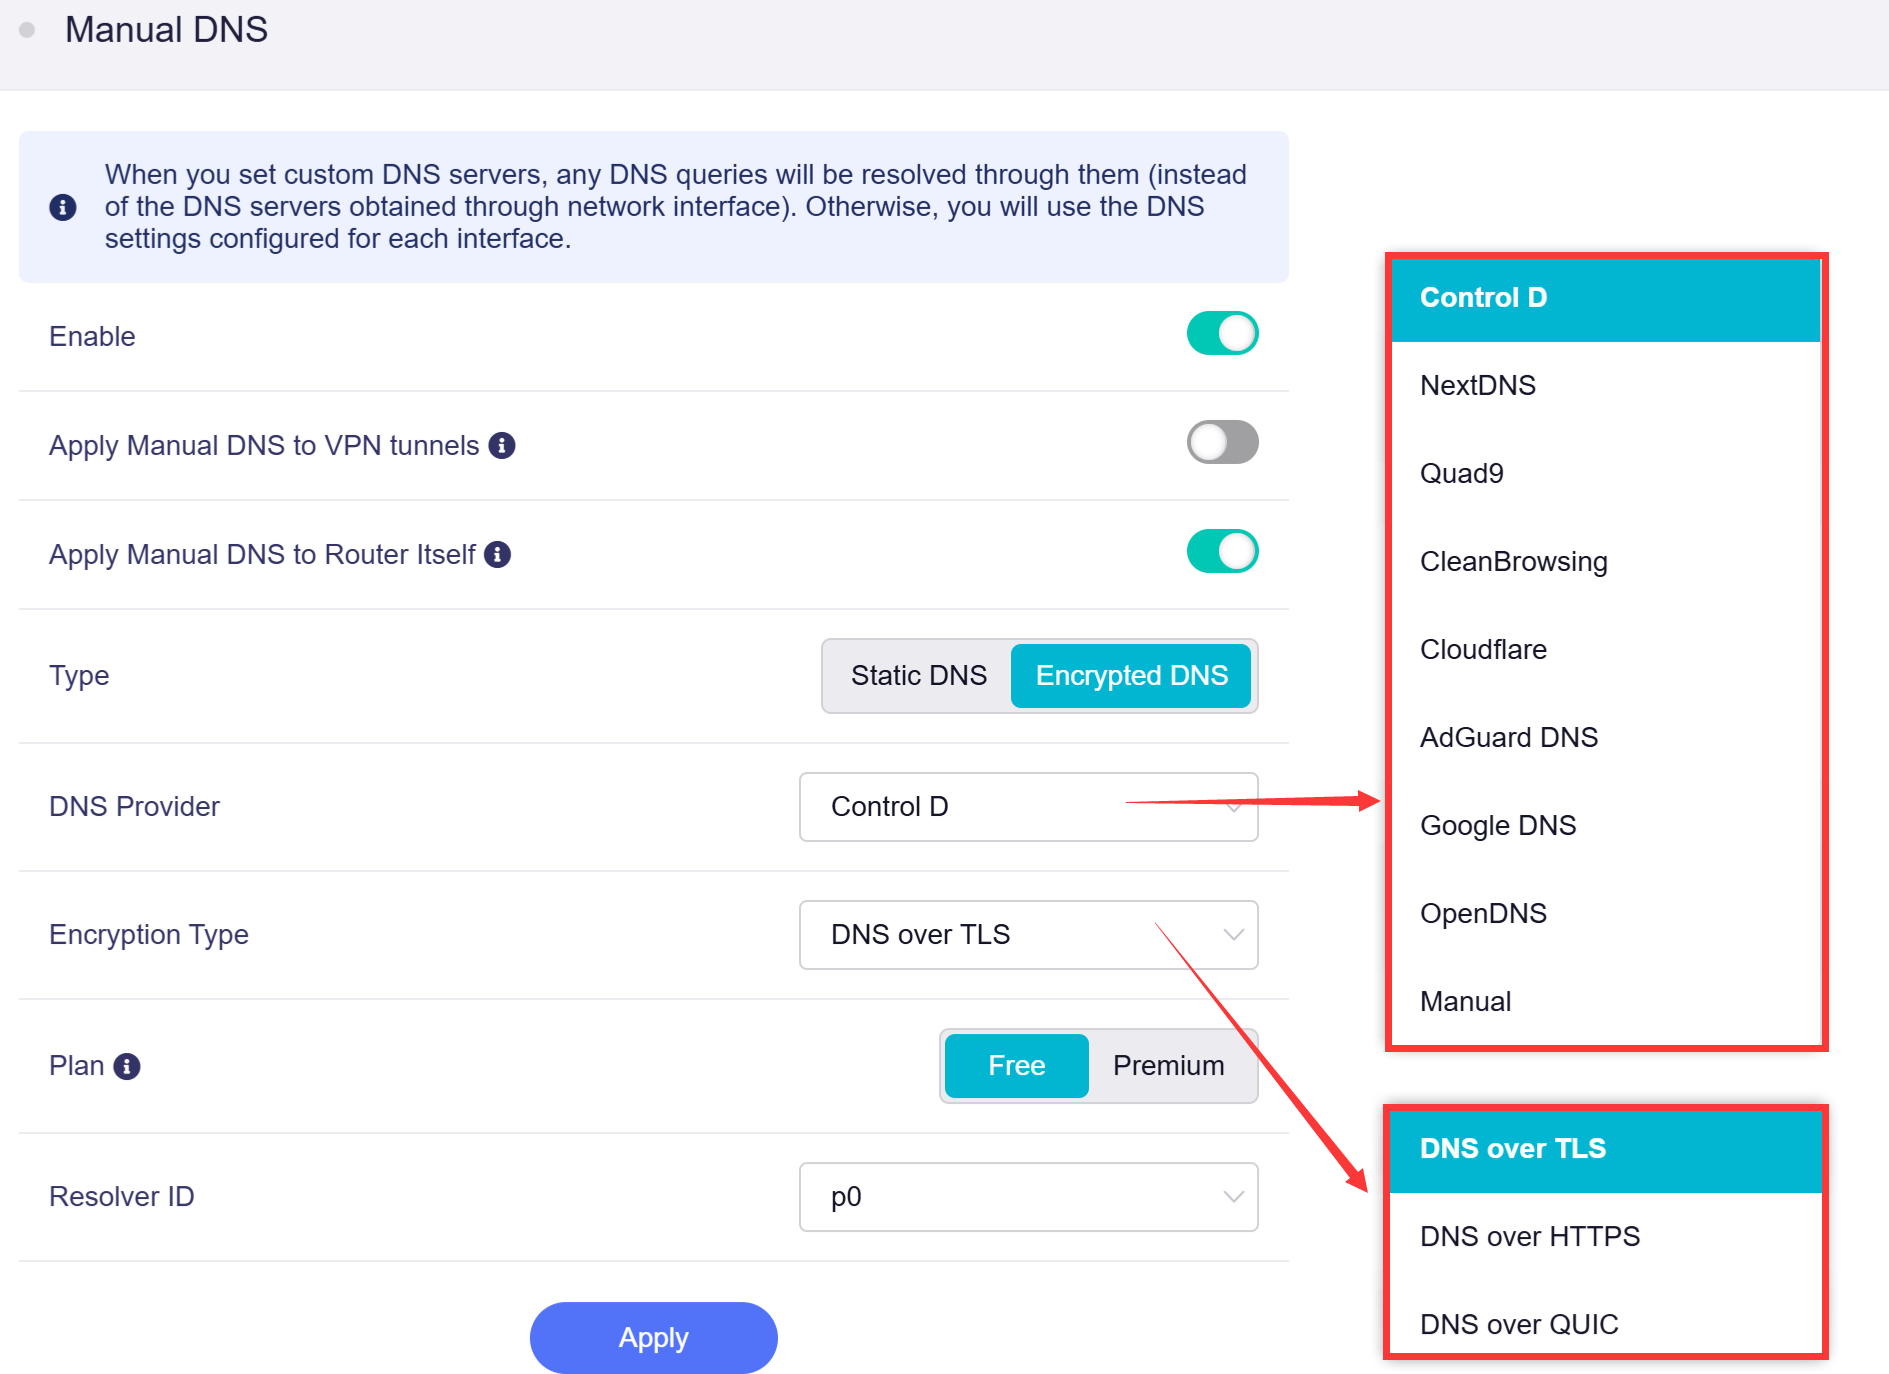
Le mode Encrypted DNS prend en charge plusieurs fournisseurs DNS, notamment Control D, NextDNS, Quad9, CleanBrowsing, Cloudflare, AdGuard DNS, Google DNS et OpenDNS. Vous pouvez également spécifier manuellement un serveur DNS chiffré si nécessaire.
Sélectionnez d'abord le DNS Provider. Les autres options changent en fonction de votre sélection.
-
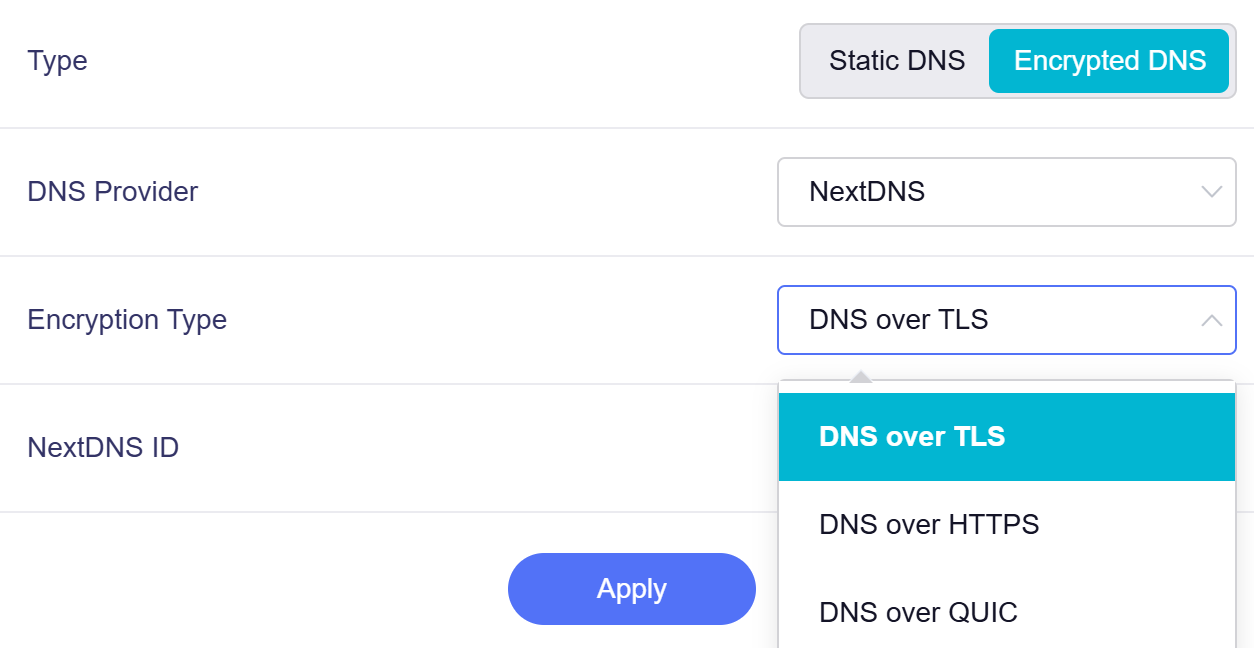
Si vous sélectionnez un fournisseur DNS précis (par exemple NextDNS), choisissez un type de chiffrement parmi DNS over TLS (DoT), DNS over HTTPS (DoH) et DNS over QUIC (DoQ). DNS over QUIC (DoQ) a été introduit dans le firmware v4.9 et n'est disponible que lorsque Control D, NextDNS ou AdGuard DNS est utilisé comme fournisseur.
-
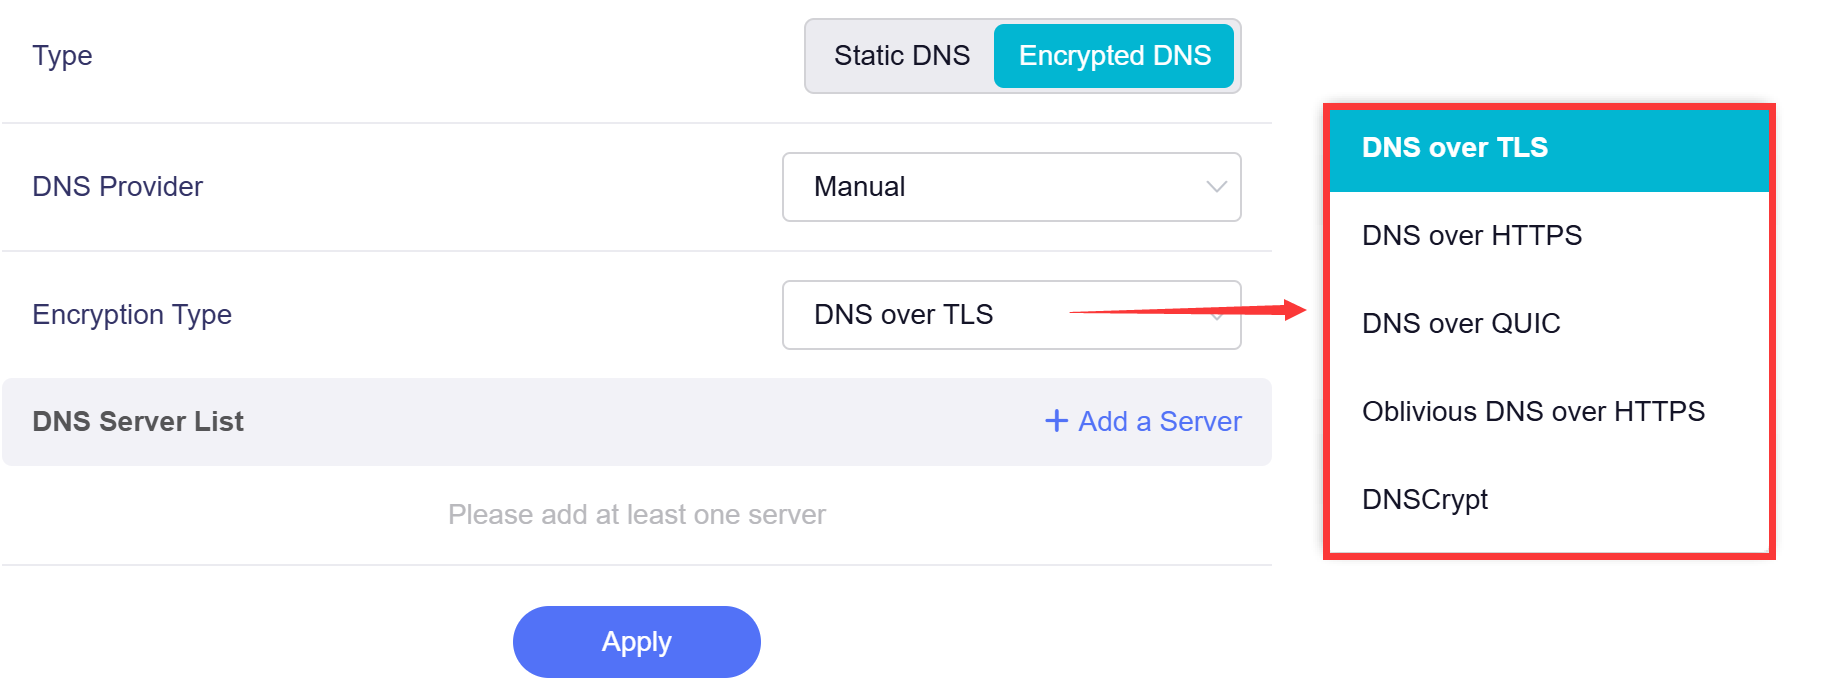
Si vous sélectionnez Manual comme fournisseur DNS, choisissez un type de chiffrement parmi DNS over TLS (DoT), DNS over HTTPS (DoH), DNS over QUIC (DoQ), Oblivious DNS over HTTPS et DNSCrypt.
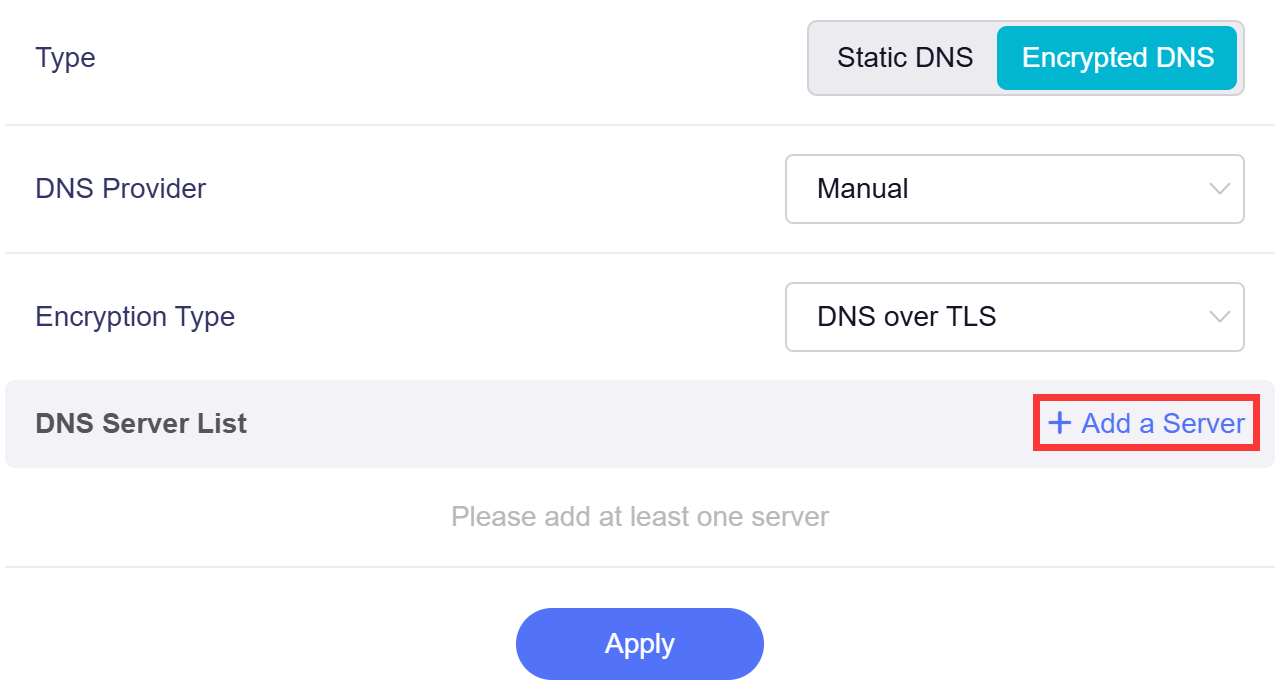
Cliquez ensuite sur Add a Server pour ajouter au moins un serveur DNS. Vous pouvez saisir directement l'URL ou le format stamp du DNS chiffré. Pour consulter la liste des serveurs publics, reportez-vous à https://dnscrypt.info/public-servers.
Comparaison des types de chiffrement
-
DNS over TLS (DoT)
Chiffre les requêtes DNS via un port TLS dédié. Le trafic DNS est ainsi isolé du trafic Web ordinaire et peut être facilement identifié par les opérateurs réseau.
-
DNS over HTTPS (DoH)
Transmet les données DNS dans le trafic HTTPS standard. Les requêtes DNS se confondent avec le trafic Web normal, ce qui assure une forte confidentialité et contourne les filtres de trafic simples.
-
DNS over QUIC (DoQ)
Encapsule DNS dans le protocole QUIC. Il offre une faible latence, une reconnexion rapide et des performances stables sur les réseaux instables.
-
Oblivious DNS over HTTPS (ODoH)
Version améliorée de DoH. Elle sépare l'adresse IP de l'utilisateur des requêtes DNS, empêchant le serveur et les fournisseurs réseau de suivre l'activité de navigation.
-
DNSCrypt
Protocole de chiffrement DNS mature. Il authentifie et chiffre le trafic DNS en privilégiant la protection contre la falsification et la compatibilité avec les anciens environnements réseau.
Options DNS
Cliquez sur Options dans l'angle supérieur droit pour configurer les paramètres DNS avancés.
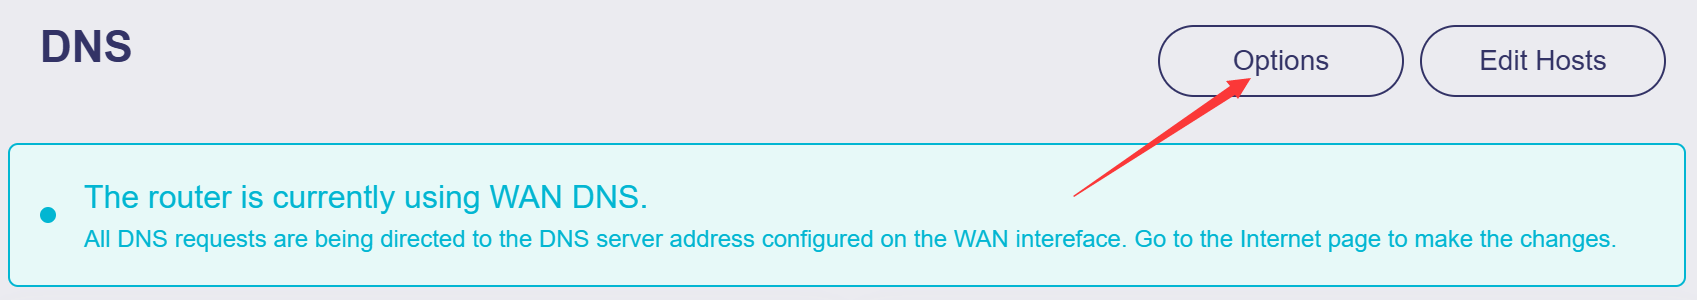
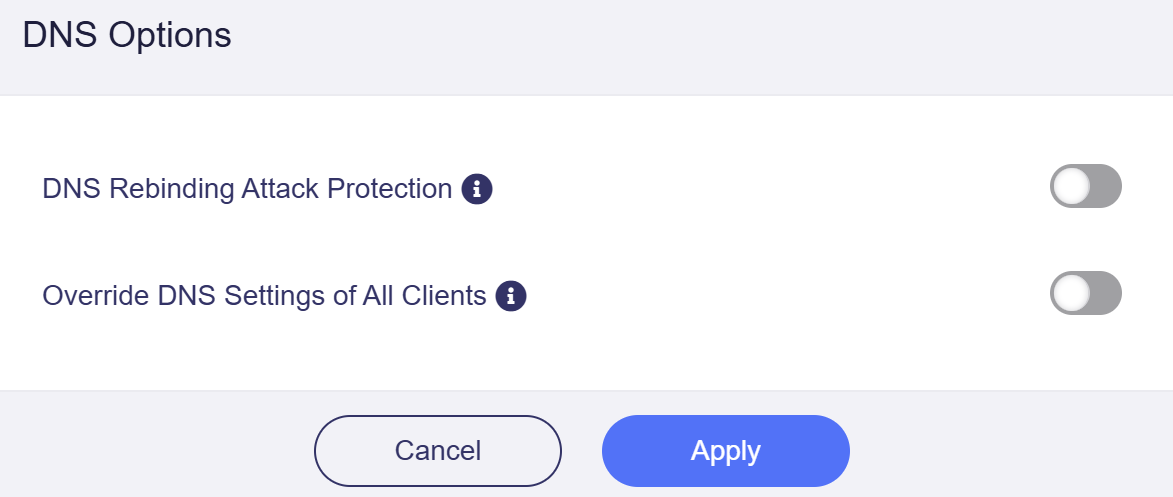
Vous pouvez activer ou désactiver ces options selon vos besoins.
-
DNS Rebinding Attack Protection : l'activation de cette option peut faire échouer les recherches DNS privées. Si votre réseau utilise un portail captif, désactivez cette option.
-
Override DNS Settings of All Clients : lorsque cette option est activée, le routeur remplace les paramètres DNS non chiffrés de tous les clients.
Modifier les hôtes
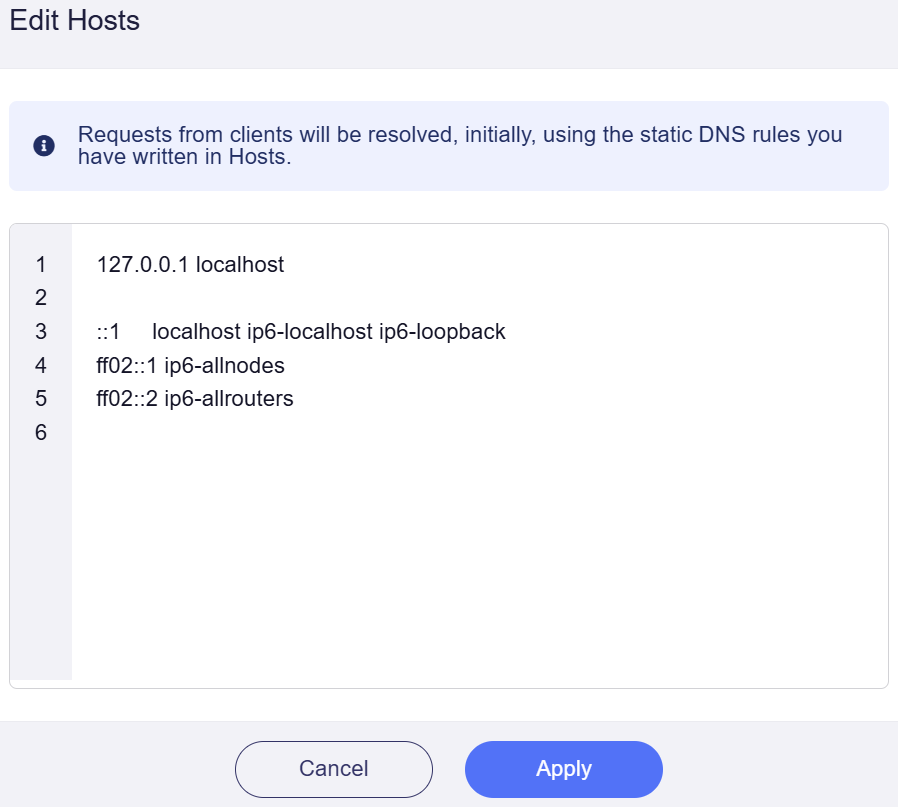
Cliquez sur Edit Hosts dans l'angle supérieur droit pour personnaliser les règles d'hôtes statiques.
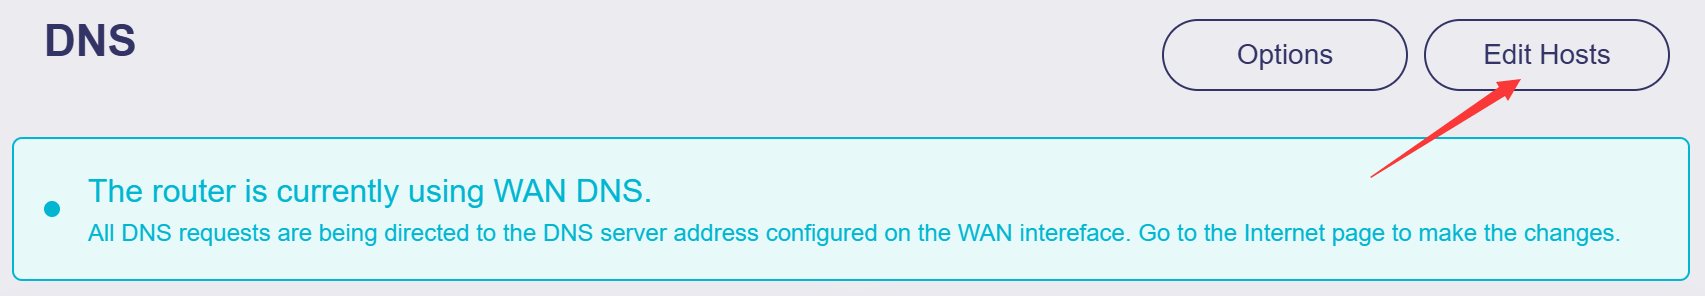
Le routeur donne la priorité à ces règles d'hôtes lors de la résolution des requêtes des clients connectés.
Vous avez encore des questions ? Visitez notre forum communautaire ou contactez-nous.