DNS
Hinweis: Der Inhalt dieser Seite wurde erstmals mit Firmware v4.11 eingeführt.
Wenn auf Ihrem Gerät eine andere Firmwareversion ausgeführt wird, wechseln Sie über die Auswahl unten zur entsprechenden Anleitung.
Navigieren Sie im linken Menü des webbasierten Admin-Panels zu DNS.
Die DNS-Einstellungen Ihres Routers steuern, wie Domainnamen in IP-Adressen übersetzt werden. Auf dieser Seite können Sie die automatisch von vorgeschalteten Geräten bezogenen DNS-Server verwenden oder benutzerdefinierte Server festlegen. Außerdem können Sie DNS-Optionen konfigurieren und statische Hostregeln bearbeiten.
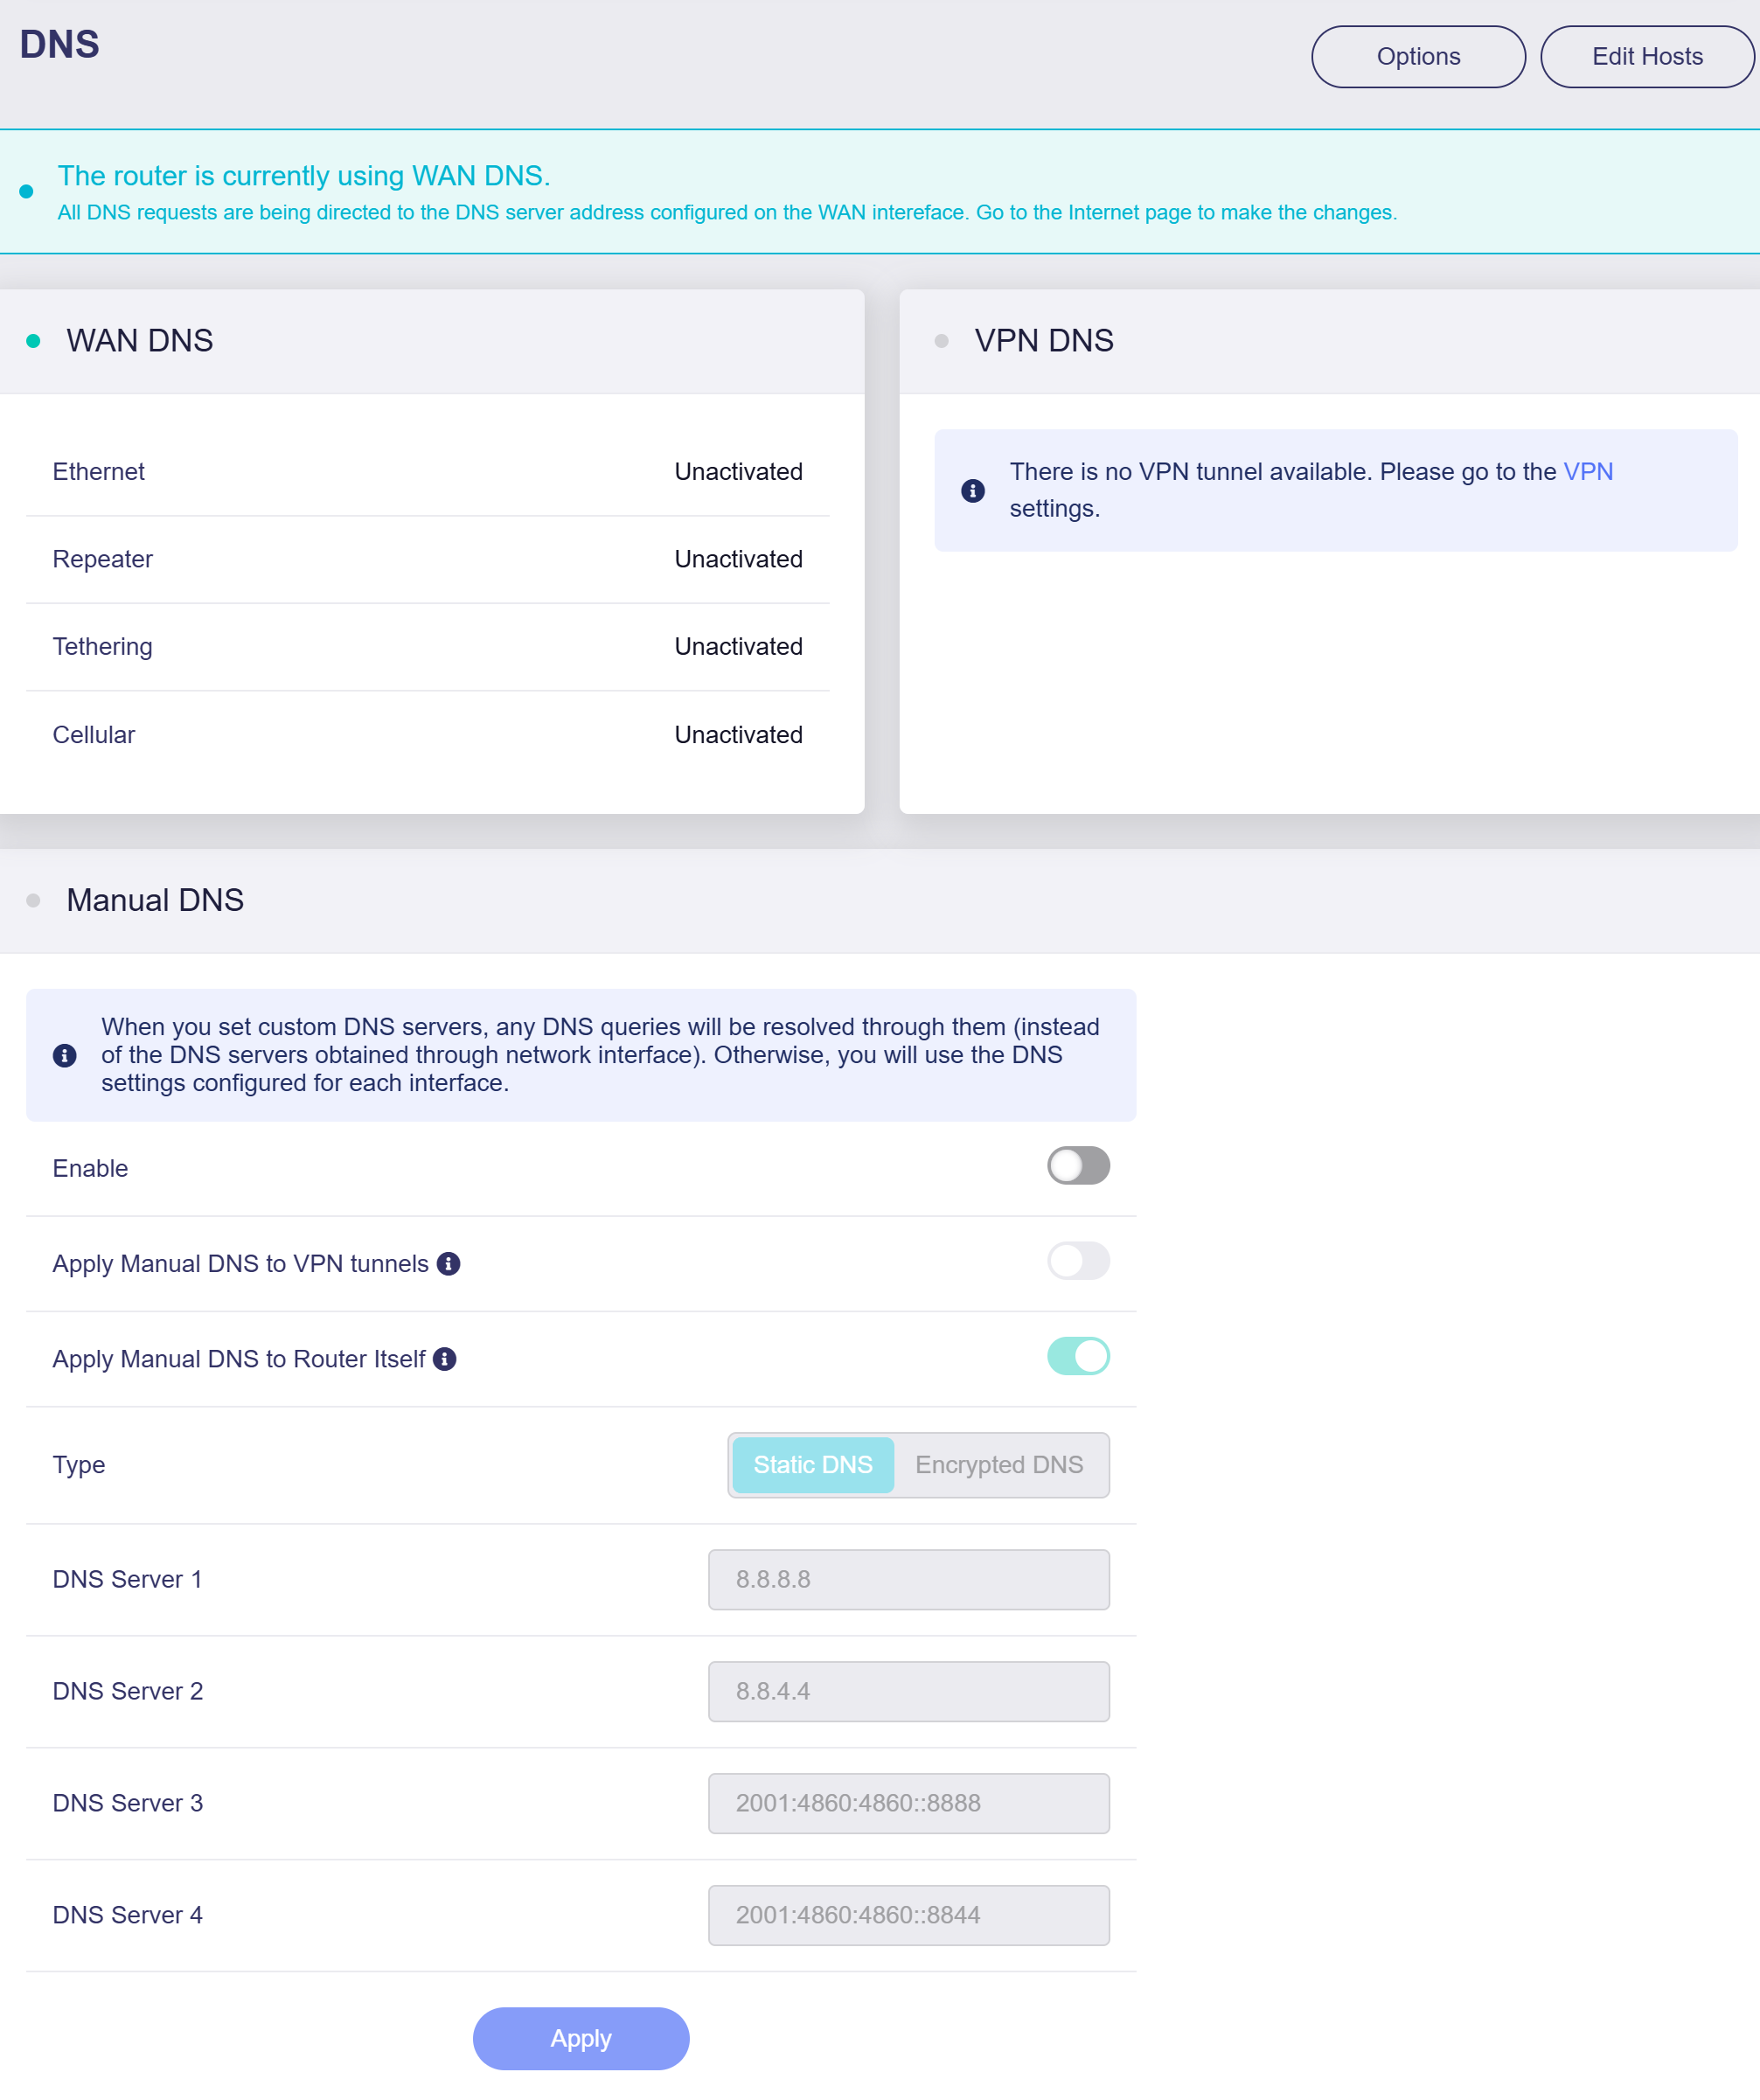
Standardmäßig verwenden DNS-Abfragen für Datenverkehr, der der VPN-Richtlinie entspricht, die vom VPN-Tunnel bereitgestellten DNS-Server. Andere DNS-Abfragen verwenden die DNS-Server der aktiven WAN-Schnittstelle. Wenn Sie benutzerdefinierte DNS-Server festlegen, können Sie sie auf VPN-Tunnel, den Router selbst oder beide anwenden. Ist eine dieser Optionen aktiviert, werden DNS-Abfragen im ausgewählten Geltungsbereich über die angegebenen Server aufgelöst und nicht über die Server der jeweiligen Netzwerkschnittstelle. Sind keine benutzerdefinierten DNS-Server festgelegt, verwendet der Router die DNS-Server der jeweiligen Netzwerkschnittstelle.
WAN-DNS
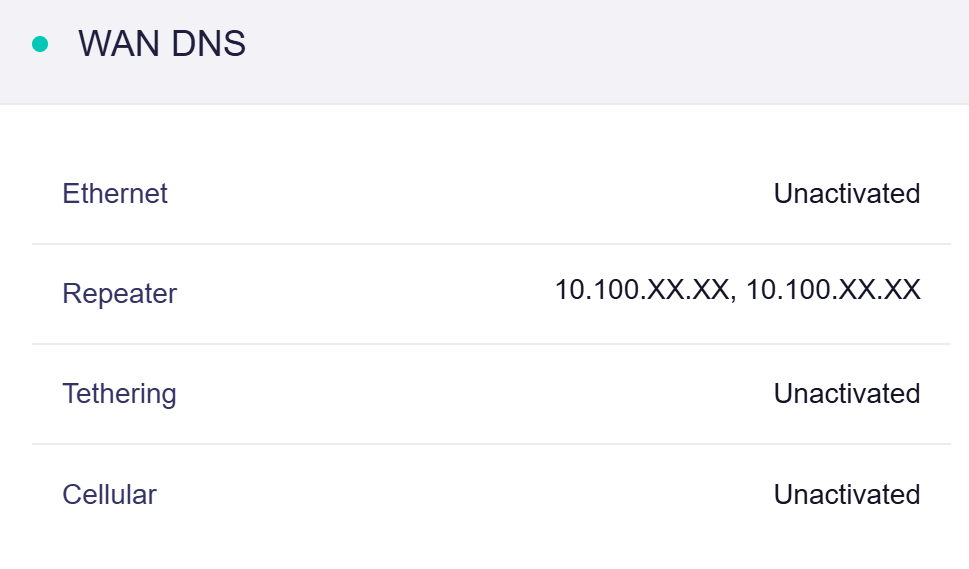
WAN DNS zeigt die DNS-Server an, die von den einzelnen WAN-Uplinks bezogen wurden, darunter Ethernet, Repeater, Tethering und Cellular.
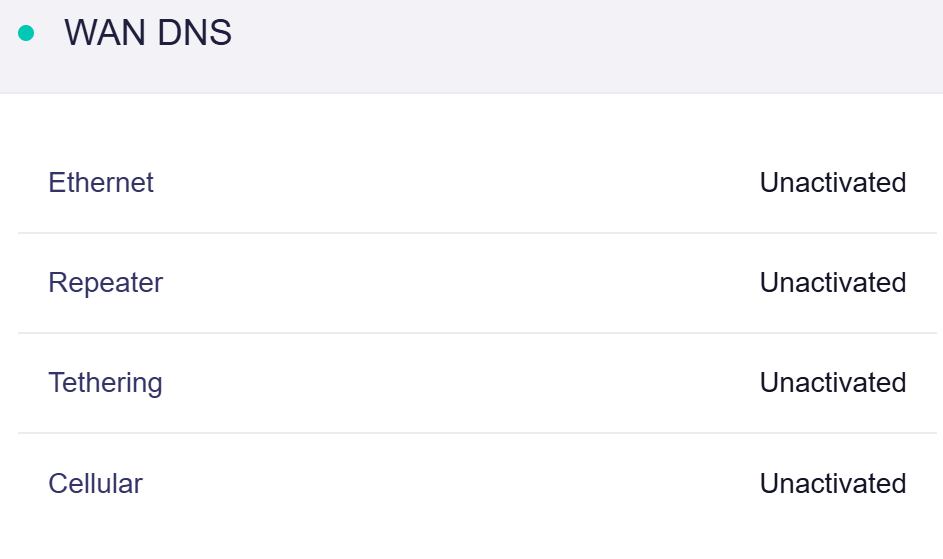
Wenn ein WAN-Uplink aktiv ist, werden dessen DNS-Serveradressen wie unten dargestellt rechts angezeigt.
VPN-DNS
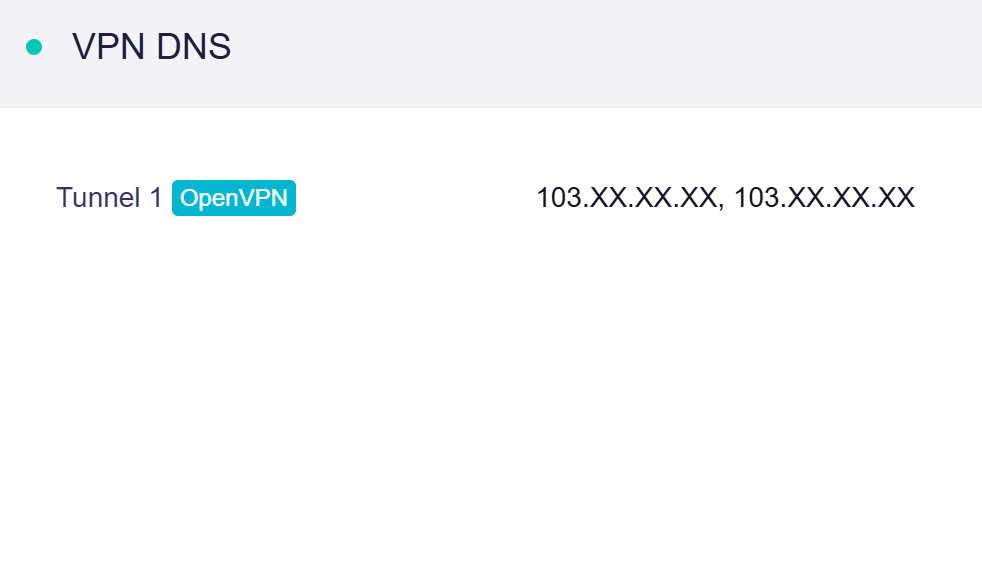
VPN DNS zeigt die DNS-Server an, die von jedem aktiven VPN-Tunnel bezogen wurden.
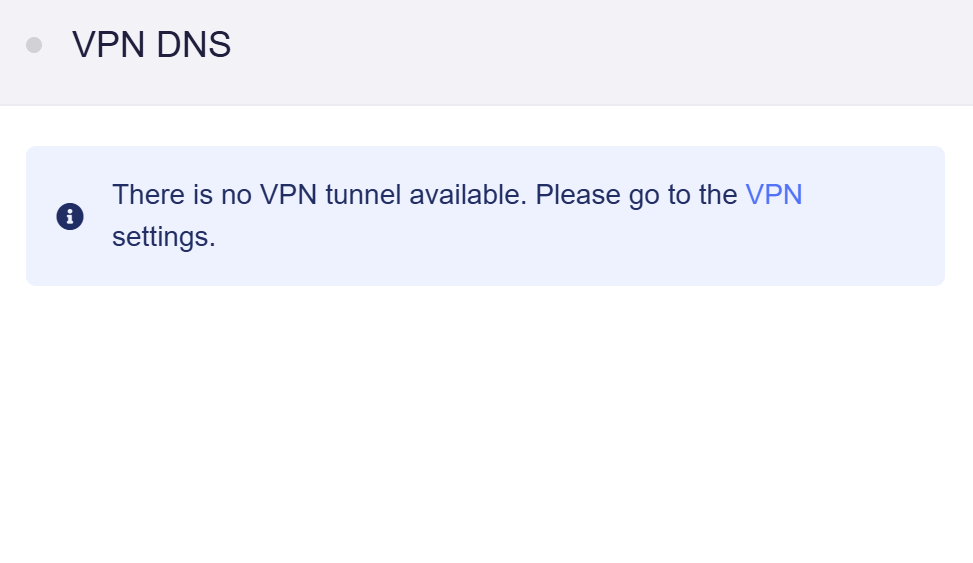
Wenn ein VPN-Tunnel aktiv ist, folgen DNS-Abfragen des VPN-Datenverkehrs der VPN-DNS-Konfiguration, wie unten dargestellt.
Manuelles DNS
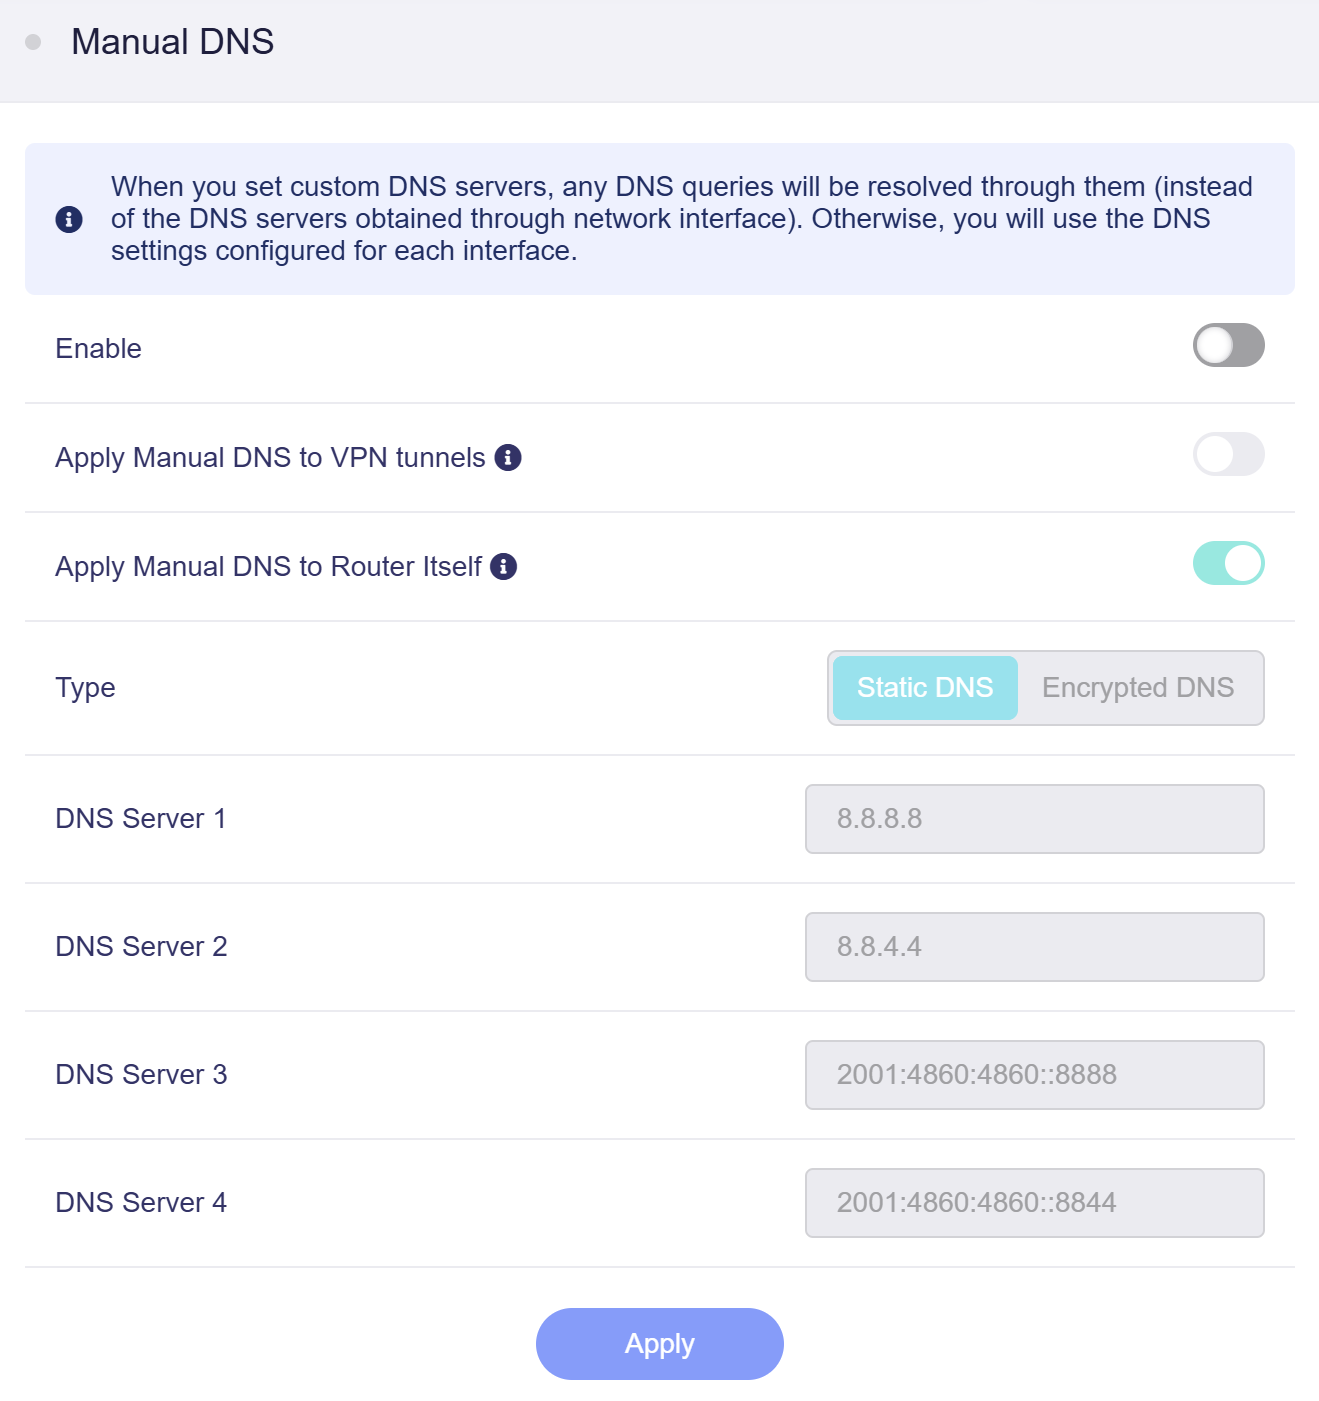
Manual DNS unterstützt zwei Konfigurationstypen: Static DNS und Encrypted DNS.
-
Apply Manual DNS to VPN tunnels: Ist diese Option aktiviert, wird für Pakete durch den VPN-Tunnel das benutzerdefinierte manuelle DNS anstelle der VPN-DNS-Einstellungen verwendet.
-
Apply Manual DNS to Router Itself: Diese Option ist standardmäßig aktiviert. Ist sie eingeschaltet, verwenden integrierte Dienste des Routers (z. B. GoodCloud) die benutzerdefinierten manuellen DNS-Einstellungen.
Statisches DNS
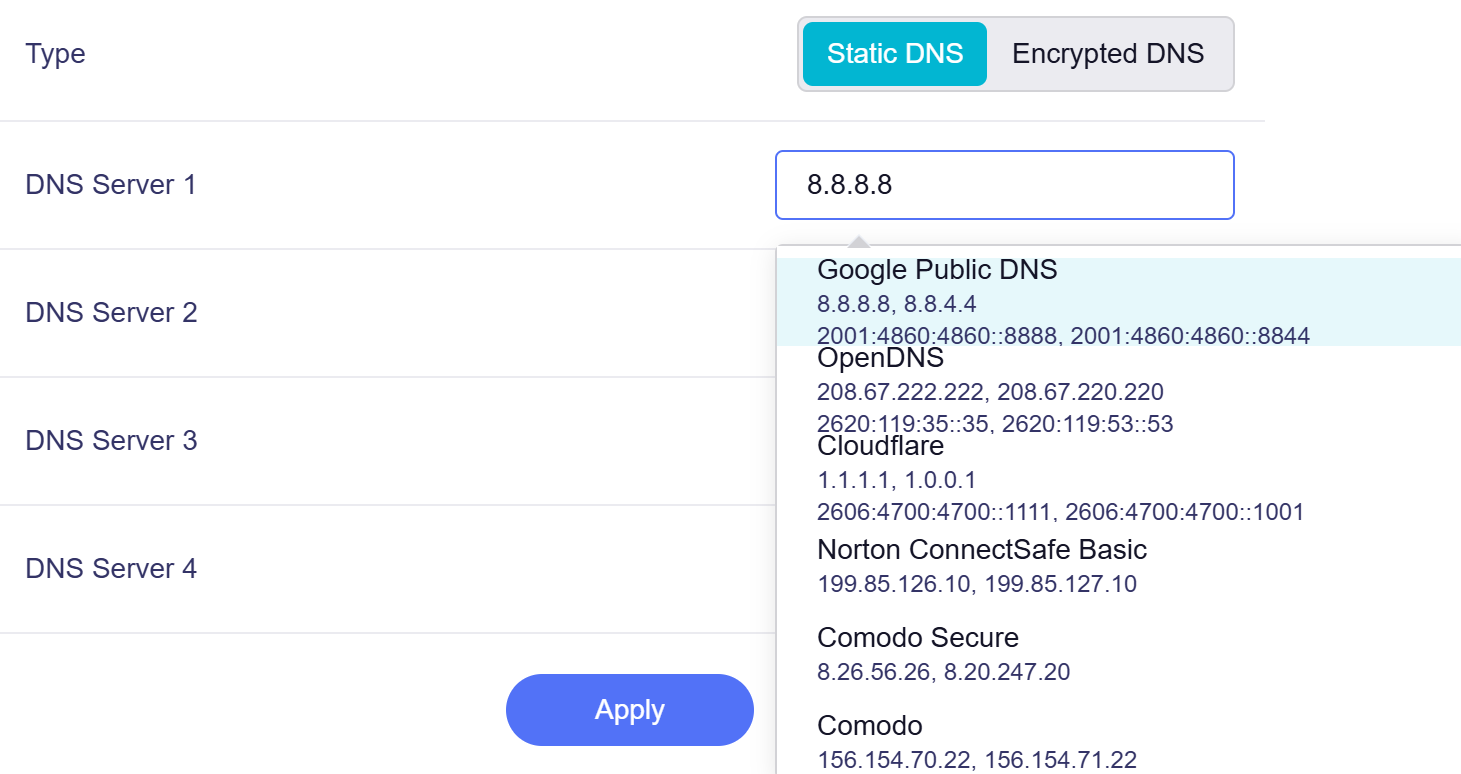
Mit Static DNS können Sie IPv4- oder IPv6-Adressen von DNS-Servern manuell eingeben. Sie können Adressen direkt eingeben oder voreingestellte öffentliche DNS-Server aus der Dropdown-Liste auswählen.
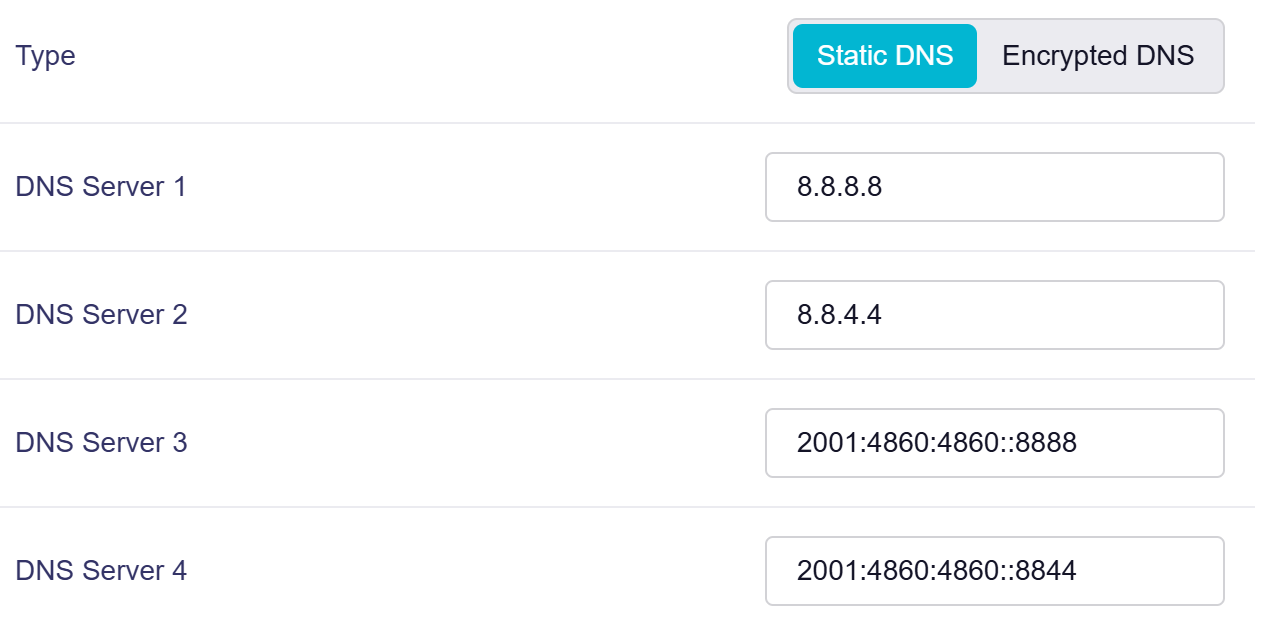
Sie können bis zu vier DNS-Serveradressen eingeben. Klicken Sie auf Apply, um die Änderungen zu speichern.
Verschlüsseltes DNS
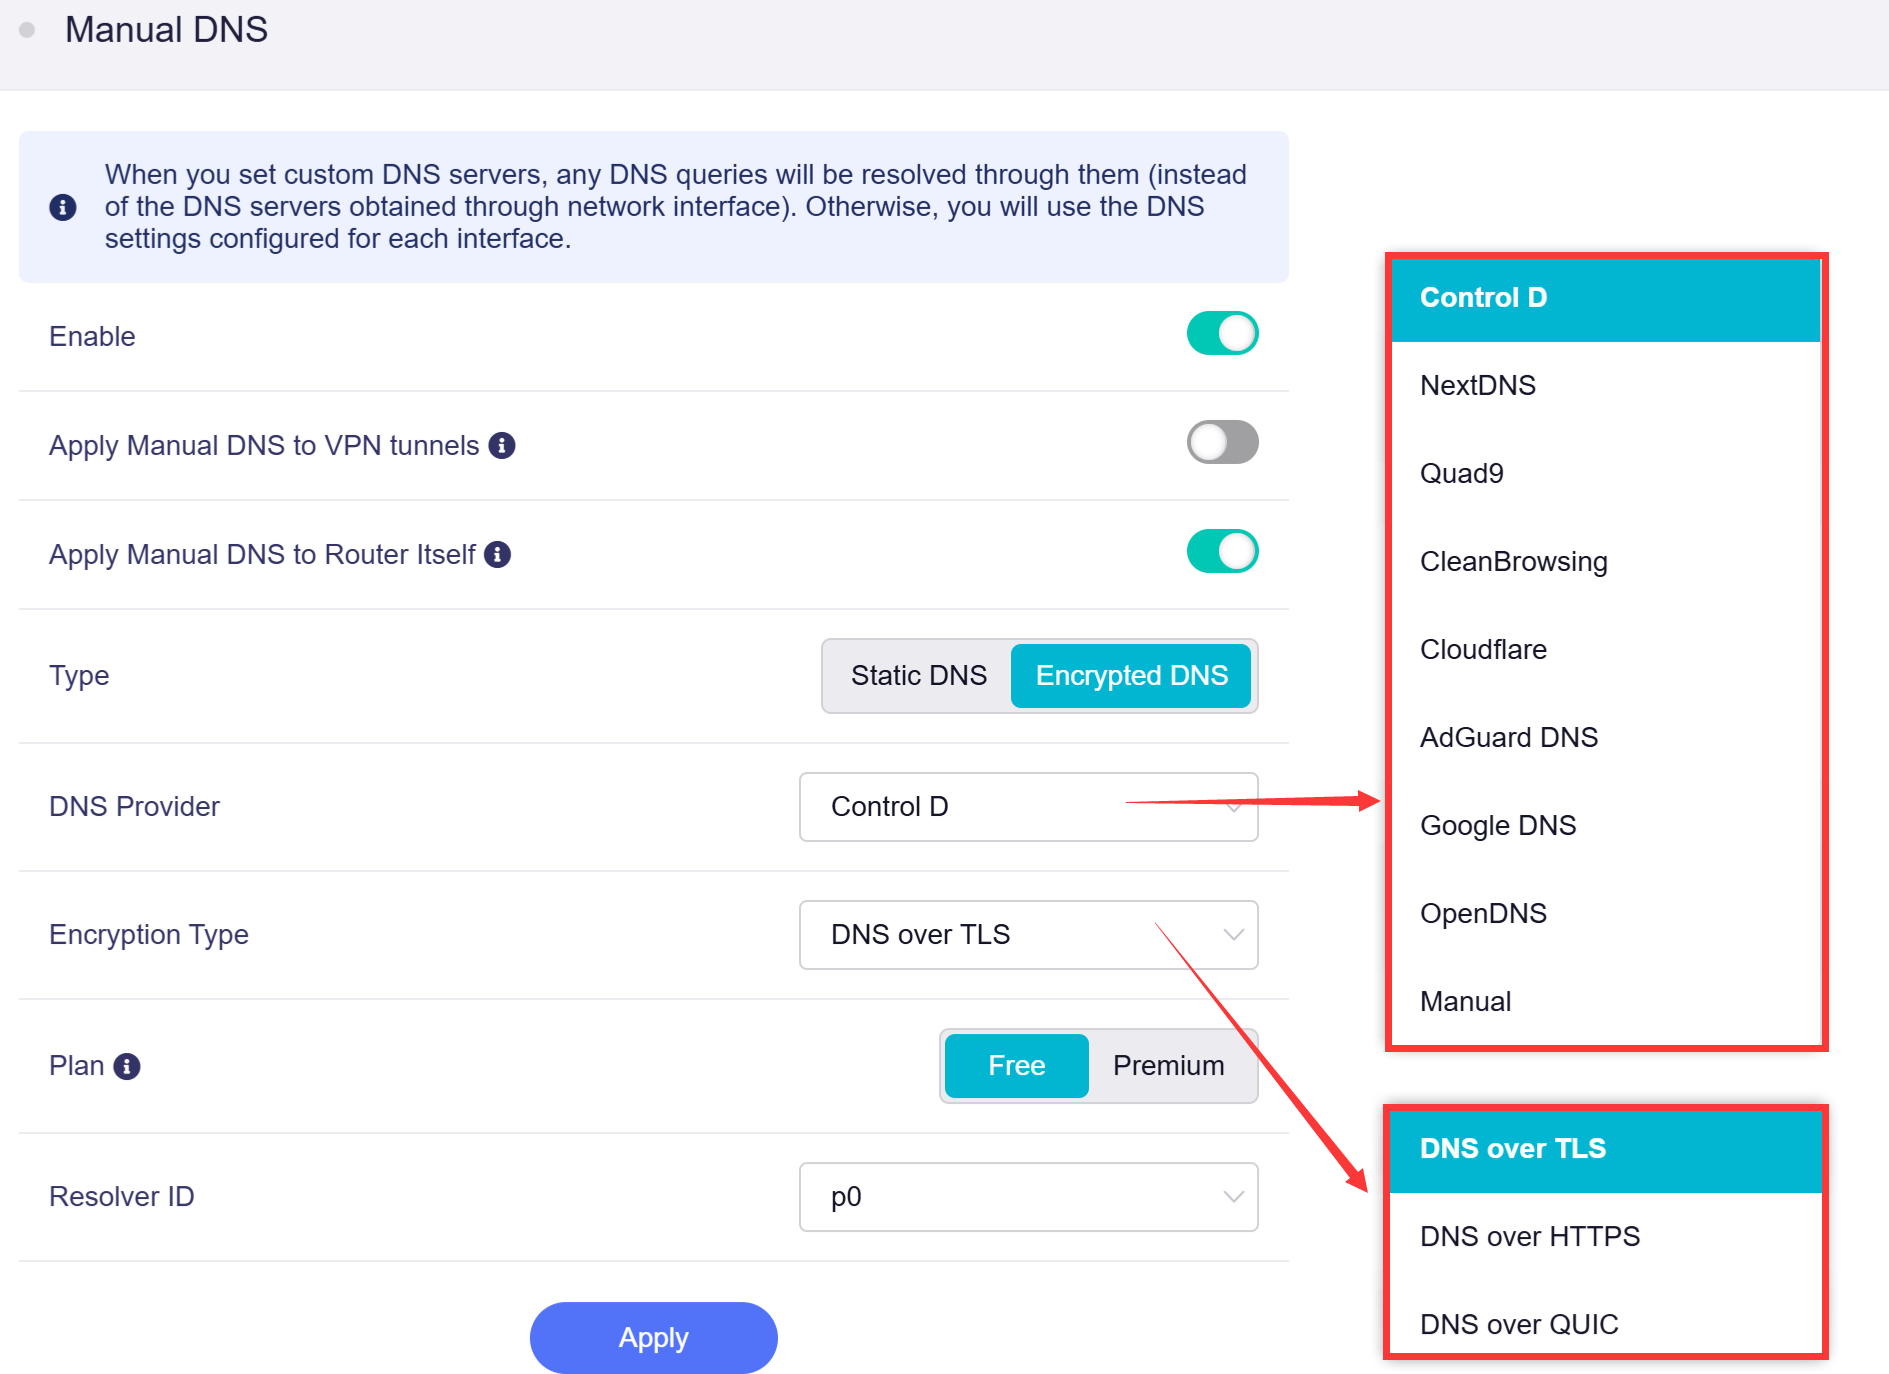
Der Modus Encrypted DNS unterstützt mehrere DNS-Anbieter, darunter Control D, NextDNS, Quad9, CleanBrowsing, Cloudflare, AdGuard DNS, Google DNS und OpenDNS. Bei Bedarf können Sie auch manuell einen verschlüsselten DNS-Server angeben.
Wählen Sie zuerst den DNS Provider aus. Die übrigen Optionen ändern sich entsprechend Ihrer Auswahl.
-
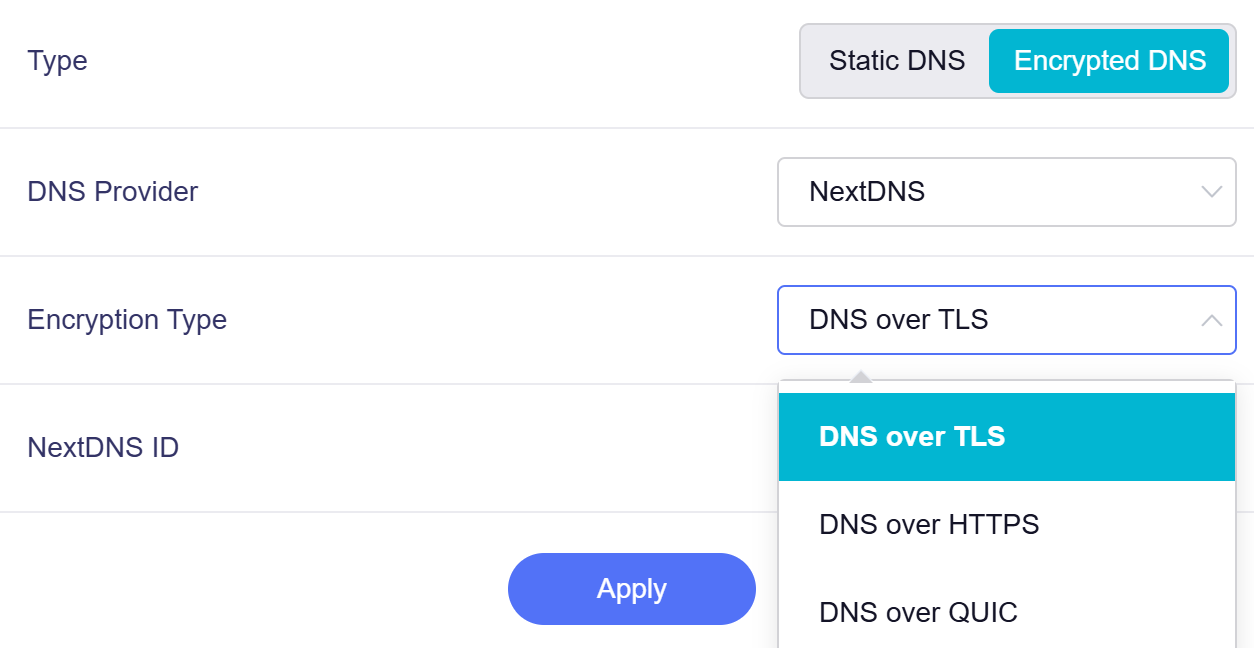
Wenn Sie einen bestimmten DNS-Anbieter auswählen (z. B. NextDNS), wählen Sie als Verschlüsselungstyp DNS over TLS (DoT), DNS over HTTPS (DoH) oder DNS over QUIC (DoQ). DNS over QUIC (DoQ) wurde mit Firmware v4.9 eingeführt und ist nur verfügbar, wenn Control D, NextDNS oder AdGuard DNS als DNS-Anbieter verwendet wird.
-
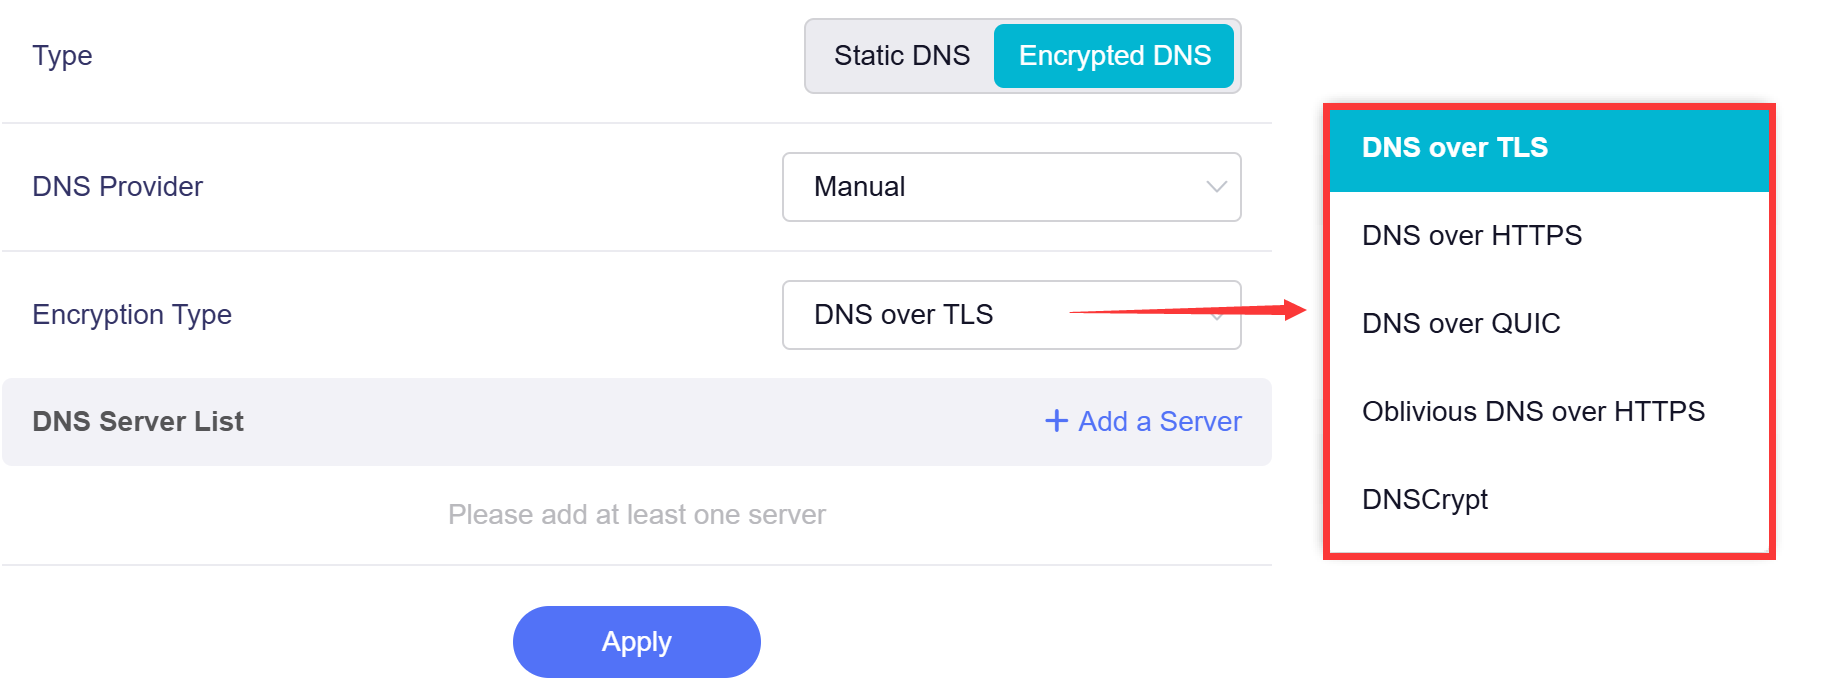
Wenn Sie Manual als DNS-Anbieter auswählen, können Sie DNS over TLS (DoT), DNS over HTTPS (DoH), DNS over QUIC (DoQ), Oblivious DNS over HTTPS oder DNSCrypt als Verschlüsselungstyp wählen.
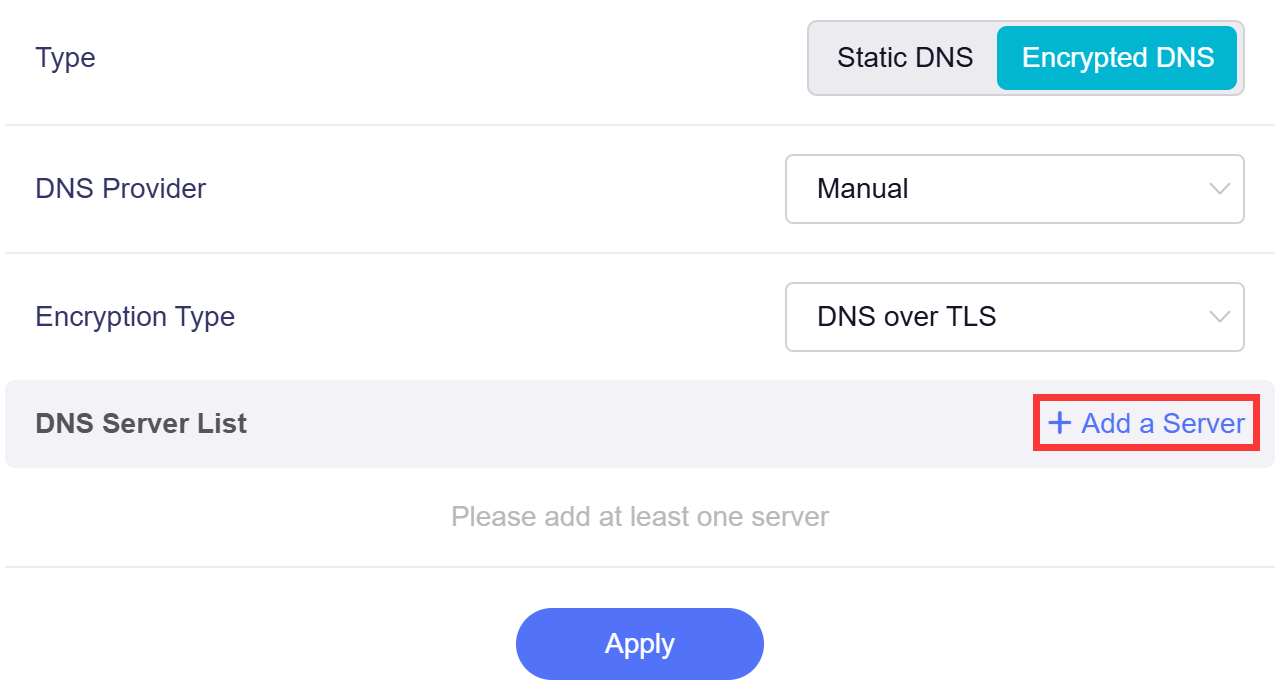
Klicken Sie anschließend auf Add a Server, um mindestens einen DNS-Server hinzuzufügen. Sie können die URL oder das Stamp-Format des verschlüsselten DNS direkt eingeben. Eine Liste öffentlicher Server finden Sie unter https://dnscrypt.info/public-servers.
Vergleich der Verschlüsselungstypen
-
DNS over TLS (DoT)
Verschlüsselt DNS-Abfragen über einen dedizierten TLS-Port. Dadurch wird DNS-Datenverkehr vom normalen Web-Datenverkehr getrennt und kann von Netzbetreibern leicht erkannt werden.
-
DNS over HTTPS (DoH)
Überträgt DNS-Daten innerhalb des normalen HTTPS-Datenverkehrs. DNS-Abfragen vermischen sich mit gewöhnlichem Web-Datenverkehr, was einen hohen Datenschutz bietet und einfache Datenverkehrsfilter umgeht.
-
DNS over QUIC (DoQ)
Kapselt DNS im QUIC-Protokoll. Es bietet geringe Latenz, schnelle Wiederherstellung der Verbindung und stabile Leistung in instabilen Netzwerken.
-
Oblivious DNS over HTTPS (ODoH)
Eine erweiterte Version von DoH. Sie trennt die IP-Adresse des Benutzers von den DNS-Abfragen und verhindert, dass Server und Netzwerkanbieter Ihre Browseraktivitäten verfolgen.
-
DNSCrypt
Ein ausgereiftes Verschlüsselungsprotokoll für DNS. Es authentifiziert und verschlüsselt DNS-Datenverkehr und legt den Schwerpunkt auf Manipulationsschutz und Kompatibilität mit älteren Netzwerkumgebungen.
DNS-Optionen
Klicken Sie oben rechts auf Options, um erweiterte DNS-Einstellungen zu konfigurieren.
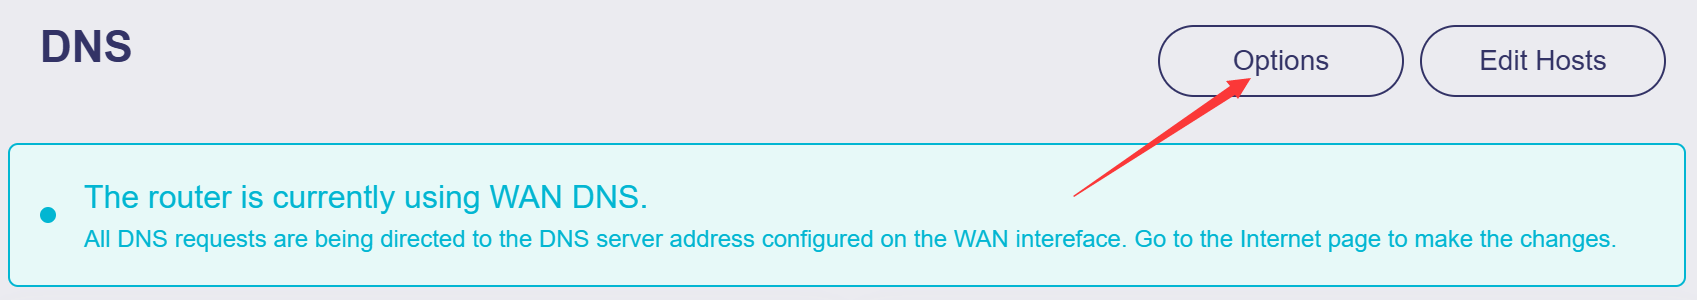
Sie können diese Optionen nach Bedarf ein- oder ausschalten.
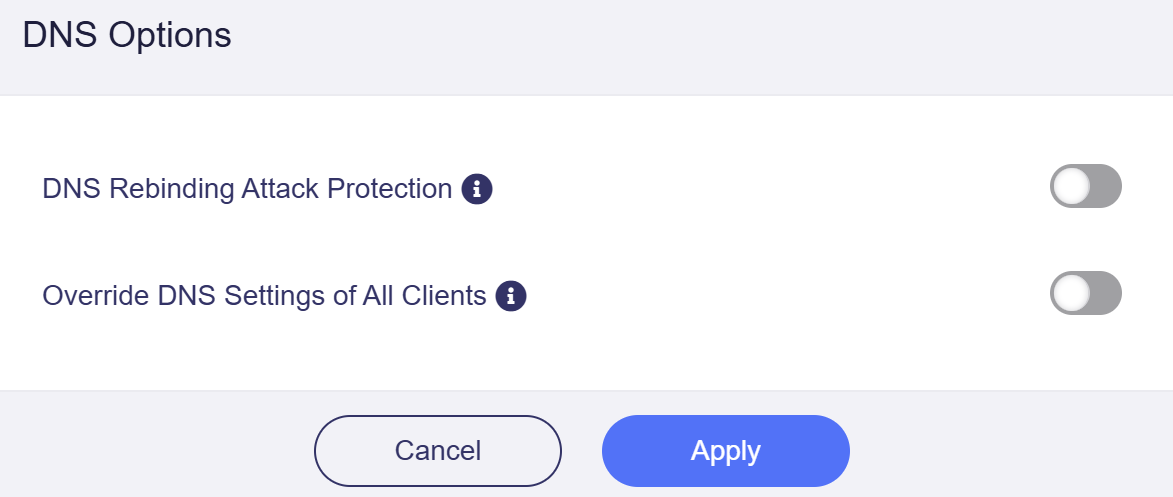
-
DNS Rebinding Attack Protection: Das Aktivieren dieser Option kann dazu führen, dass private DNS-Abfragen fehlschlagen. Wenn Ihr Netzwerk ein Captive Portal verwendet, deaktivieren Sie diese Option.
-
Override DNS Settings of All Clients: Ist diese Option aktiviert, überschreibt der Router die unverschlüsselten DNS-Einstellungen aller Clients.
Hosts bearbeiten
Klicken Sie oben rechts auf Edit Hosts, um statische Hostregeln anzupassen.
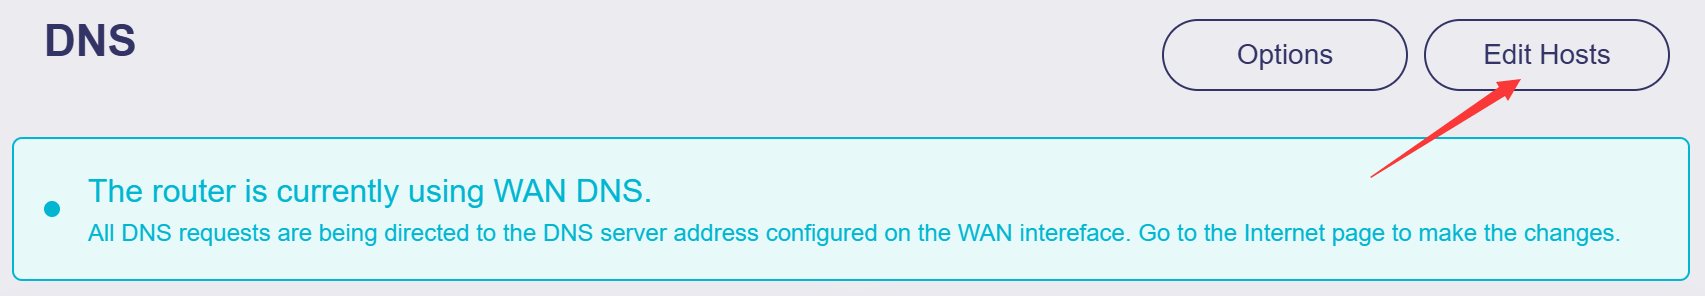
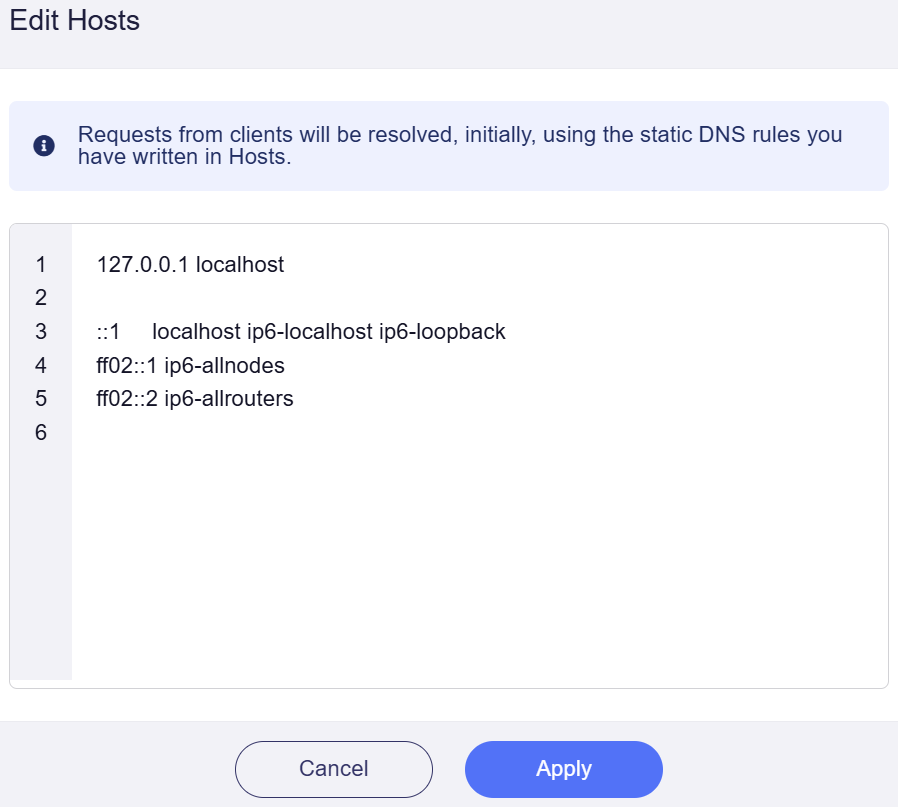
Der Router priorisiert diese Hostregeln beim Auflösen von Anfragen verbundener Clients.
Noch Fragen? Besuchen Sie unser Community-Forum oder kontaktieren Sie uns.