Cómo hacer que el DNS de AdGuard Home evite el túnel VPN
Normalmente, la VPN y AdGuard Home pueden funcionar simultáneamente en los routers GL.iNet. No surgen problemas cuando AdGuard Home no está configurado para manejar las solicitudes DNS.
Sin embargo, si configura AdGuard Home para gestionar todo el tráfico DNS y reenviar consultas a servidores DNS ascendentes públicos, estas consultas pueden enrutarse por el túnel VPN, según la configuración de enrutamiento de la VPN. Si no se puede acceder a esos servidores a través del túnel, los clientes LAN que utilizan AdGuard Home para la resolución DNS pueden no resolver los nombres de dominio.
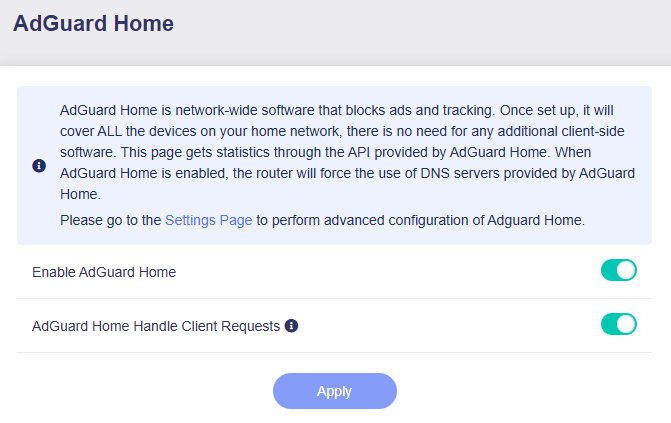
(AdGuard Home habilitado y gestiona las solicitudes DNS)
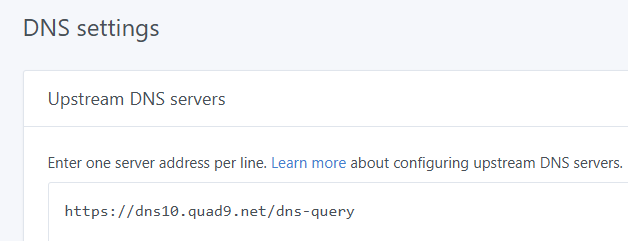
(Configuración de DNS ascendente de AdGuard Home)
Para mantener AdGuard Home funcional mientras la VPN está activa, puede añadir una ruta estática en LuCI para reenviar el tráfico DNS ascendente a la puerta de enlace WAN habitual y evitar el túnel VPN. Siga los pasos a continuación.
-
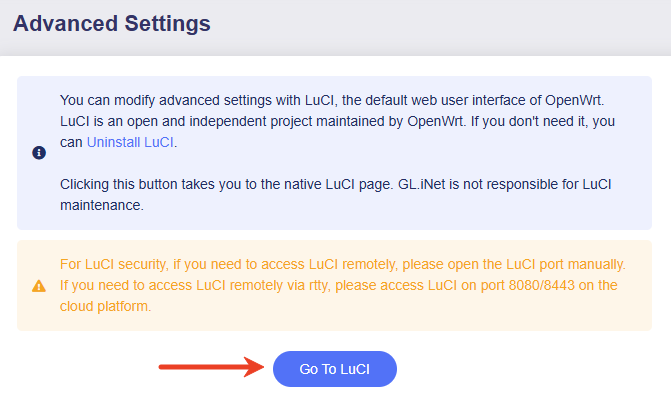
Inicie sesión en el Panel de Administración web de su router y vaya a SYSTEM -> Advanced Settings -> Go to LuCI.
Inicie sesión con la misma contraseña de administrador.
-
En LuCI, navegue hasta Network -> Routing, luego haga clic en Add.
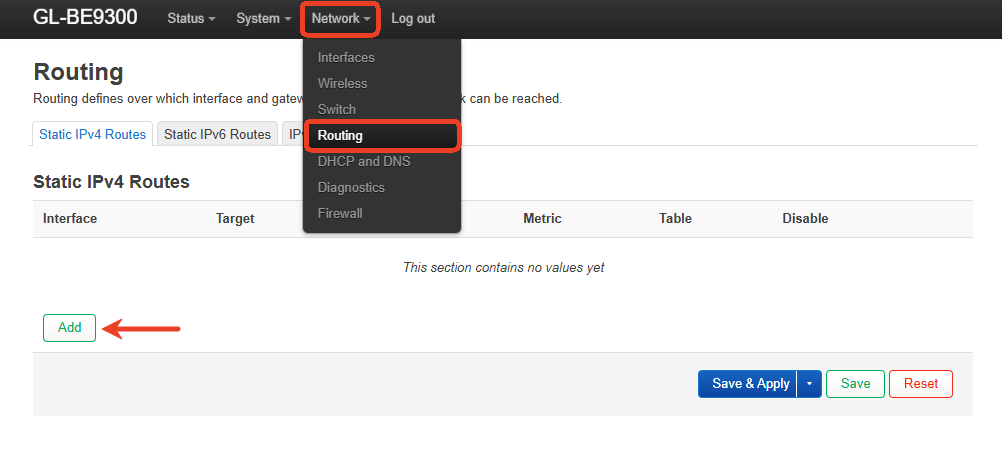
-
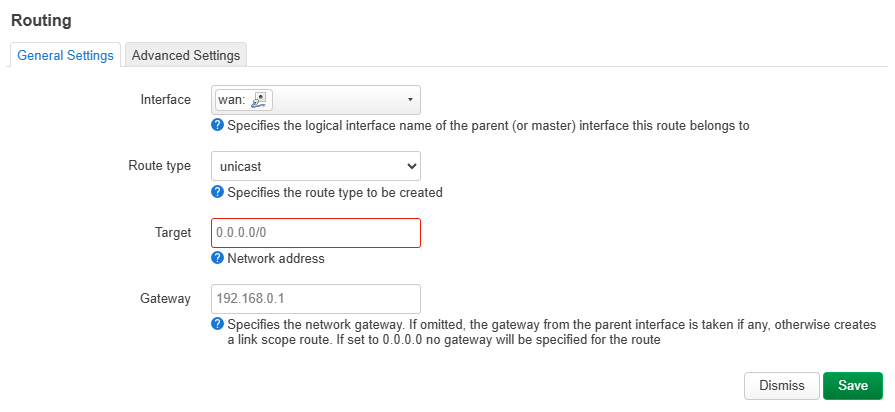
Cree una nueva ruta estática para sus direcciones DNS ascendentes.
-
Interface: seleccione la interfaz WAN física wan.
-
Route type: mantenga el valor predeterminado.
-
Target:
[Your Public Upstream DNS Server]/32Puede usar
nslookuppara verificar la dirección IP real de su servidor DNS ascendente público. -
Gateway:
[Your WAN Upstream Gateway IP]Suele ser la dirección IP de su módem o puerta de enlace del ISP, como
192.168.0.1. Encuéntrela en la página de estado de internet de su router.
Esta ruta garantiza que las consultas DNS ascendentes de AdGuard Home eviten el túnel VPN y pasen directamente a través de su conexión WAN.
-
-
Guarde y aplique los ajustes. AdGuard Home reanudará entonces la resolución DNS normal.
-
Pruebe los servidores DNS ascendentes.
Puede verificar sus servidores DNS ascendentes directamente en la interfaz de AdGuard Home.
En el Panel de Administración web de su router, vaya a APPLICATIONS -> AdGuard Home, luego haga clic en Settings Page para abrir el panel de AdGuard Home.
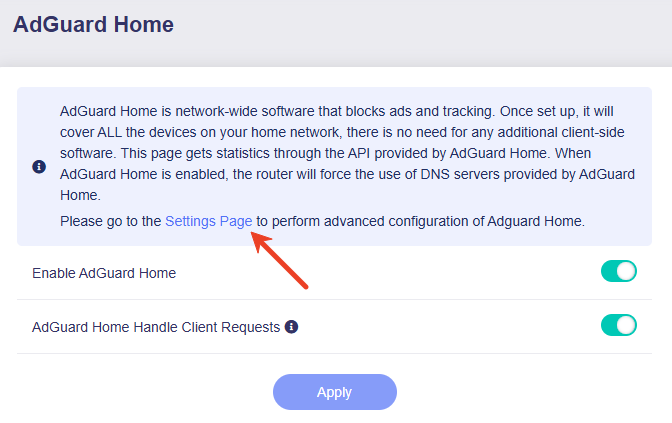
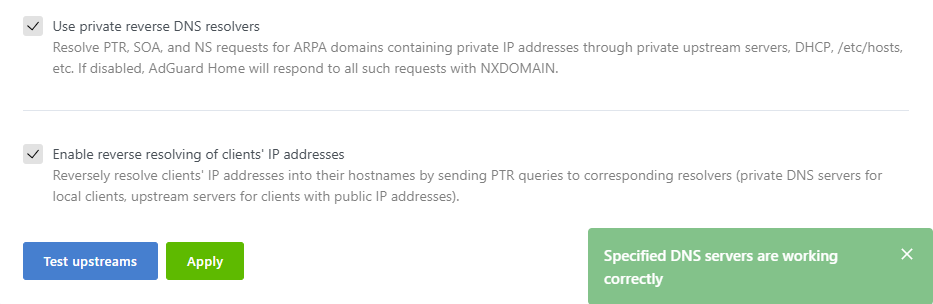
En el panel de AdGuard Home, vaya a Settings -> DNS settings -> Upstream DNS servers y haga clic en Test upstreams. Los resultados aparecerán a la derecha.
Consejo: Si tiene más de un servidor DNS y son una combinación de IP y dominio, puede separar el DNS de AdGuard del DNS de la VPN, lo que podría ser más sencillo que usar una ruta estática.
Inicie sesión por SSH en su router GL.iNet y ejecute los siguientes comandos para forzar a que AdGuard Home envíe las consultas DNS solo a través de la WAN.
sed -i 's/explict_vpn/nonevpn/g' /etc/init.d/adguardhome
/etc/init.d/adguardhome restart

# To restore:
cp -r /rom/etc/init.d/adguardhome /etc/init.d/adguardhome
/etc/init.d/adguardhome restart
¿Aún tiene preguntas? Visite nuestro Foro Comunitario o Contáctenos.