DNS
Nota: il contenuto di questa pagina si basa sul firmware v4.10 e precedenti.
Se il dispositivo esegue una versione firmware diversa, usa il selettore seguente per passare alla guida corrispondente.
Sul lato sinistro del pannello di amministrazione web, vai su NETWORK -> DNS.
Le impostazioni DNS del router controllano come i nomi di dominio vengono tradotti in indirizzi IP. Questa pagina consente di usare automaticamente i server DNS ottenuti dai dispositivi a monte, oppure di impostarne di personalizzati e configurare le priorità DNS.
Se imposti server DNS personalizzati, tutte le query DNS verranno risolte tramite i server specificati anziché tramite i server DNS ottenuti dalle singole interfacce di rete. In caso contrario, verranno usate le impostazioni DNS configurate per ciascuna interfaccia.

-
DNS Rebinding Attack Protection: l'attivazione di questa opzione può causare errori nella risoluzione DNS privata. Se la tua rete usa un captive portal, disabilita questa opzione.
-
Override DNS Settings for All Clients: se abilitata, il router sovrascriverà le impostazioni DNS non crittografate per tutti i client.
-
Allow Custom DNS to Override VPN DNS: se abilitata, dopo aver impostato un DNS personalizzato, i pacchetti trasmessi attraverso il tunnel VPN verranno risolti usando il DNS personalizzato anziché le impostazioni DNS delle connessioni VPN.
Impostazioni del server DNS
Sono disponibili quattro modalità: Automatic, Encrypted DNS, Manual DNS e DNS Proxy.
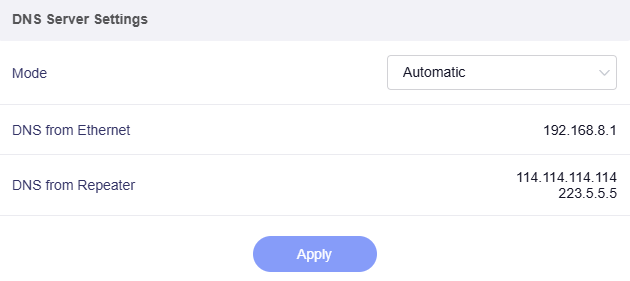
Automatic
In questa modalità, il router userà automaticamente il server DNS fornito dal dispositivo a monte, ad esempio modem ISP o router principale, oppure le impostazioni DNS corrispondenti a ciascuna interfaccia di rete.
Encrypted DNS
Fai riferimento alle istruzioni seguenti in base alla versione del firmware.
Per il firmware v4.8 e precedenti
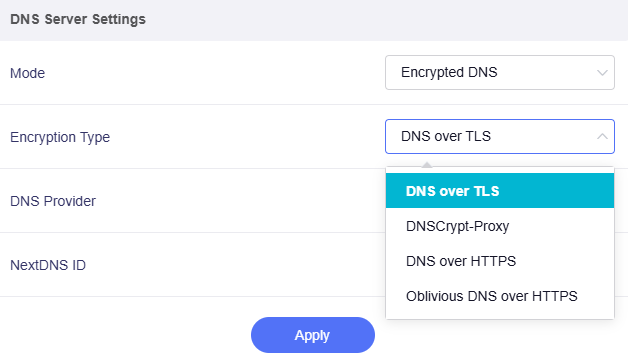
Sono disponibili quattro tipi di crittografia: DNS over TLS, DNSCrypt-Proxy, DNS over HTTPS e Oblivious DNS over HTTPS.
Seleziona prima Encryption Type. Le opzioni rimanenti cambieranno in base alla selezione effettuata.
-
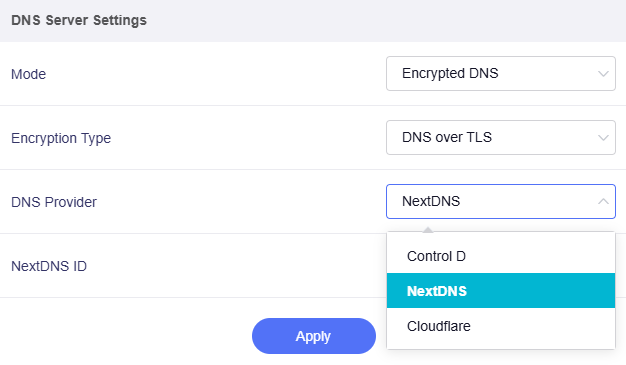
Per DNS over TLS (DoT), scegli un provider DNS tra Control D, NextDNS e Cloudflare.
-
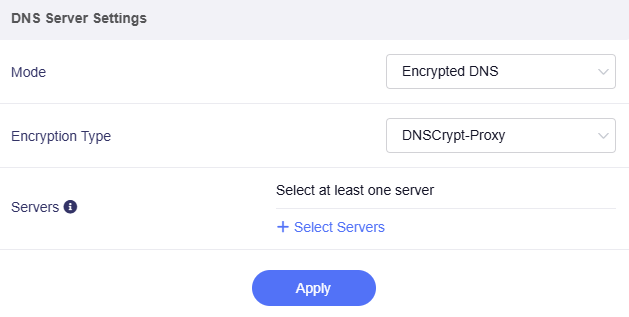
Per gli altri tre, cioè DNSCrypt-Proxy, DNS over HTTPS e Oblivious DNS over HTTPS, seleziona almeno un server DNS dal repository.
Per il firmware da v4.9 a v4.10
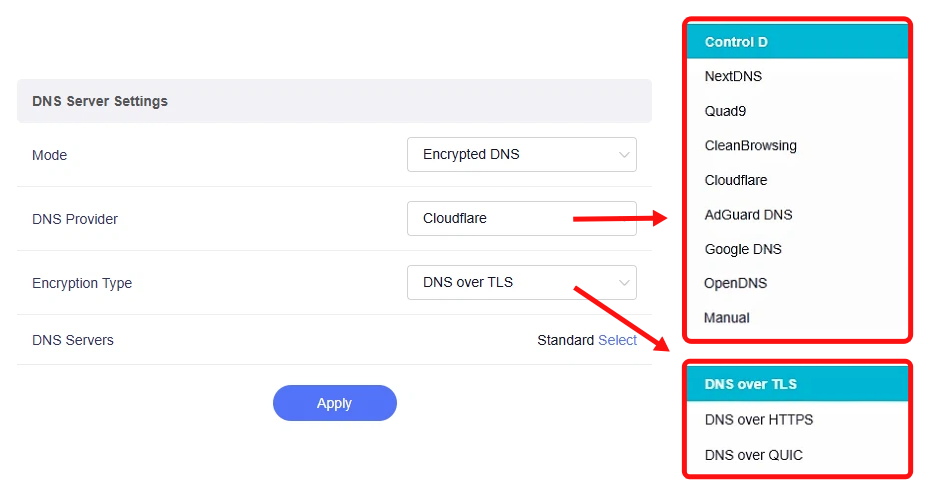
Oltre a Control D, NextDNS e Cloudflare, la modalità Encrypted DNS supporta anche altri provider DNS, tra cui Quad9, CleanBrowsing, AdGuard DNS, Google DNS e OpenDNS. Se necessario, puoi anche specificare manualmente un server DNS crittografato.
Seleziona prima DNS Provider. Le opzioni rimanenti cambieranno in base alla selezione effettuata.
-
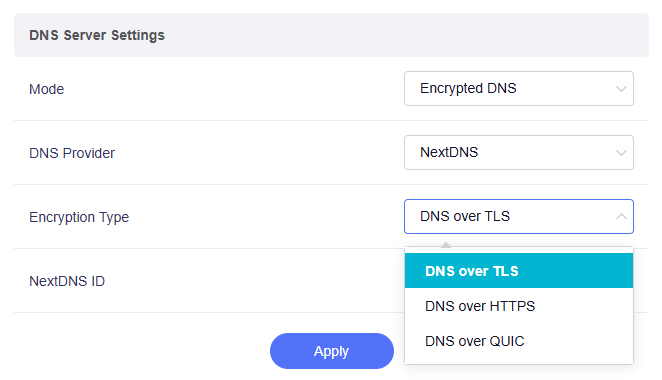
Se selezioni un provider DNS specifico, ad esempio NextDNS, scegli un tipo di crittografia tra DNS over TLS (DoT), DNS over HTTPS (DoH) e DNS over QUIC (DoQ). Tieni presente che DNS over QUIC (DoQ) è stato introdotto nel firmware v4.9 ed è disponibile solo quando usi Control D, NextDNS o AdGuard DNS come provider DNS.
-
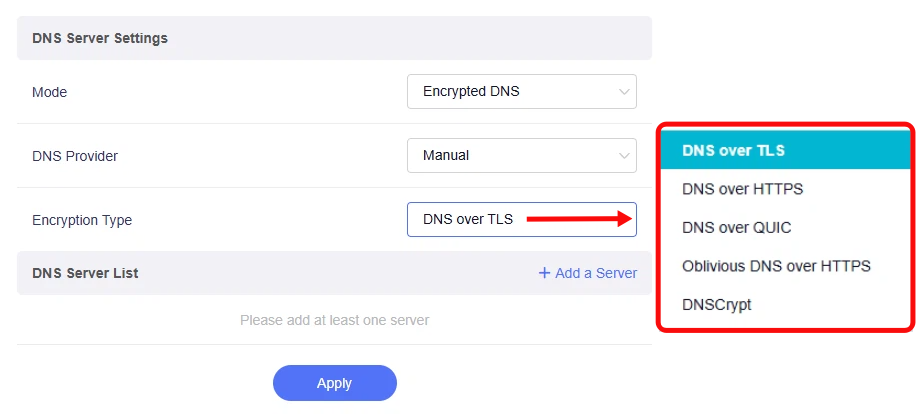
Se selezioni Manual come provider DNS, scegli un tipo di crittografia tra DNS over TLS (DoT), DNS over HTTPS (DoH), DNS over QUIC (DoQ), Oblivious DNS over HTTPS e DNSCrypt.
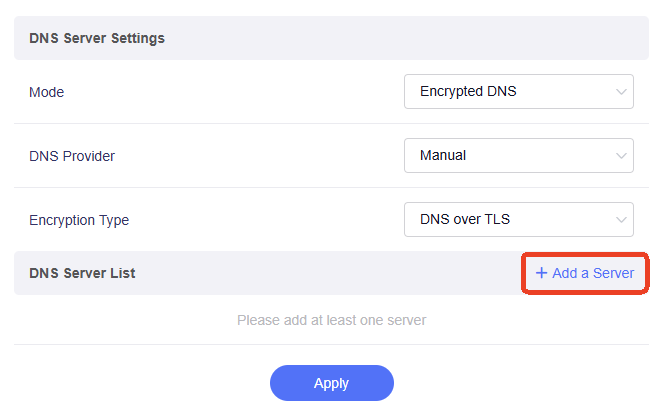
Successivamente, fai clic su Add a Server per aggiungere almeno un server DNS. Puoi inserire direttamente l'URL o il formato stamp del DNS crittografato. Per un elenco di server pubblici, fai riferimento a https://dnscrypt.info/public-servers.
Confronto tra i tipi di crittografia
-
DNS over TLS (DoT)
Crittografa le query DNS tramite una porta TLS dedicata. Separa il traffico DNS dal normale traffico web ed è facilmente identificabile dagli operatori di rete.
-
DNS over HTTPS (DoH)
Trasmette i dati DNS all'interno del normale traffico HTTPS. Mescola le richieste DNS con il traffico web ordinario per offrire una maggiore privacy e aggirare i filtri del traffico più semplici.
-
DNS over QUIC (DoQ)
Incapsula il DNS nel protocollo QUIC. Offre bassa latenza, riconnessione rapida e prestazioni stabili su reti instabili.
-
Oblivious DNS over HTTPS (ODoH)
Una versione avanzata di DoH. Separa l'IP dell'utente dalle query DNS, impedendo sia al server sia ai provider di rete di tracciare l'attività di navigazione.
-
DNSCrypt
Un protocollo di crittografia DNS maturo. Autentica e crittografa il traffico DNS, con particolare attenzione alla protezione dalle manomissioni e alla compatibilità con ambienti di rete legacy.
Manual DNS
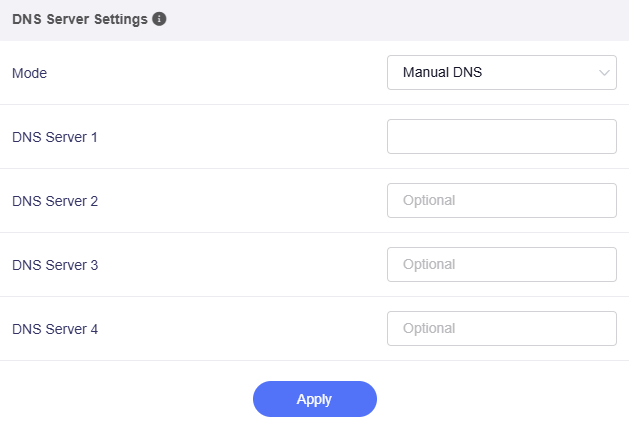
In questa modalità, puoi personalizzare il server DNS del router. Seleziona dall'elenco a discesa almeno un DNS Server per il router.
DNS Proxy
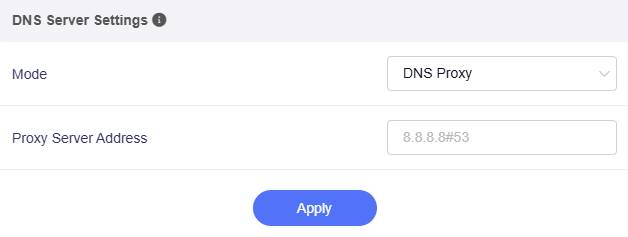
In questa modalità, il router instraderà tutte le query DNS della LAN verso l'indirizzo del server proxy che specifichi, ad esempio 8.8.8.8#53. Questa opzione può essere utile se nella tua rete è in esecuzione un altro server DNS o Pi-hole.
Modifica Hosts
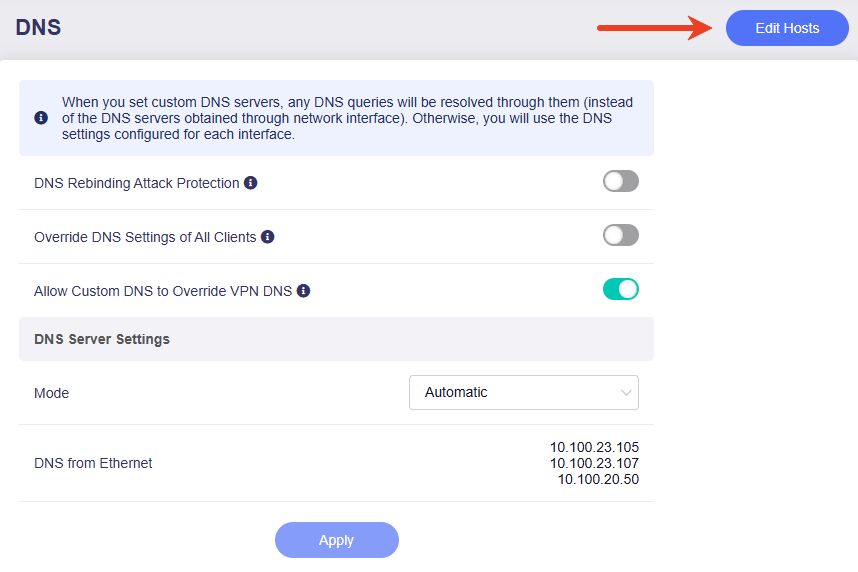
Puoi fare clic sul pulsante Edit Hosts in alto a destra per personalizzare le regole host statiche.
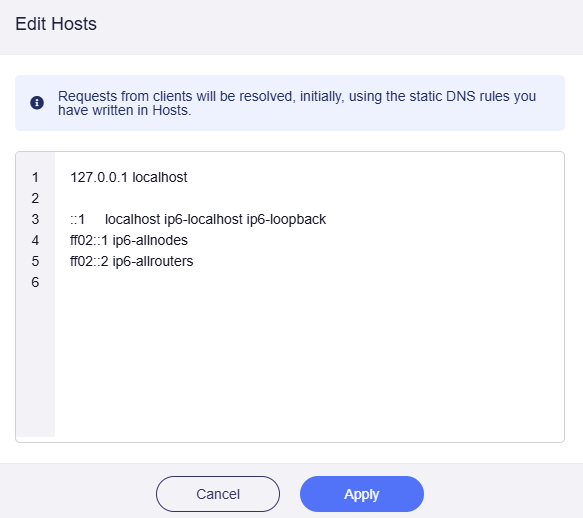
Il router darà priorità a queste regole host durante la risoluzione delle richieste dei client connessi.
Hai ancora domande? Visita il nostro Community Forum o contattaci.