Firmware v4.9
Deze release is gericht op nauwkeurigere netwerkregeling, beter verkeersbeheer, betere netwerkbeveiliging en een vernieuwde gebruikersinterface. Dit alles zorgt voor een betere algehele gebruikerservaring.
Download de nieuwste firmware via het Firmware Download Center.
Flow Control
Flow Control is een kernmodule voor netwerkbeheer waarmee netwerkverkeer nauwkeurig kan worden geïdentificeerd, bewaakt, gereguleerd en gefilterd. De module optimaliseert de toewijzing van netwerkbronnen, voorkomt bandbreedtecongestie en standaardiseert de toegang tot het netwerk, wat zorgt voor een soepelere, veiligere en beter beheersbare netwerkervaring. In firmware v4.9 is deze module geïntegreerd met meerdere praktische functies voor uitgebreid verkeersbeheer.
De module Flow Control omvat DPI Engine, Data Statistics, Content Filter, QoS, SQM en Parental Control.
DPI Engine
Traditionele routers identificeren alleen bron- en bestemmingsadressen. DPI (Deep Packet Inspection) analyseert daarentegen de inhoud van pakketten grondig en identificeert toepassingen en websites nauwkeurig met behulp van een bibliotheek voor kenmerkherkenning. Hierdoor zijn fijnmazige classificatie en regeling van verkeer mogelijk.
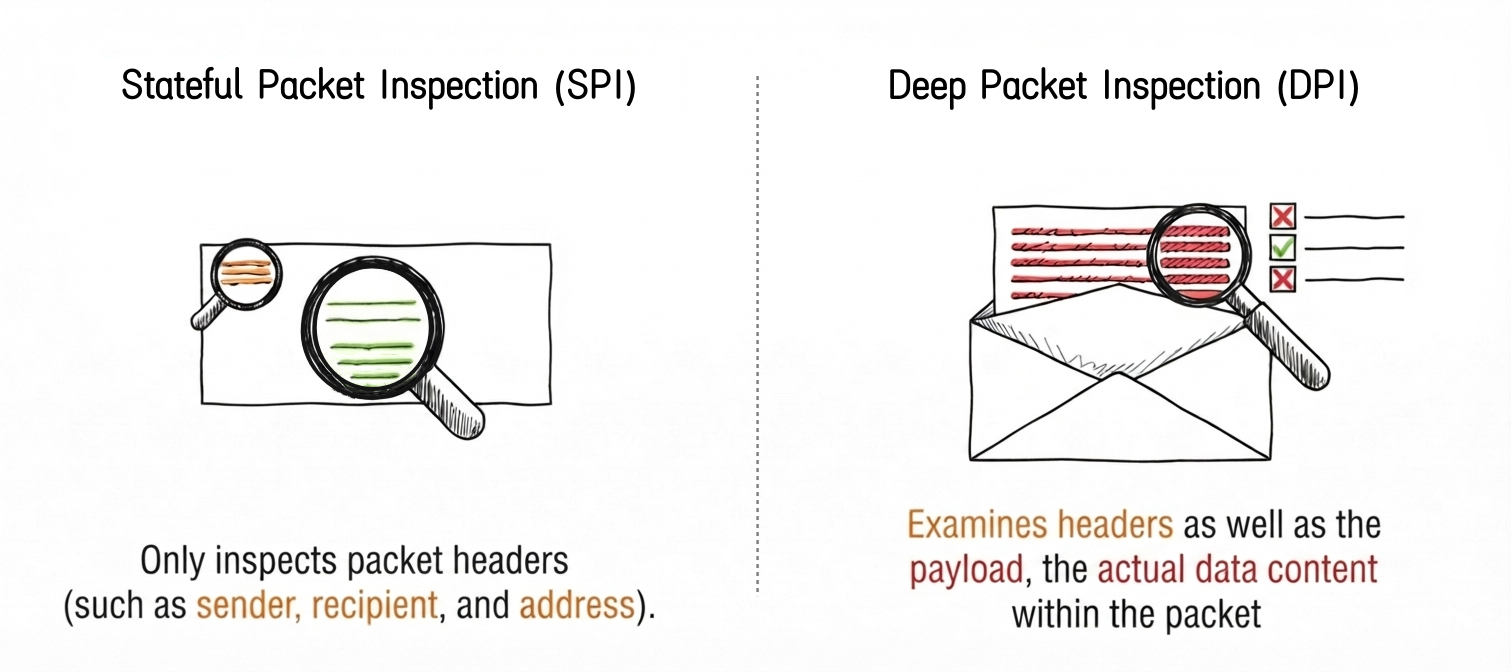
GL.iNet DPI is geïntegreerd met Netify en gebruikt een lichte ingebouwde plug-in voor efficiënte implementatie. Dankzij de online bijgewerkte kenmerkendatabase van Netify biedt het betrouwbaar beheer, waardoor netwerkregeling nauwkeuriger en efficiënter wordt.
Data Statistics
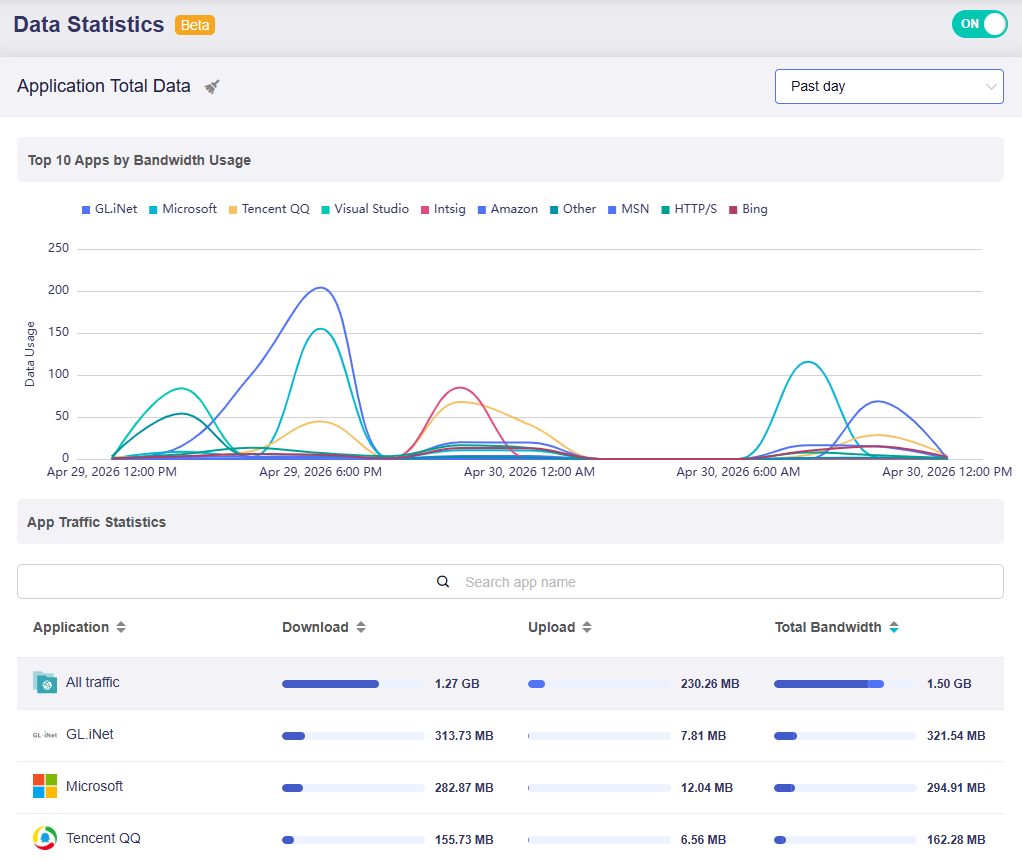
Data Statistics biedt een overzichtelijk verkeersdashboard dat het netwerkgebruik per toepassing en protocol identificeert. Je kunt historische trends over 1 uur, 1 dag en 7 dagen bekijken, gebruiksranglijsten weergeven, het verkeer per apparaat bewaken en ongewenste apps met één klik blokkeren.
Content Filter
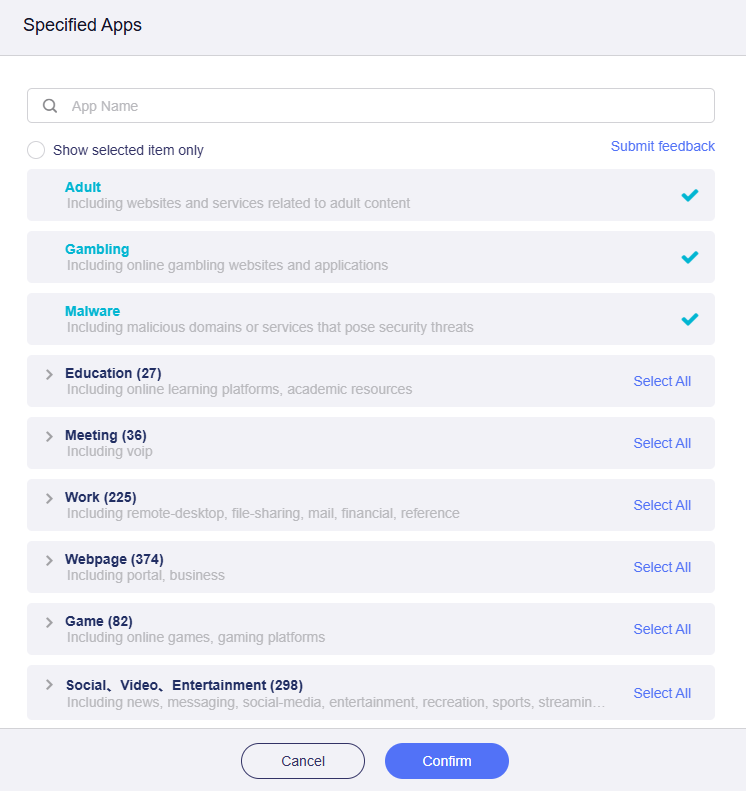
Content Filter is een intelligente online beveiligingsfunctie op basis van DPI-classificatie. De functie blokkeert automatisch schadelijke en kwaadaardige websites om je netwerk schoon en veilig te houden. Ook worden aangepaste regels ondersteund om specifieke apps, domeinen of IP-adressen te blokkeren.
QoS
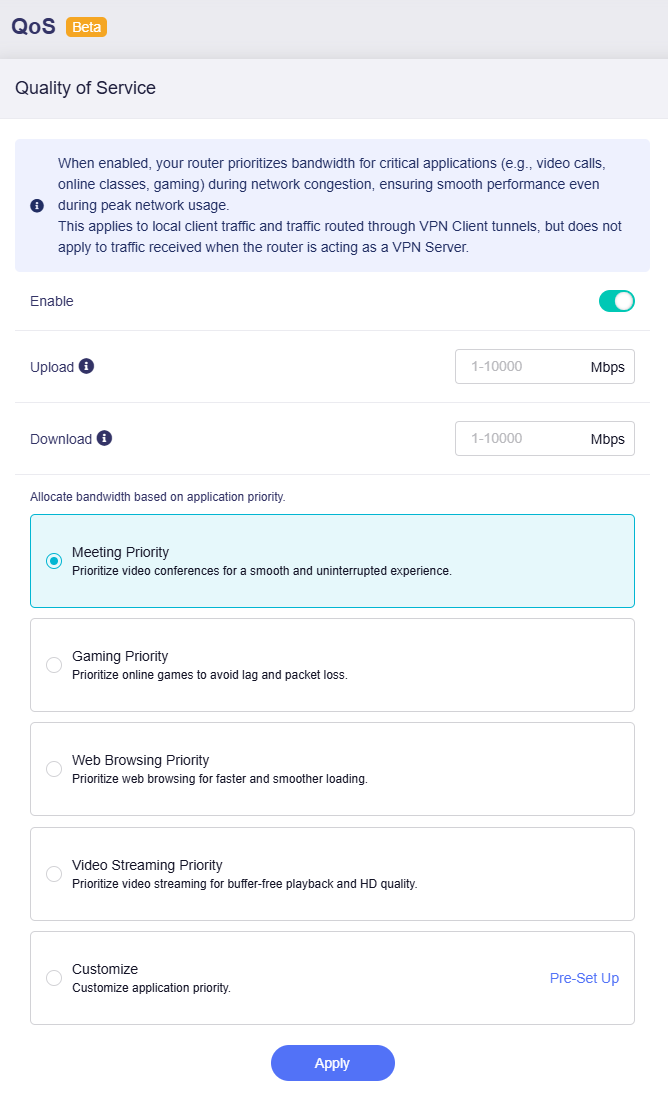
QoS (Quality of Service) optimaliseert de bandbreedtetoewijzing door tijdens netwerkcongestie prioriteit te geven aan belangrijke activiteiten, zoals videogesprekken en gaming. Hierdoor neemt de latentie af en verbeteren de algemene netwerkprestaties.
SQM
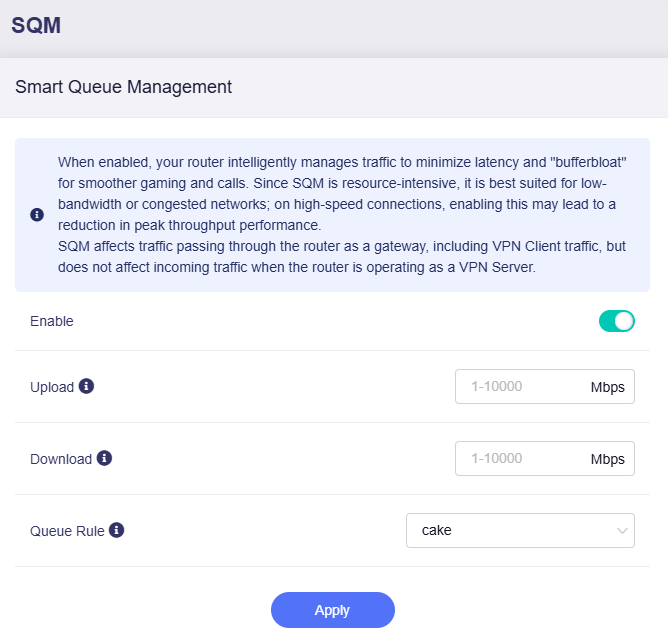
SQM (Smart Queue Management) beheert het netwerkverkeer van je router op intelligente wijze om de latentie en 'bufferbloat' te beperken. Zo verlopen games en spraakoproepen soepeler.
Parental Control
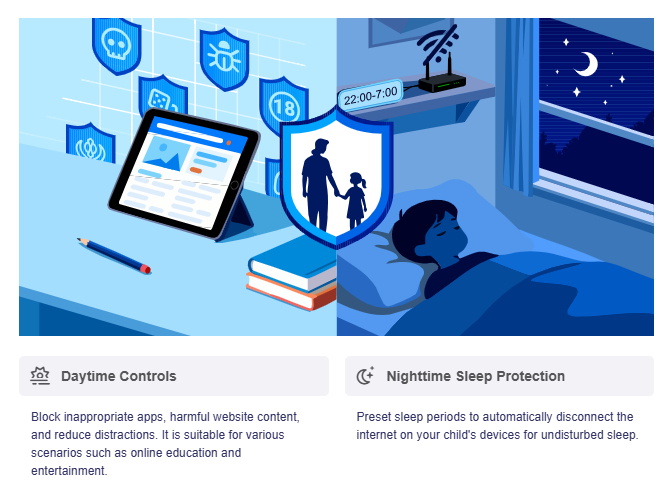
Parental Control stond voorheen in het menu Applications. In firmware v4.9 is de functie verplaatst naar het menu Flow Control, omdat deze de bijgewerkte DPI-engine gebruikt om ongeschikte toepassingen en netwerkinhoud nauwkeurig te identificeren en blokkeren. Hierdoor kan toegang professioneler en nauwkeuriger op basis van verkeer worden beperkt.
VPN
In firmware v4.9 zijn de onderliggende routeringslogica en interactieve interface van de VPN-module grondig verbeterd. Mogelijke routeringsconflicten zijn opgelost, de configuratielogica is vereenvoudigd en de bediening is intuïtiever geworden.
De aanpassingen worden hieronder beschreven.
Geïsoleerde VPN-tunnel
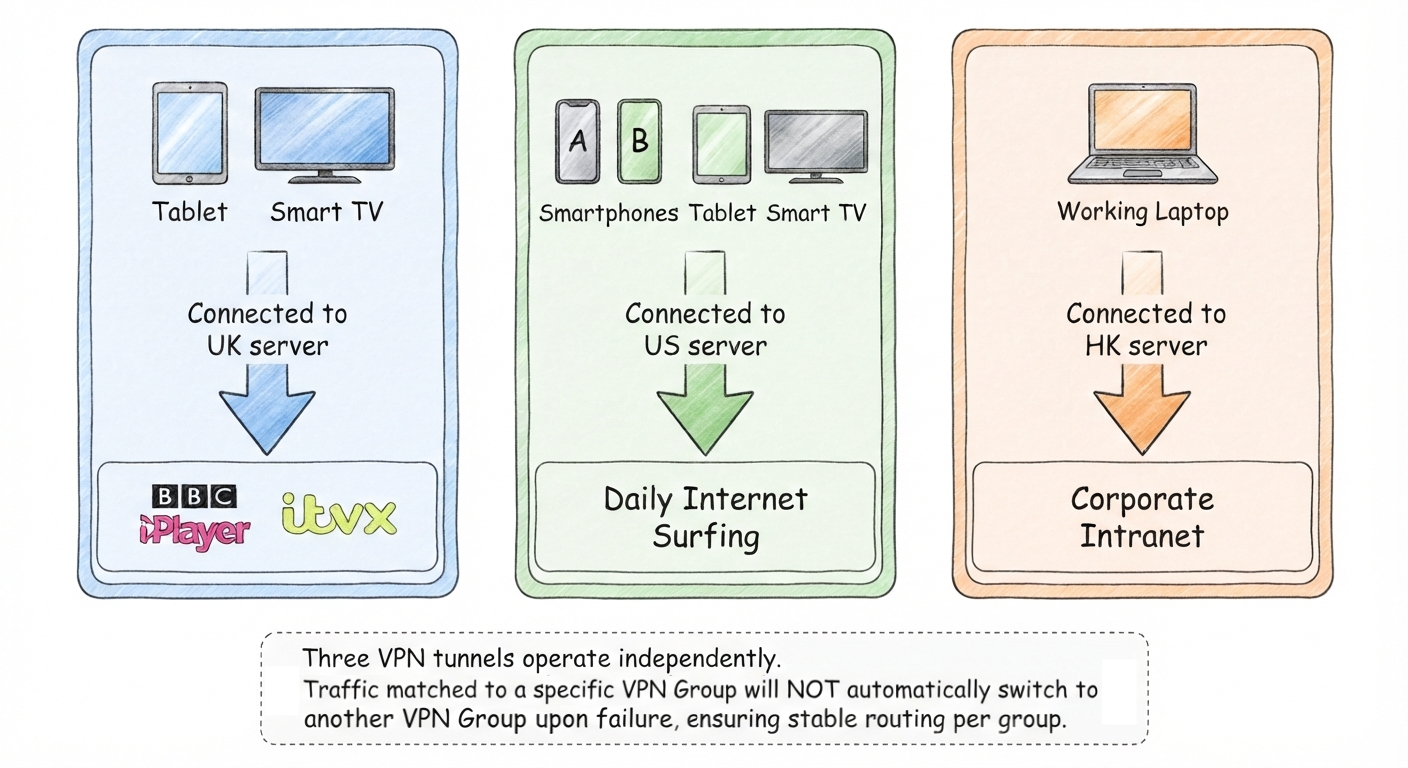
Elke VPN-tunnel werkt als een onafhankelijke groep zonder failover tussen groepen. Zodra netwerkverkeer met een bepaalde VPN-groep overeenkomt, schakelt het niet automatisch over naar andere VPN-groepen als de huidige tunnel uitvalt. Hierdoor blijft de verkeersroutering stabiel en voorspelbaar.
Opmerking: het traditionele beleid 'Not Use VPN' is in firmware v4.9 verwijderd. Daarmee vervalt overbodige configuratie en worden routeringsconflicten door meerdere, complexe tunnelregels voorkomen.
Failover van VPN-profielen
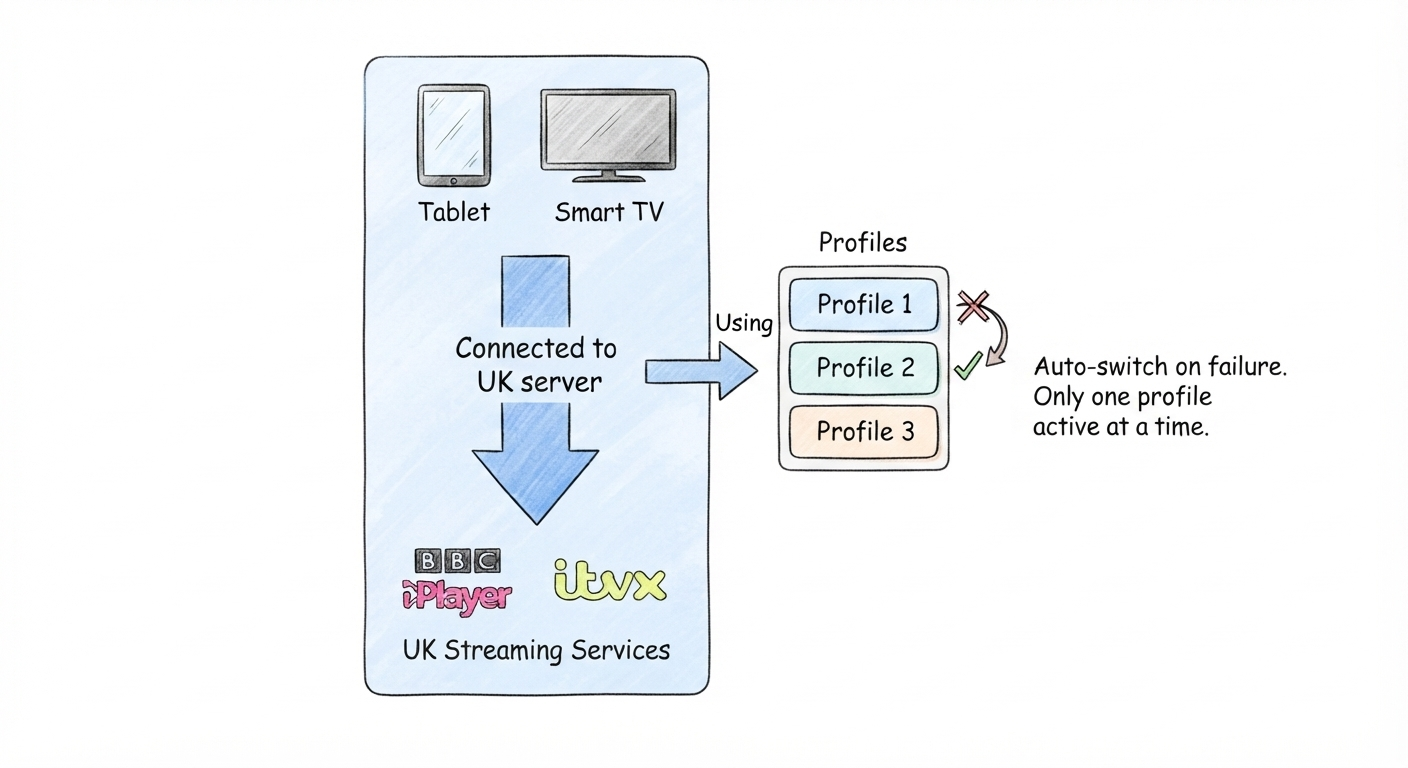
Eén VPN-tunnelgroep kan meerdere configuratieprofielen bevatten. Je kunt de prioriteit van elk profiel binnen dezelfde groep aanpassen. Hierdoor vindt automatisch interne failover plaats als één profiel uitvalt en blijft de VPN-verbinding actief.
Vernieuwd dashboard
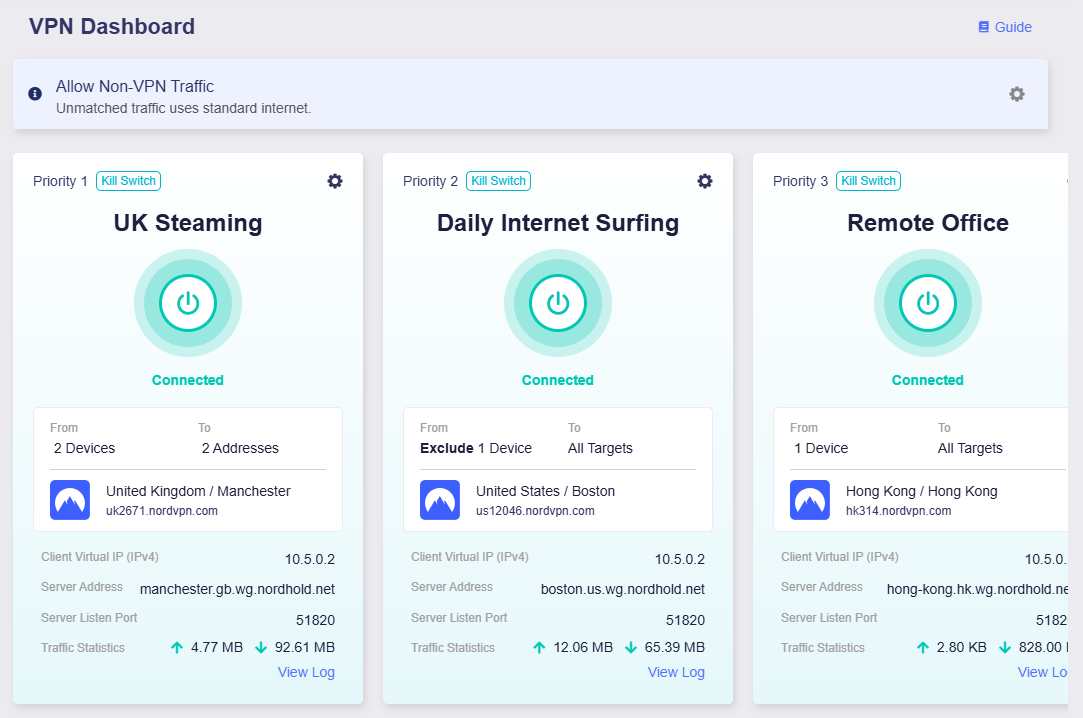
Het VPN Dashboard in firmware v4.9 is volledig vernieuwd en heeft een intuïtievere indeling. De tunnelstatus, verbindingsgegevens en configuratie-items worden duidelijker weergegeven, waardoor dagelijks gebruik en beheer aanzienlijk efficiënter worden. Bovendien is Kill Switch in de nieuwe architectuur standaard ingeschakeld voor alle VPN-tunnels, zodat je verkeer altijd beschermd blijft.
AmneziaWG 2.0
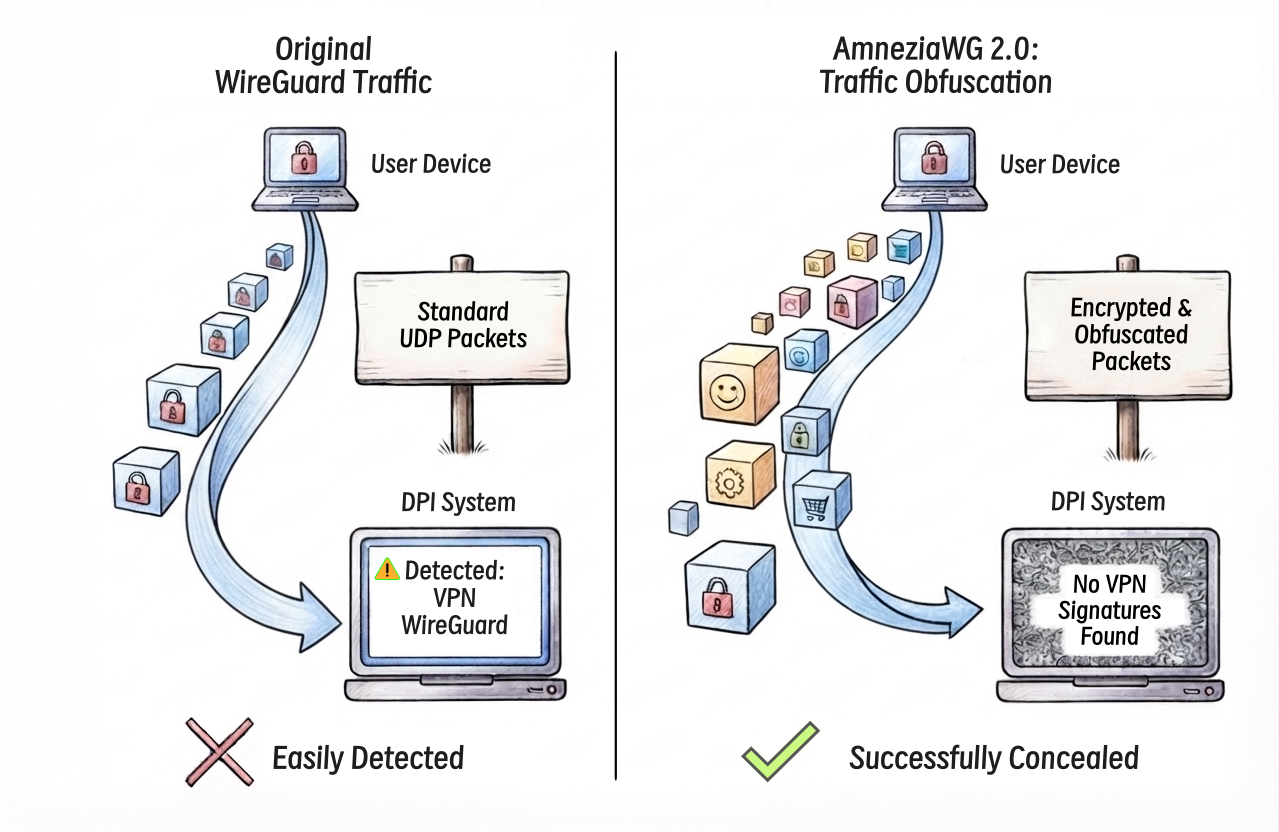
Firmware v4.9 introduceert officieel het protocol AmneziaWG 2.0, met meerdere nieuwe parameters voor verkeersobfuscatie. Het bijgewerkte protocol omzeilt detectie door DPI en andere systemen voor verkeersidentificatie effectief. Dit verbetert de verhulling van de verbinding en de weerstand tegen interferentie aanzienlijk. Hierdoor kunnen stabiele en betrouwbare VPN-verbindingen tot stand worden gebracht in regio’s met netwerkbeperkingen en in complexe netwerkomgevingen.
IoT Network
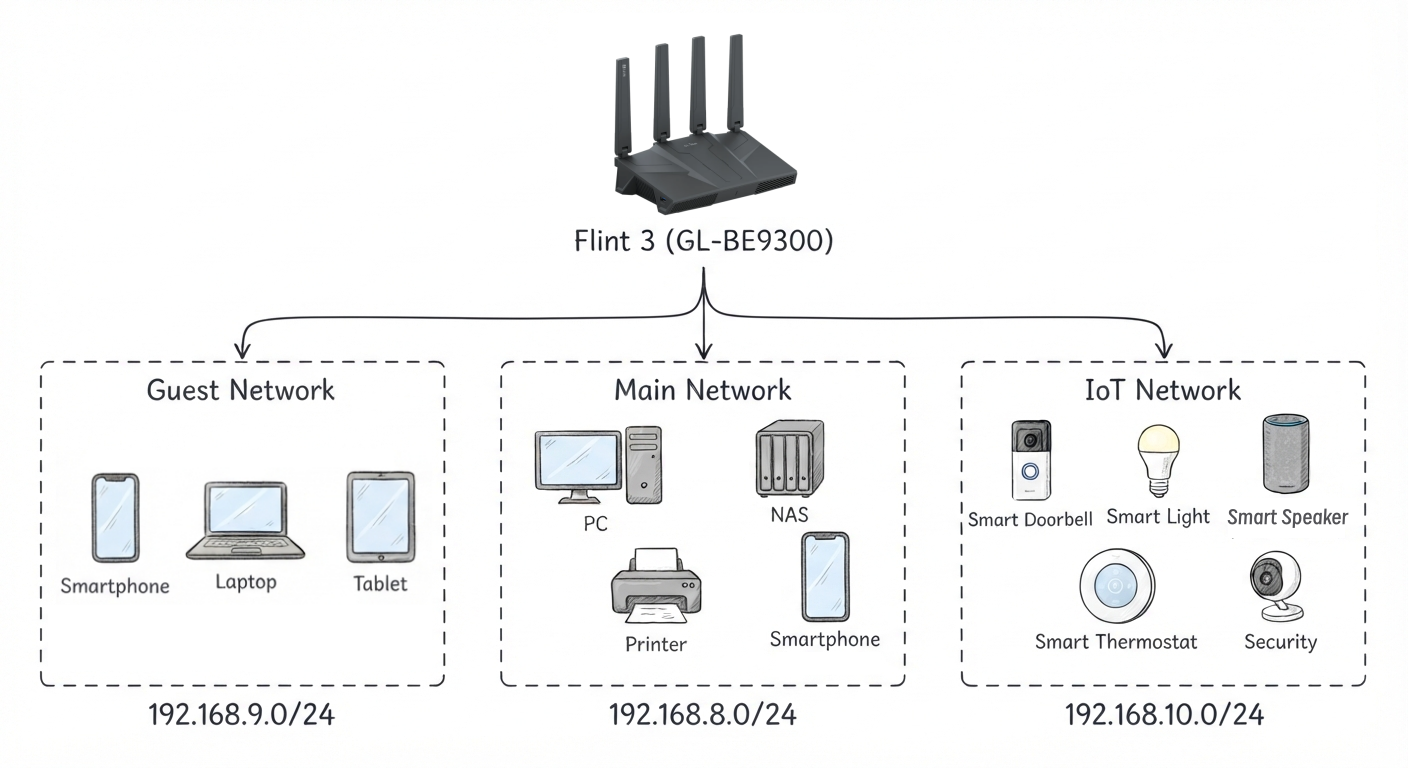
Met IoT Network in firmware v4.9 kun je een onafhankelijk, speciaal Wi-Fi-netwerk voor slimme IoT-apparaten maken. Dit netwerk is fysiek en logisch van het primaire netwerk gescheiden. Zo voorkom je dat IoT-apparaten bronnen van het hoofdnetwerk gebruiken of beveiligingsrisico’s introduceren. Deze optimalisatie biedt bredere compatibiliteit met verschillende slimme IoT-clients en verbetert de algehele beveiliging van het thuisnetwerk.
ACL
ACL, een afkorting van Access Control List, is een belangrijke functie voor netwerkbeveiligingsbeheer. Je kunt aangepaste toegangsregels maken om intern en extern netwerkverkeer te beheren op basis van verbindingsprotocollen, IP-adressen van apparaten en poorten. De functie ondersteunt nauwkeurig rechtenbeheer om specifieke vormen van netwerktoegang toe te staan of te blokkeren. Als meerdere ACL-regels met elkaar conflicteren, voert het systeem automatisch de regel met de hoogste prioriteit uit om het beleid correct toe te passen.
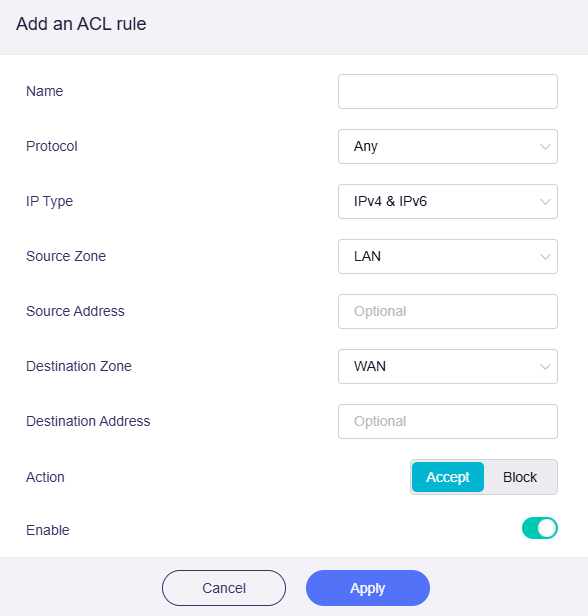
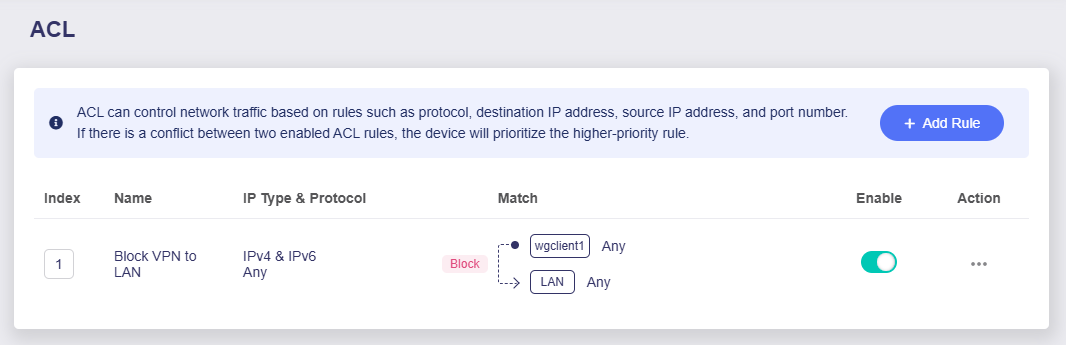
ACL en Port Forwarding hebben een ander hoofddoel. ACL richt zich op netwerkbeveiligingsbeheer door de toegangsrechten van apparaten en verkeer te regelen. Port Forwarding wordt gebruikt om netwerkbronnen om te leiden: extern netwerkverkeer wordt doorgestuurd naar opgegeven lokale eindapparaten om externe toegang tot lokale netwerkdiensten mogelijk te maken.
Wireless
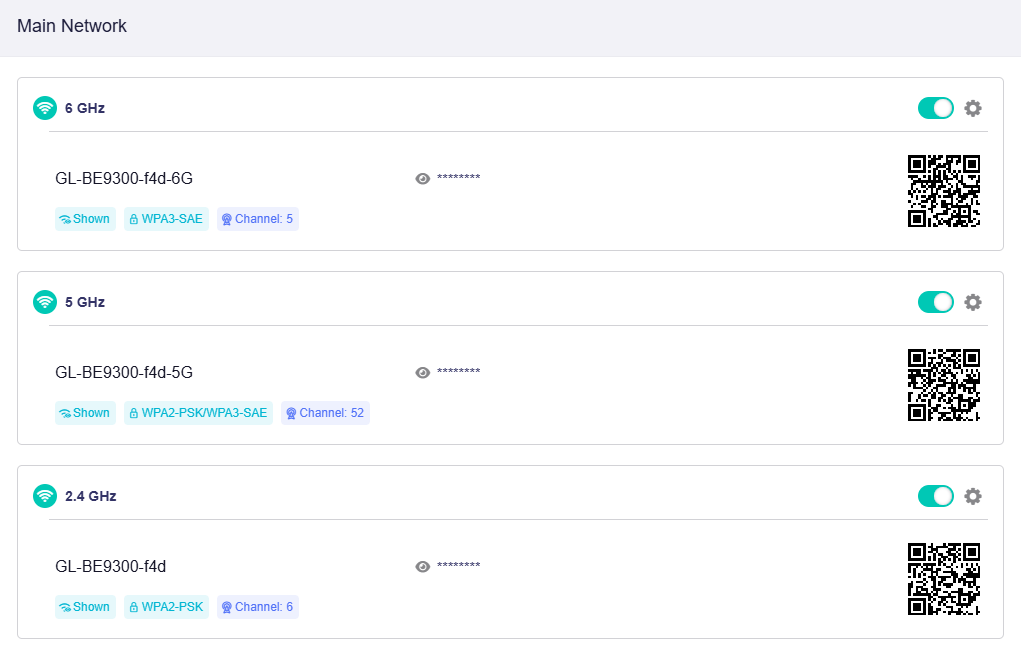
De gebruikersinterface van Wireless is volledig vernieuwd met een vereenvoudigde indeling en uniforme visuele stijl. Dit vermindert de complexiteit van de bediening en maakt de interface aanzienlijk eenvoudiger en gebruiksvriendelijker.
Encrypted DNS
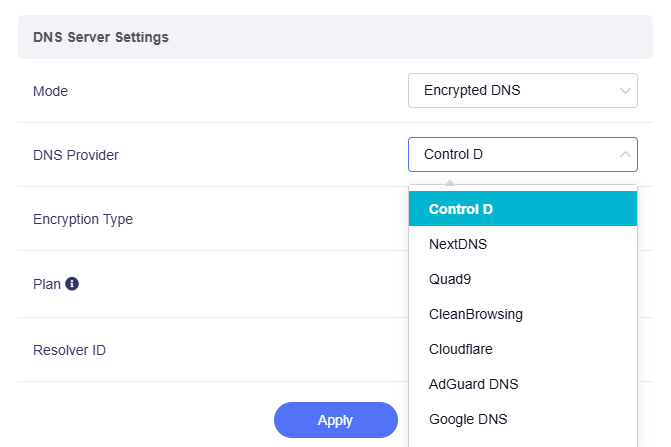
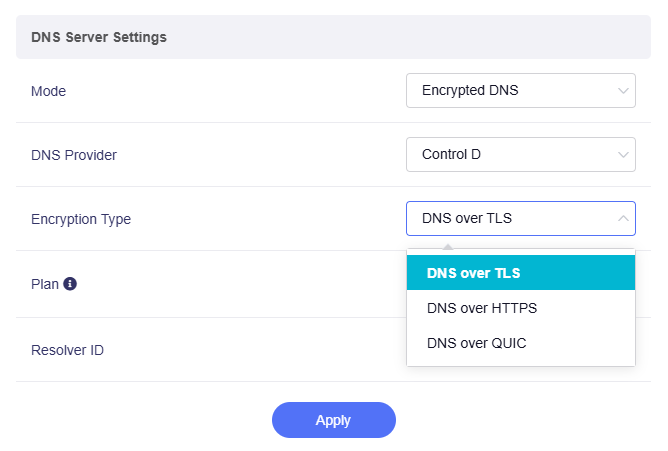
Encrypted DNS is uitgebreid met meer versleutelingsprotocollen, waaronder DoH, DoT en DoQ. Daarnaast zijn meer officiële DNS-serviceproviders geïntegreerd en is handmatige configuratie van aangepaste versleutelde DNS-servers toegevoegd om aan uiteenlopende behoeften voor veilige domeinnaamomzetting te voldoen.
Tailscale Exit Node
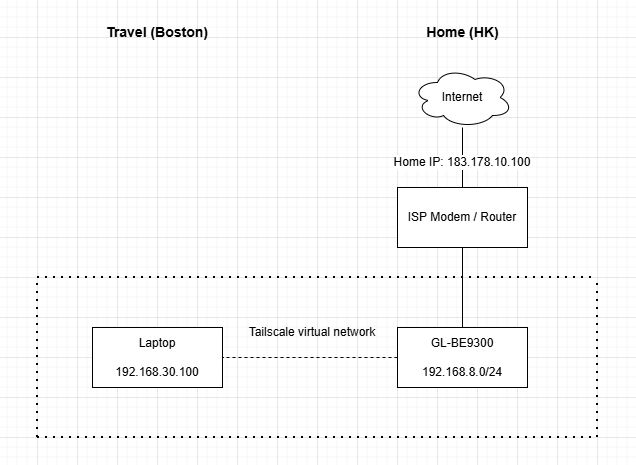
GL.iNet-routers kunnen nu als Tailscale exit node worden gebruikt. Al het uitgaande internetverkeer van apparaten in de Tailnet kan via het openbare IP-adres van de router worden geleid. Hierdoor kan de internetuitgang van het volledige Tailscale-netwerk centraal en veilig worden beheerd. Raadpleeg deze pagina voor meer informatie.
Heb je nog vragen? Bezoek ons Community Forum of neem contact met ons op.