OpenVPN Server instellen op GL.iNet-routers
OpenVPN is een opensource-VPN-protocol voor beveiligde site-to-site- of point-to-pointverbindingen.
Bekijk deze video of volg de onderstaande stappen om OpenVPN Server op een GL.iNet-router in te stellen.
Controleren of je een openbaar IP-adres hebt
Klik hier om te controleren of je internetprovider een openbaar IP-adres toewijst.
Zonder openbaar IP-adres kan je router niet als OpenVPN Server worden ingesteld.
Alternatieve methoden:
- Meld je bij de primaire router aan en controleer of deze een openbaar IP-adres ontvangt.
- Vraag je internetprovider om een openbaar IP-adres. Hier kunnen kosten aan verbonden zijn.
- Als dit niet werkt, bijvoorbeeld achter CGNAT, probeer je onze SD-WAN-oplossing AstroWarp.
Controleren of port forwarding vereist is
Netwerktopologie
GL.iNet is de primaire router
- Als de GL.iNet-router de primaire router is, is geen port forwarding nodig. Ga naar de volgende stap.
GL.iNet is de subrouter
-
Als de GL.iNet-router een secundaire router is, configureer je port forwarding op de primaire router.
-
Als de GL.iNet-router meerdere niveaus onder de primaire router staat, configureer je port forwarding op elk tussenniveau.
OpenVPN Server instellen
Meld je aan bij het webbeheerpaneel en ga naar VPN -> OpenVPN Server.
-
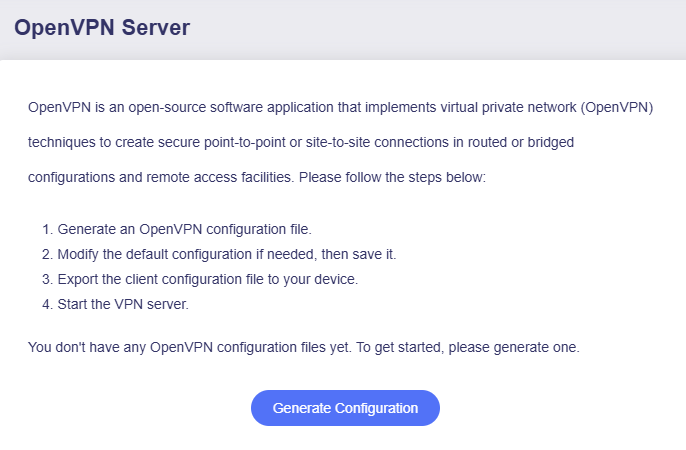
Klik bij de eerste installatie op Generate Configuration.
-
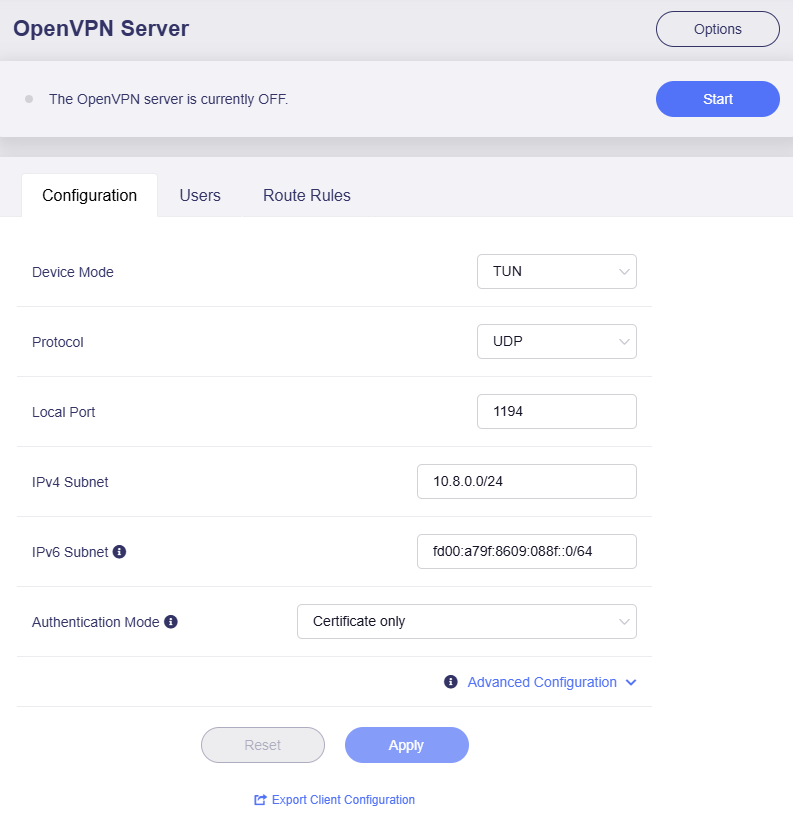
Pas de configuratie toe.
De standaardconfiguratie werkt in de meeste situaties.
Klik onderaan op Export Client Configuration en ga naar stap 3 als geen wijziging nodig is.
Klik na wijzigingen op Apply voordat je de clientconfiguratie exporteert.
-
Device Mode: TAP-S2S of Tun. Klik hier voor de verschillen.
-
Protocol: UDP of TCP. Klik hier voor de verschillen.
-
Authentication Mode: bepaalt de verificatiemethode bij verbinding van de client. Er zijn drie opties.
-
Certificate Only: de router genereert server- en clientcertificaten en voegt clientcertificaat en sleutel aan het configuratiebestand toe. Er zijn geen extra aanmeldingsgegevens nodig.
-
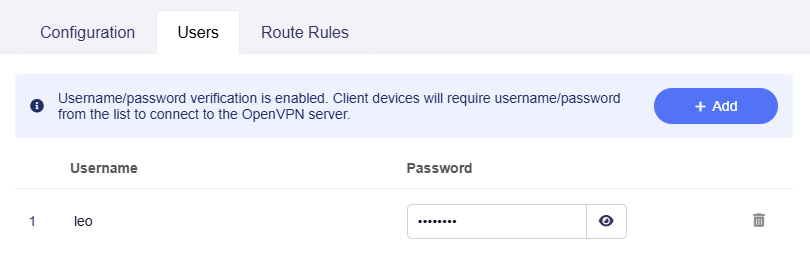
Username/Password Only: genereert een clientconfiguratie zonder certificaatsleutels. Voeg vóór export een gebruikersnaam en wachtwoord toe onder Users en voer deze bij de client in.
-
Username/Password and Certificate: voeg vóór export een gebruikersnaam en wachtwoord toe. De router genereert certificaten en voegt het clientcertificaat en de sleutel toe. Eerst wordt de certificaatsleutel gecontroleerd en daarna gebruikersnaam en wachtwoord.
Hieronder wordt een gebruiker gemaakt.
-
-
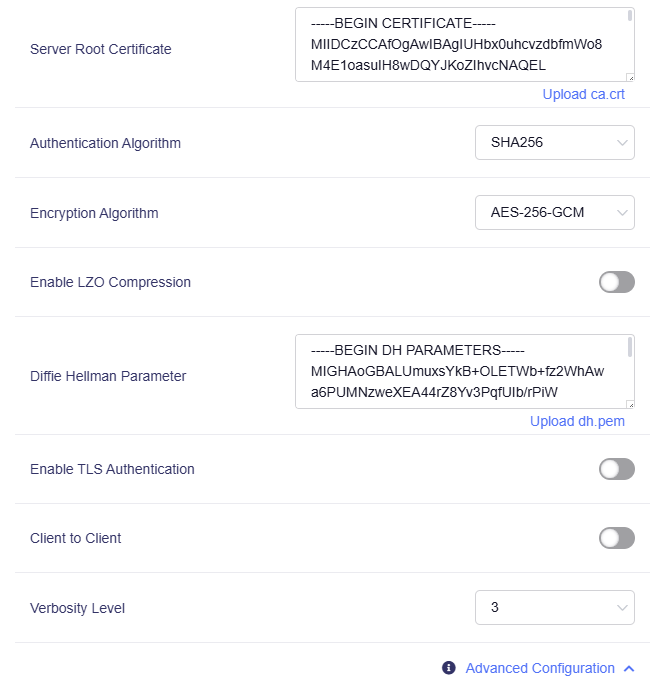
Advanced Configuration: wijzig zo nodig meer serverinstellingen.
-
-
Exporteer de clientconfiguratie.
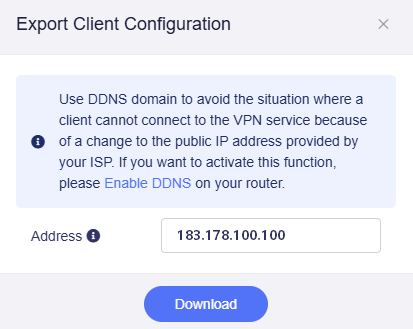
Klik onderaan Configuration op Export Client Configuration. Het onderstaande venster verschijnt.
-
Schakel bij een vaak wijzigend openbaar IP-adres DDNS in om het DDNS-domein als serveradres te gebruiken.
-
Vanaf firmware v4.8 kun je het openbare IP, DDNS-domein of huidige WAN-IP als serveradres kiezen. Het configuratiebestand wordt tegelijk bijgewerkt.
Klik op Download om de configuratie te exporteren.
-
-
Start OpenVPN Server.
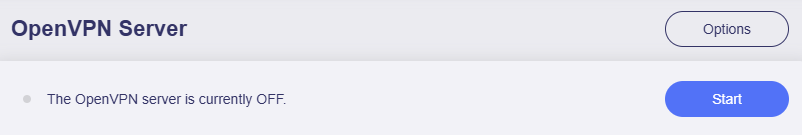
Klik rechtsboven op Start om de server te starten. Controleer status en instellingen in VPN Dashboard.
Controleren of OpenVPN Server goed werkt
Serverstatus controleren
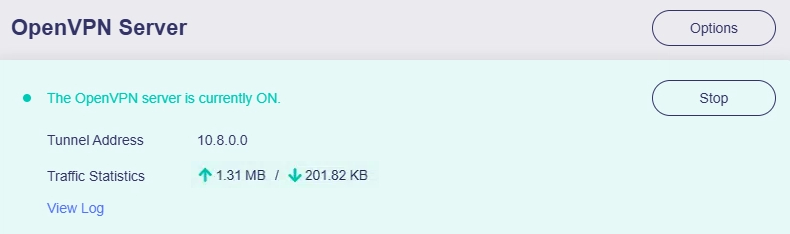
Vanaf firmware v4.8 kun je de verbindingsstatus op OpenVPN Server bekijken.
Upload- en downloadstatistieken betekenen dat de OpenVPN-server actief is.
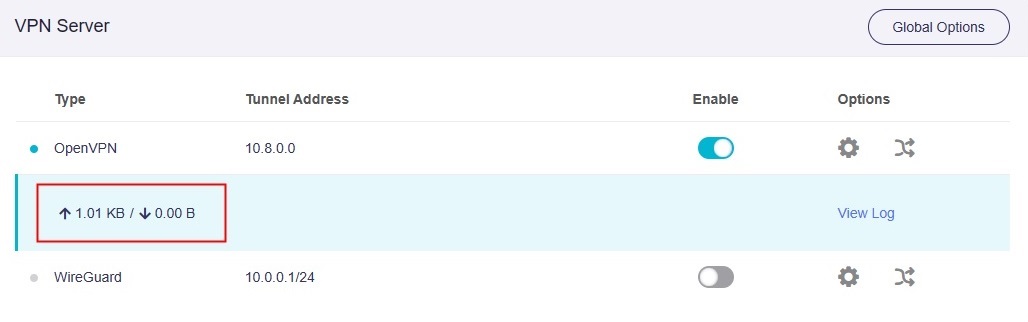
Controleer in firmware v4.7 en ouder de status op VPN Dashboard.
IP-adres van de client controleren
Importeer de OpenVPN-configuratie op een apparaat in een ander netwerk. Zoek het IP-adres en de locatie op. Als deze overeenkomen met de VPN-server in plaats van de internetprovider, werkt de verbinding.
Gebruik bijvoorbeeld een smartphone met de officiële OpenVPN App. Schakel Wi-Fi uit, gebruik 4G/5G, importeer het configuratiebestand en maak verbinding. Controleer internettoegang en of het IP-adres overeenkomt met OpenVPN Server.
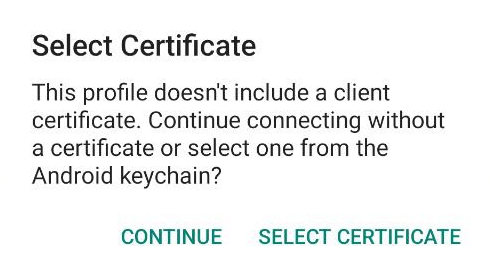
Bij import kan de onderstaande melding verschijnen. Klik op CONTINUE; het certificaat zit al in het bestand.
Een mislukte verbinding kan de volgende oorzaken hebben:
- De internetprovider wijst geen openbaar IP-adres toe. Controleer dit hier.
- Mogelijk is port forwarding vereist. Controleer dit hier.
- De provider blokkeert de poort van OpenVPN Server. Gebruik een andere poort of neem contact op met de provider.
- Sommige landen of regio's blokkeren VPN-verbindingen.
Server Options
Server Options bevat geavanceerde serverinstellingen, zoals externe LAN-toegang en IP Masquerading. Configureer ze naar behoefte.
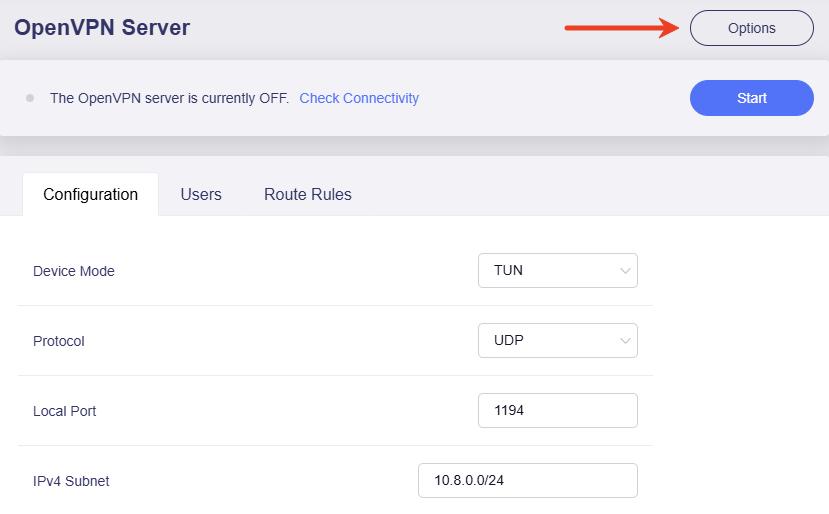
Ga in firmware v4.8 en hoger naar OpenVPN Server en klik rechtsboven op Options.
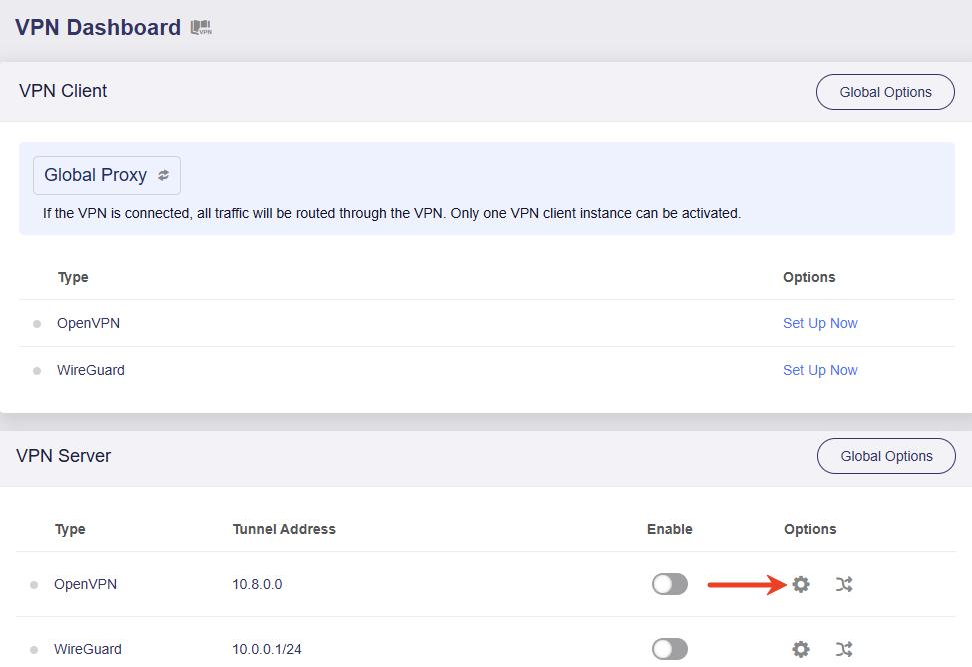
Ga in firmware v4.7 en ouder naar VPN Dashboard -> VPN Server en klik op het tandwielpictogram voor OpenVPN Options.
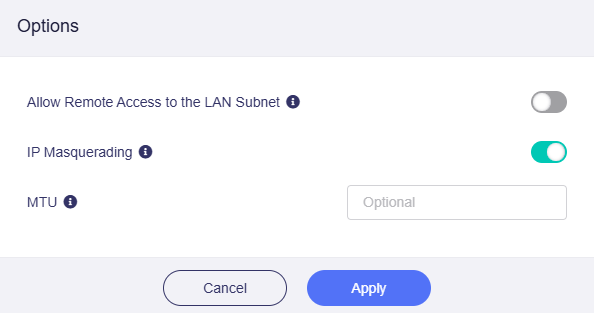
Het pop-upvenster toont de volgende functies.
-
Allow Remote Access to the LAN Subnet: bronnen in het LAN-subnet van de server zijn via de VPN-tunnel toegankelijk.
-
IP Masquerading: wanneer dit is ingeschakeld, worden de bron-IP-adressen van LAN-clients herschreven naar het VPN-tunnel-IP van de router. Schakel dit alleen uit voor Site-to-Site-configuraties waarbij de externe peer je LAN-subnets kent.
Als IP Masquerading is ingeschakeld en NAS (192.168.8.100) op het thuis-LAN verkeer naar Laptop (192.168.10.200) stuurt, herschrijft de thuisrouter het bron-IP naar server-tunneladres
10.1.0.1. De externe zijde ziet het verkeer als afkomstig van de server.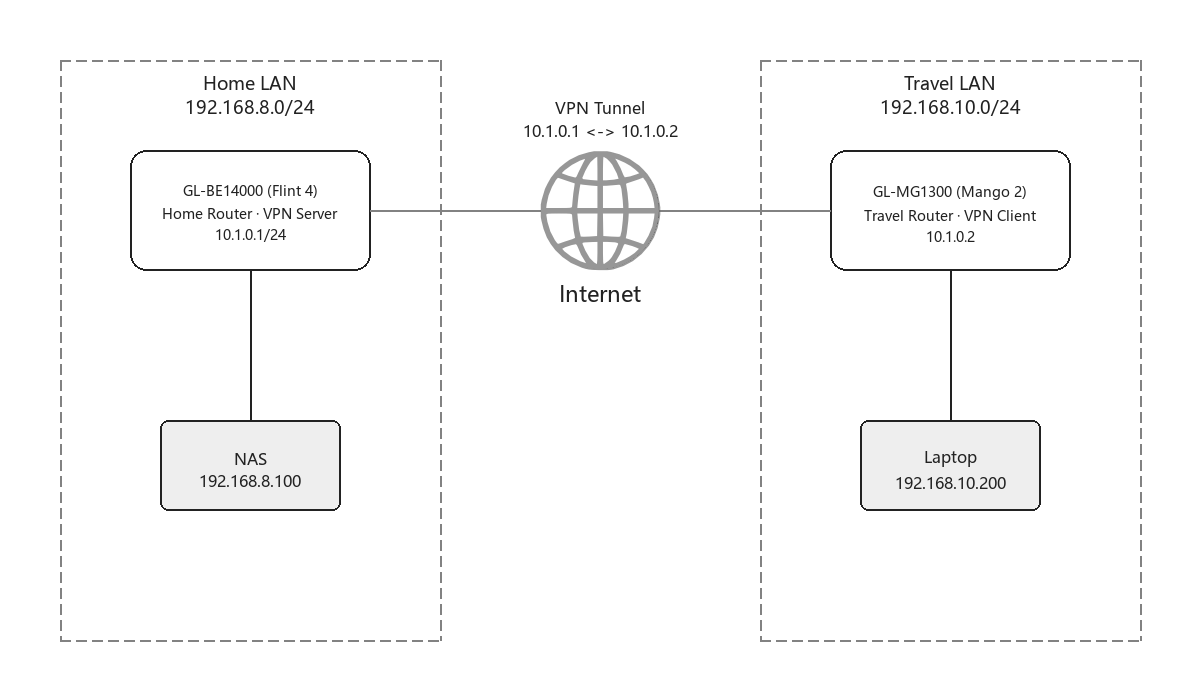
-
MTU: afkorting van Maximum Transmission Unit. De ingestelde tunnelwaarde overschrijft de MTU in het configuratiebestand.
Client to Client
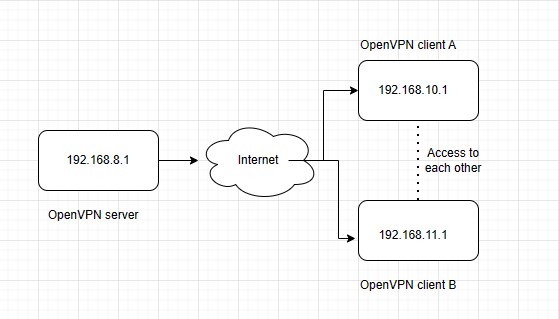
Client‑to‑Client is een serverfunctie waarmee verbonden VPN-clients via hun tunnel-IP-adressen communiceren.
De netwerktopologie is als volgt.
Volg zo nodig de onderstaande stappen om Client to Client op OpenVPN Server in te schakelen.
-
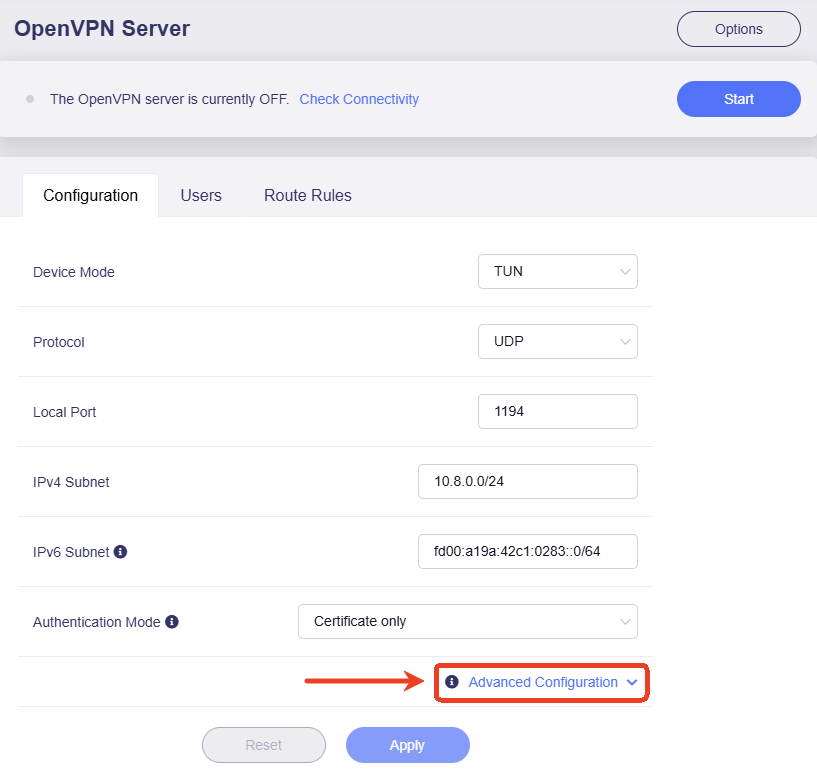
Klik op de pagina OpenVPN Server rechtsonder op Advanced Configuration.
-
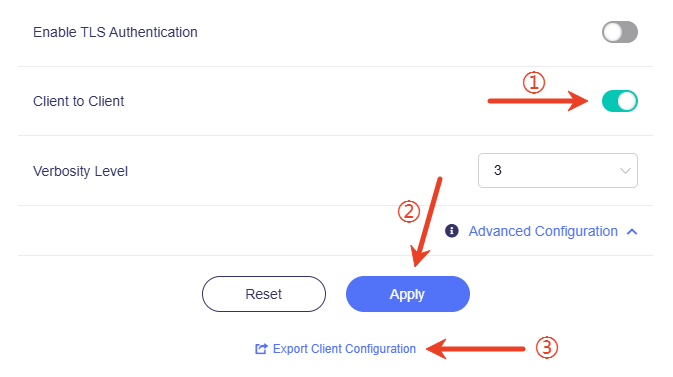
Schakel Client to Client in, klik op Apply, exporteer een nieuwe configuratie en upload deze naar de clients.
Tip: Client‑to‑Client maakt alleen tunnel-IP-adressen bekend. Voeg serverrouteringsregels toe om toegang tot de LAN-subnets achter clients toe te staan.
OpenVPN-app installeren
Download de OpenVPN-app via de officiële OpenVPN-website.
Heb je nog vragen? Bezoek ons Community Forum of neem contact met ons op.