Прошивка v4.9
Ця версія надає точніший контроль мережі, поліпшене керування трафіком, удосконалення безпеки та оновлений інтерфейс для зручнішої роботи.
Завантажте найновішу прошивку з центру завантаження прошивок.
Керування трафіком
Flow Control — це основний модуль керування мережею для точного визначення, відстеження, регулювання та фільтрування мережевого трафіку. Він оптимізує розподіл ресурсів, усуває перевантаження пропускної здатності та впорядковує доступ до мережі для стабільнішої, безпечнішої та контрольованої роботи. У прошивці v4.9 модуль об’єднує кілька практичних функцій для комплексного керування трафіком.
Модуль Flow Control містить DPI Engine, Data Statistics, Content Filter, QoS, SQM і Parental Control.
Рушій DPI
На відміну від традиційних маршрутизаторів, які визначають лише адреси джерела та призначення, DPI (Deep Packet Inspection) виконує глибокий аналіз вмісту пакетів і точно визначає застосунки та вебсайти за бібліотекою ознак. Це забезпечує детальнішу класифікацію та контроль трафіку.
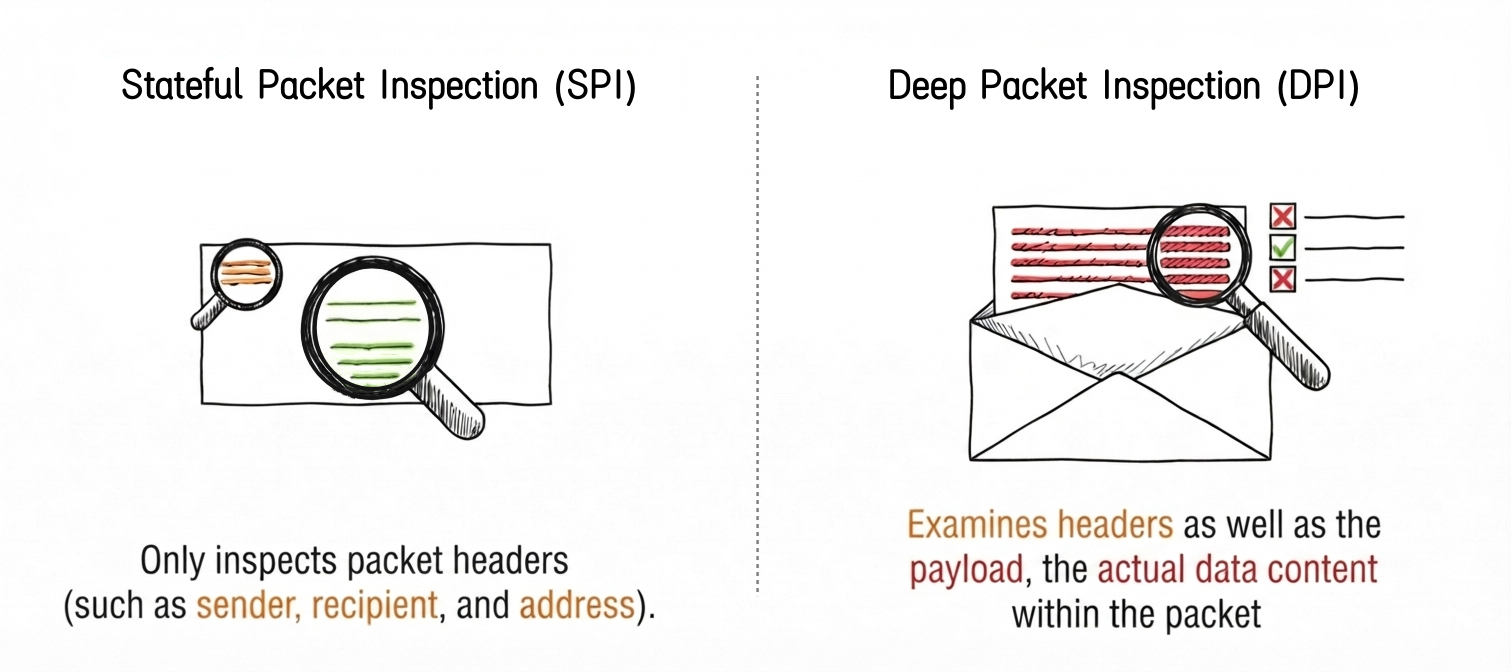
Функцію DPI від GL.iNet інтегровано з Netify; вона використовує легкий вбудований плагін для ефективного розгортання. База сигнатур Netify оновлюється онлайн, забезпечуючи надійне керування та точніший і ефективніший контроль мережі.
Статистика даних
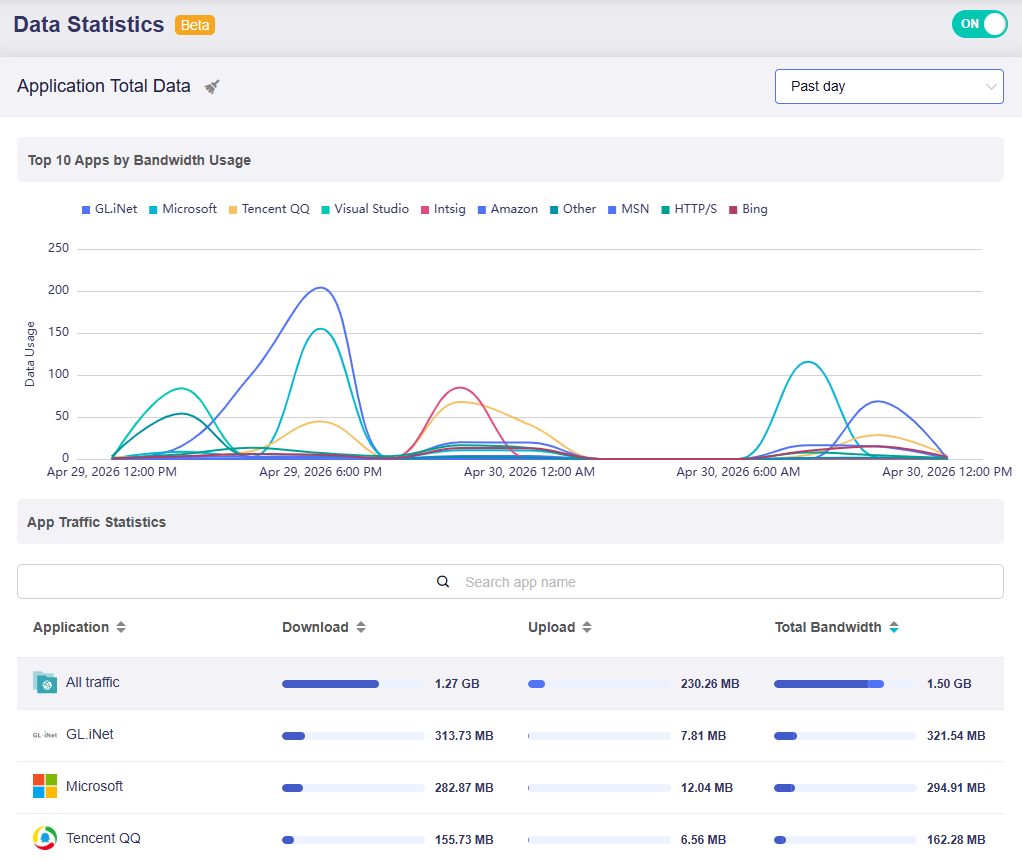
Data Statistics надає зрозумілу панель трафіку, яка визначає використання мережі за застосунками та протоколами. Можна переглядати історичні тенденції за 1 годину, 1 день і 7 днів, рейтинги використання та трафік окремих пристроїв, а також блокувати небажані застосунки одним натисканням.
Фільтр вмісту
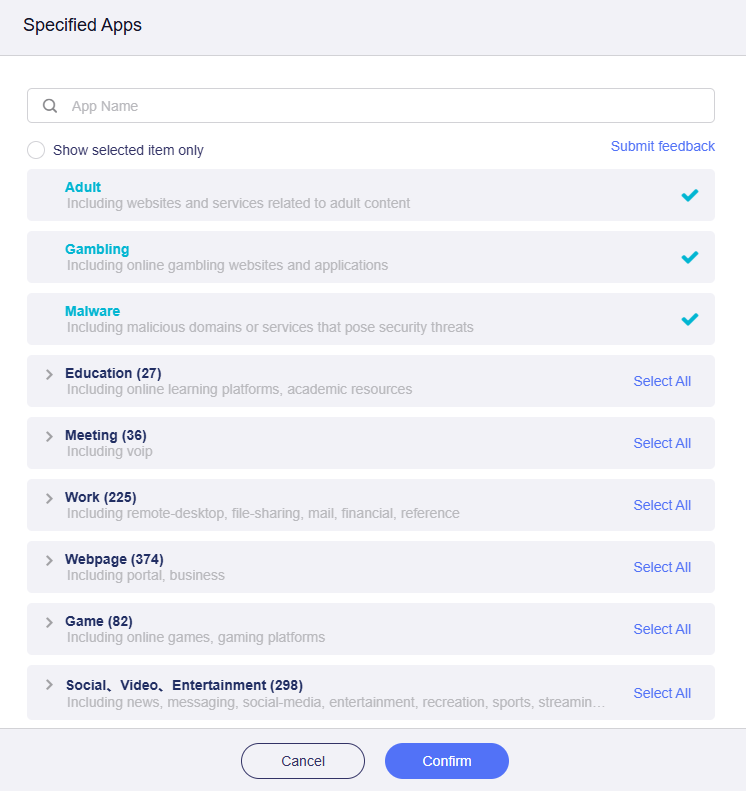
Content Filter — це інтелектуальна функція безпеки в інтернеті на основі класифікації DPI. Вона автоматично блокує шкідливі та небезпечні вебсайти для захисту мережі, а також підтримує власні правила блокування конкретних застосунків, доменів або IP-адрес.
QoS
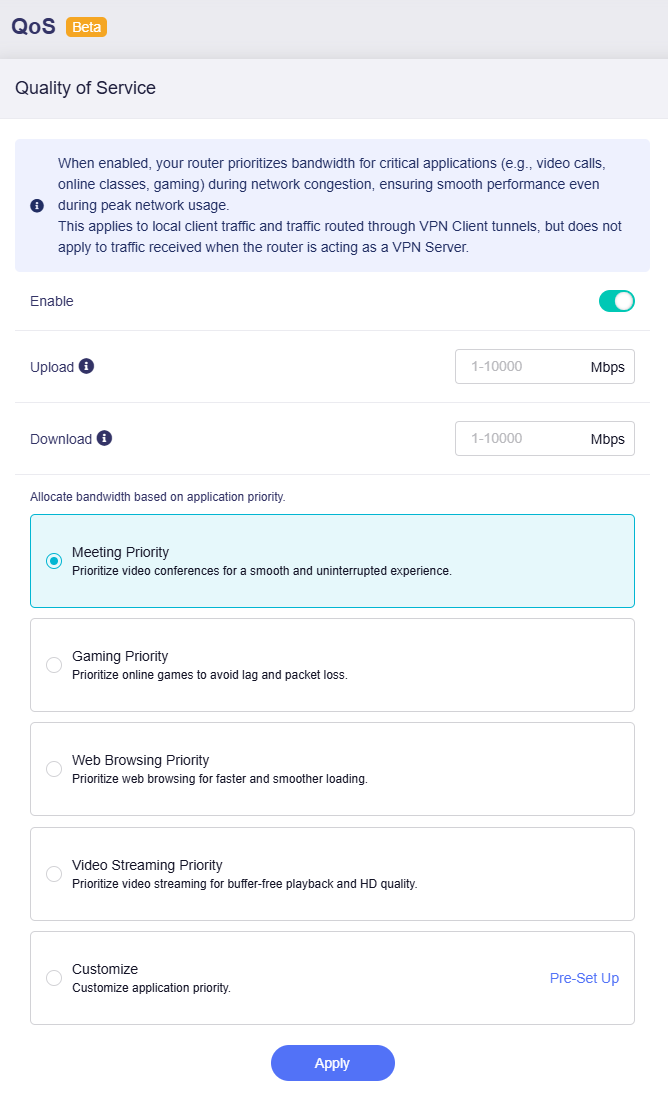
QoS (Quality of Service) оптимізує розподіл пропускної здатності, надаючи пріоритет важливим діям, наприклад відеодзвінкам та іграм, під час перевантаження мережі. Це зменшує затримку та поліпшує загальну продуктивність.
SQM
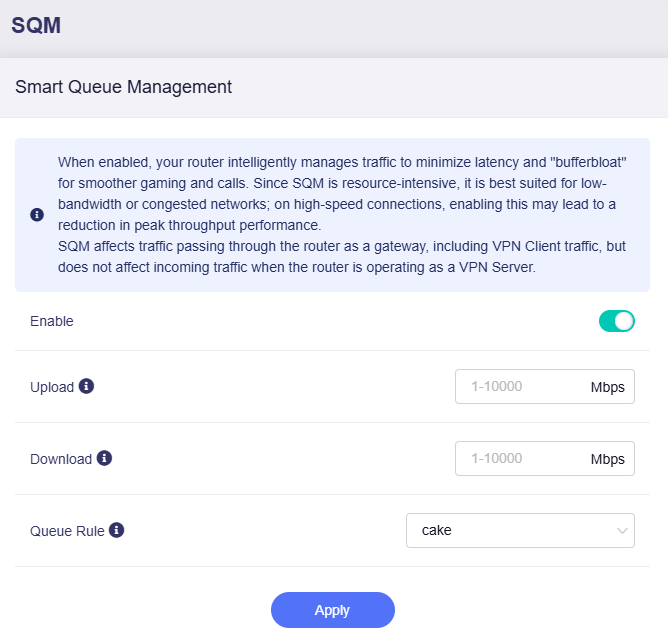
SQM (Smart Queue Management) керує мережевим трафіком маршрутизатора для мінімізації затримки та «bufferbloat» — надмірного накопичення даних у буферах, забезпечуючи плавнішу роботу ігор і голосових дзвінків.
Батьківський контроль
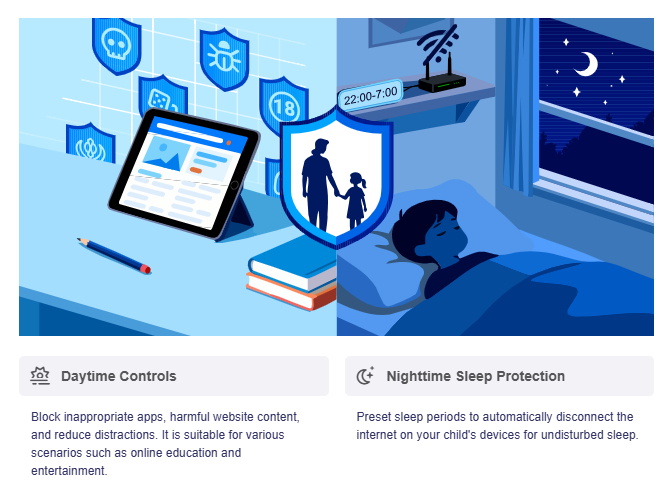
Parental Control раніше містився в меню Applications. У прошивці v4.9 його перенесено до меню Flow Control, оскільки він використовує оновлений рушій DPI для точного визначення та блокування неприйнятних застосунків і мережевого вмісту, забезпечуючи професійніше й точніше обмеження доступу за трафіком.
VPN
У прошивці v4.9 поліпшено базову логіку маршрутизації та інтерфейс модуля VPN: усунено потенційні конфлікти маршрутизації, спрощено логіку налаштування та зроблено керування зрозумілішим.
Докладні зміни наведено нижче.
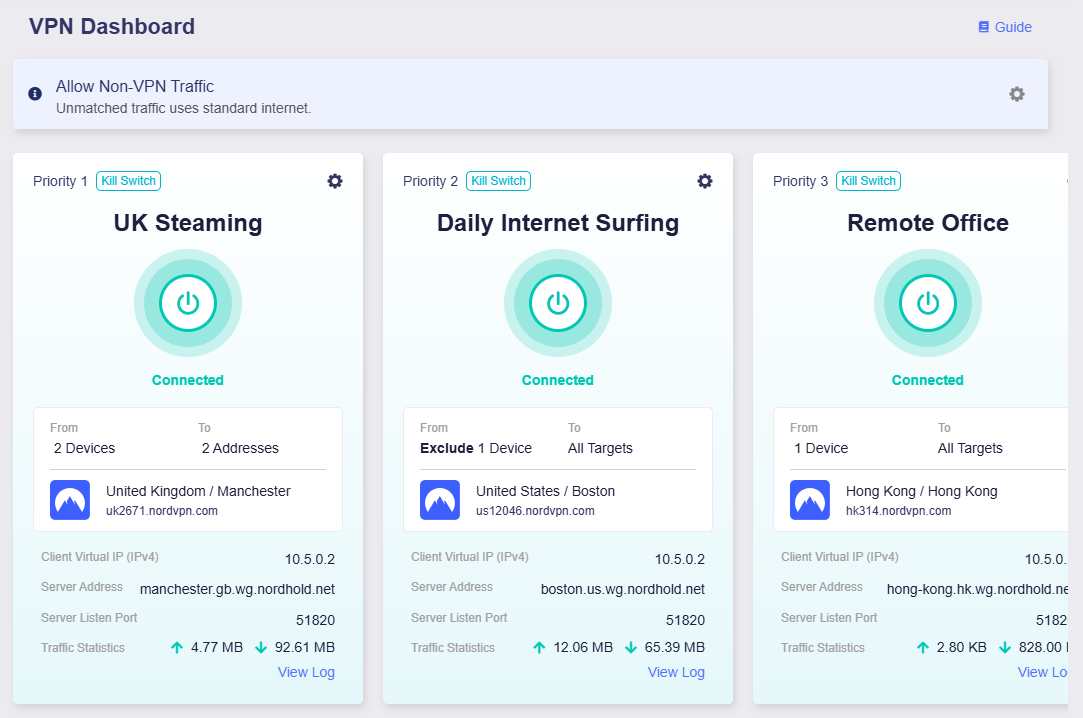
Ізольований VPN-тунель
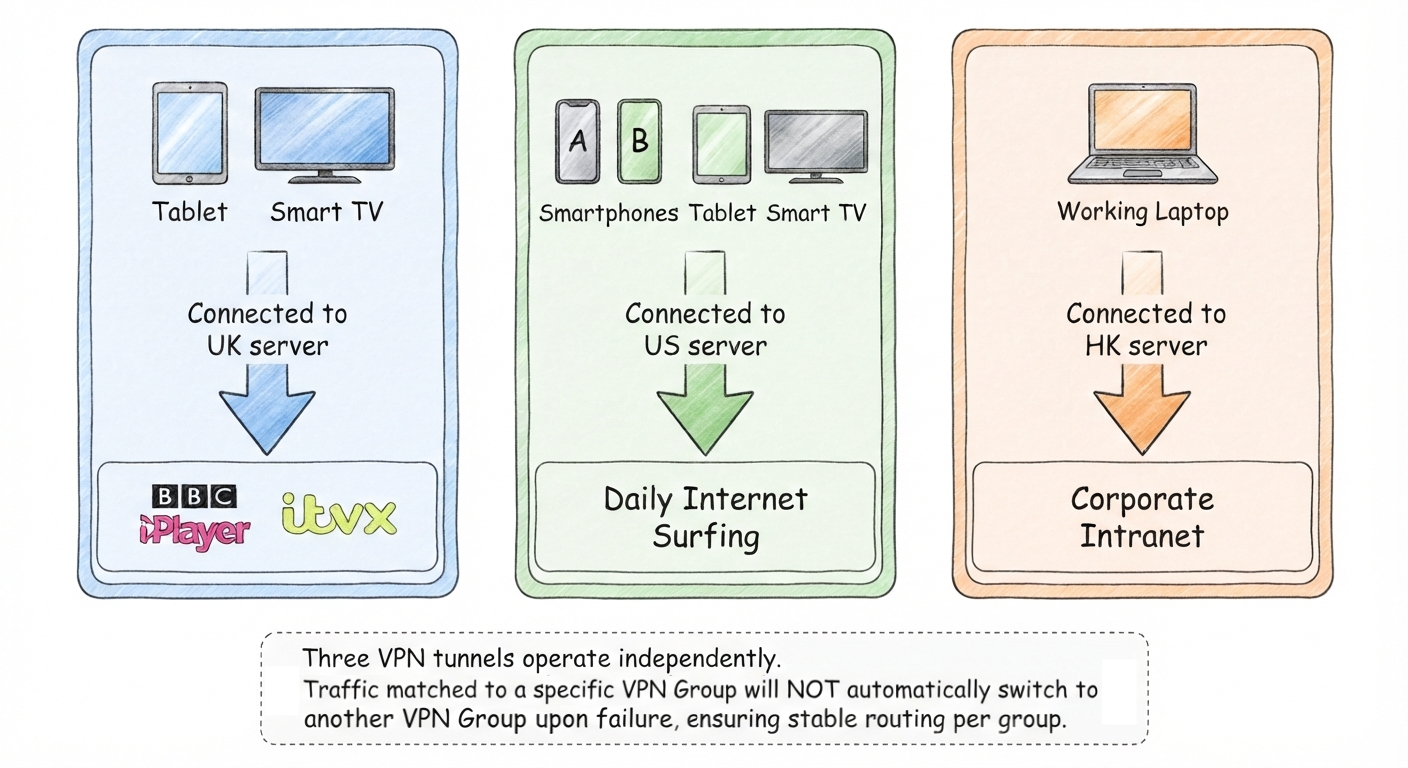
Кожен VPN-тунель працює як незалежна група без аварійного перемикання між групами. Коли мережевий трафік зіставлено з певною VPN-групою, він не перемикатиметься автоматично на інші групи навіть у разі збою поточного тунелю. Це забезпечує стабільну та передбачувану маршрутизацію трафіку.
Примітка: У прошивці v4.9 вилучено попередню політику «Not Use VPN», щоб прибрати зайві налаштування й уникнути конфліктів маршрутизації через численні складні правила тунелів.
Аварійне перемикання профілів VPN
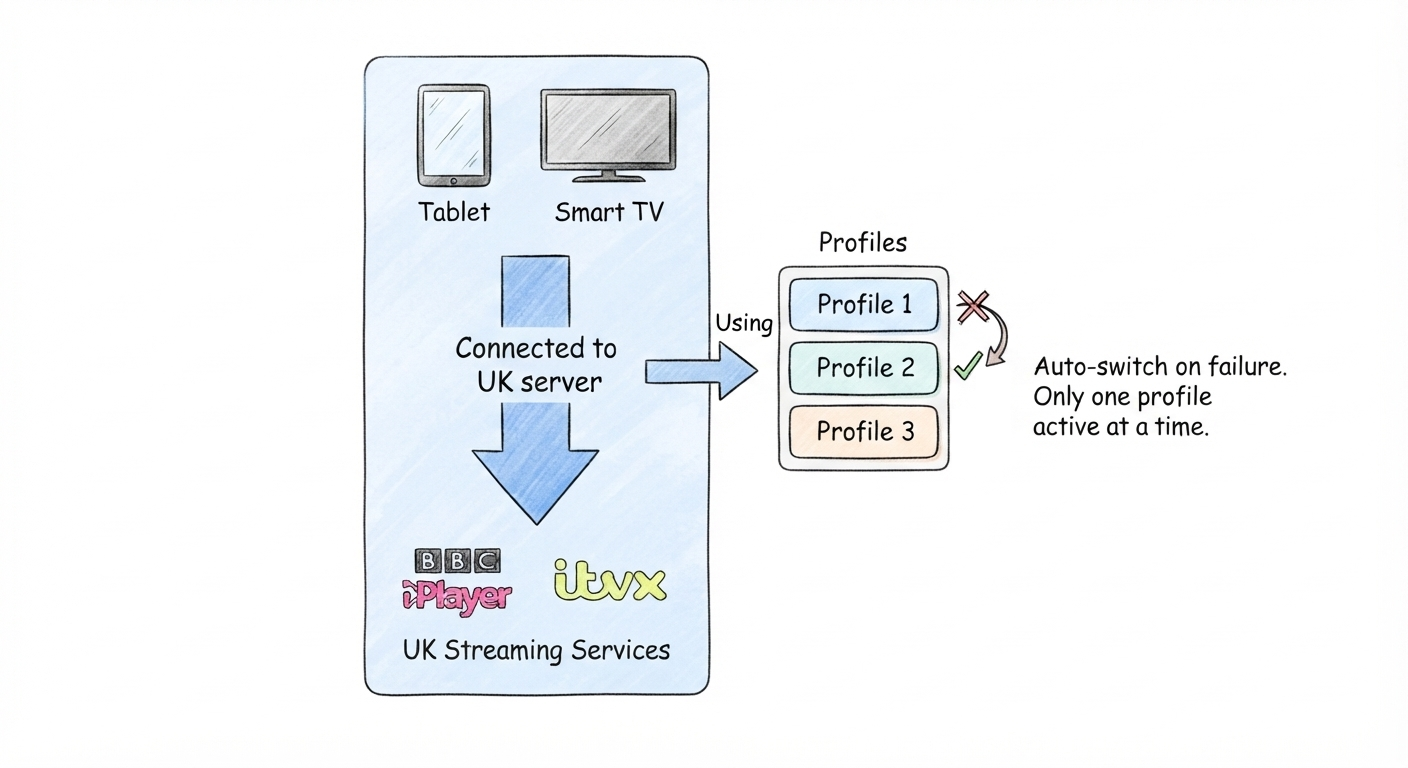
Одна група VPN-тунелю може містити кілька конфігураційних профілів. Можна налаштувати пріоритет кожного профілю в межах групи для автоматичного внутрішнього аварійного перемикання та збереження VPN-з’єднання у разі збою одного профілю.
Оновлена панель керування
VPN Dashboard у прошивці v4.9 повністю перероблено для зрозумілішого компонування. Стани тунелів, подробиці з’єднань і засоби налаштування подано наочніше для ефективнішого щоденного керування. Крім того, у новій архітектурі Kill Switch за замовчуванням увімкнено для всіх VPN-тунелів для постійного захисту трафіку.
AmneziaWG 2.0
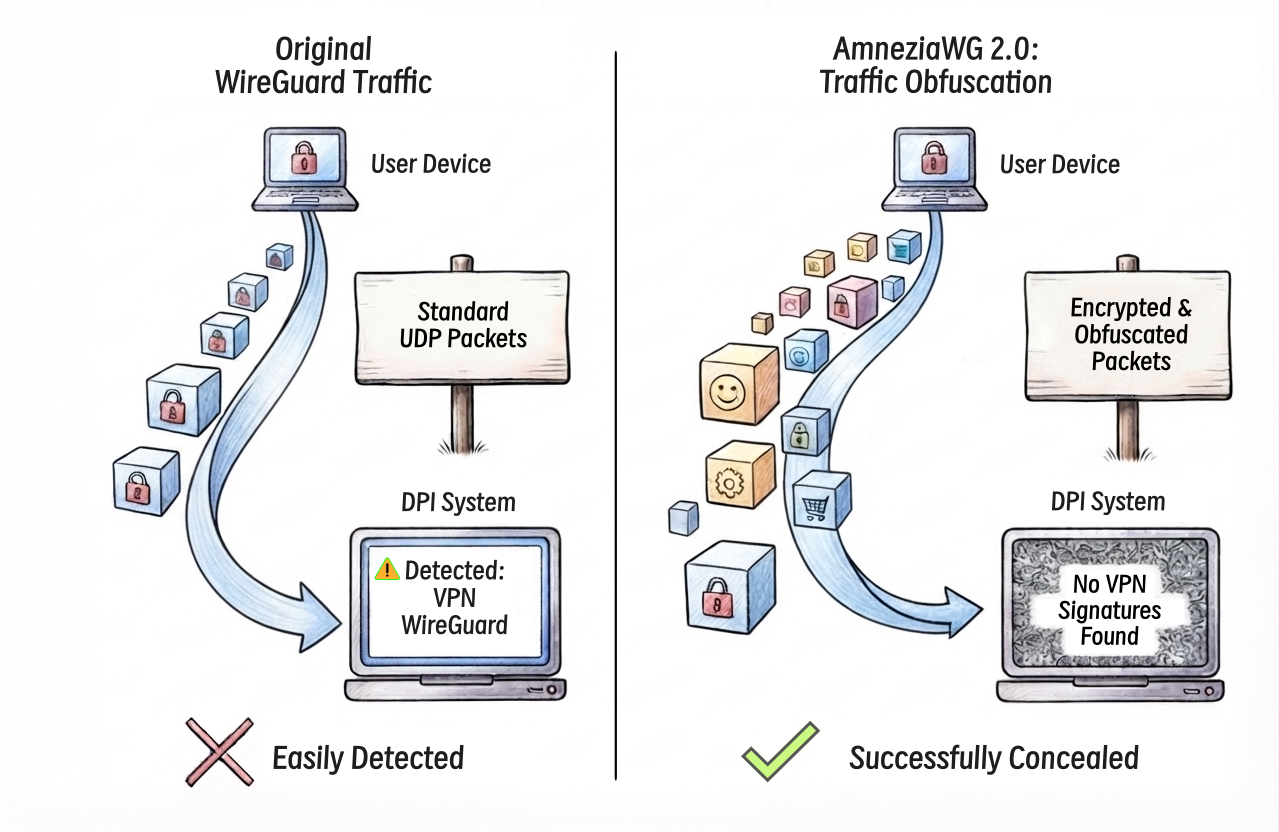
Прошивка v4.9 офіційно додає протокол AmneziaWG 2.0 з кількома новими параметрами обфускації трафіку. Оновлений протокол ефективно уникає виявлення DPI та іншими системами визначення трафіку, значно поліпшуючи приховування з’єднання та стійкість до перешкод. Це забезпечує стабільне й надійне встановлення VPN-з’єднання в регіонах із мережевими обмеженнями та складних мережевих середовищах.
Мережа IoT
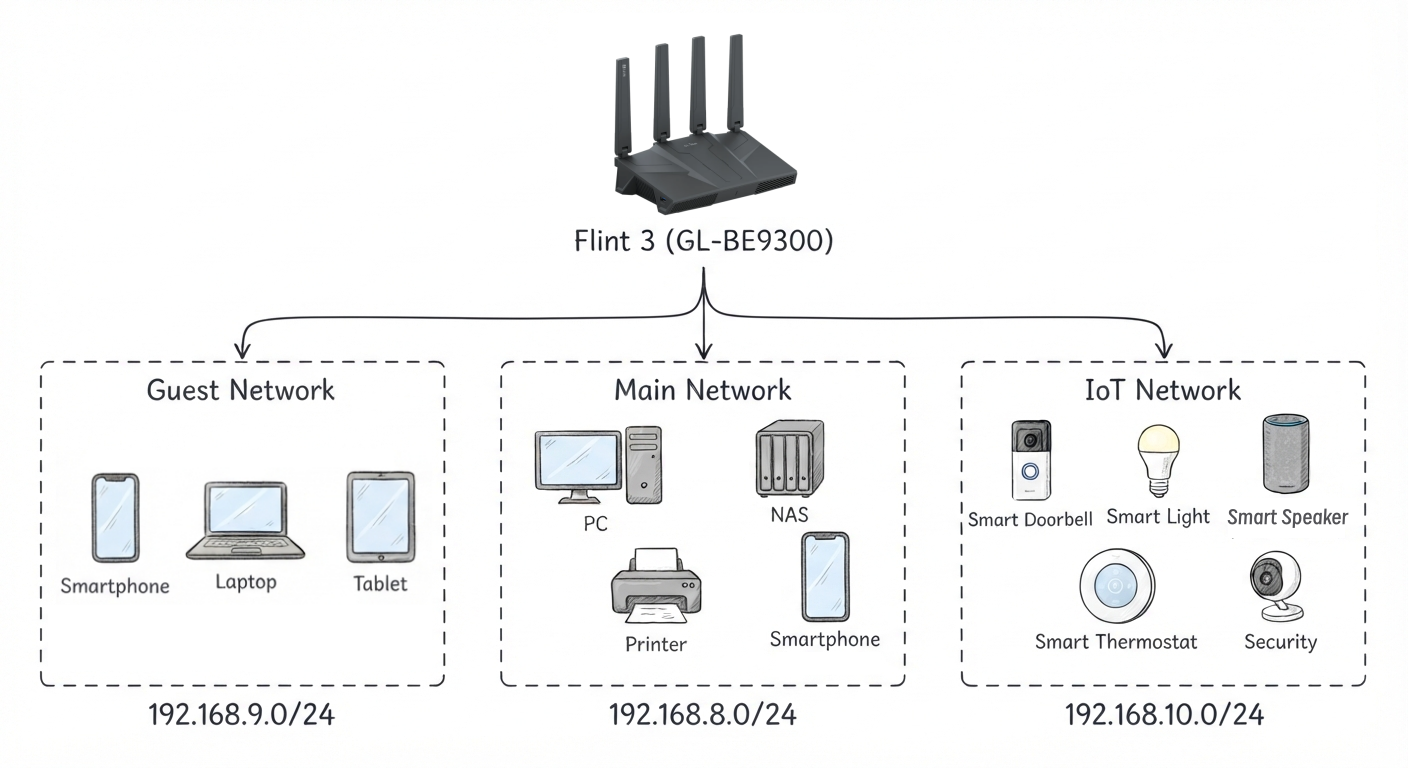
IoT Network у прошивці v4.9 дає змогу створити окрему спеціалізовану мережу Wi-Fi для розумних пристроїв IoT. Фізична та логічна ізоляція від основної мережі запобігає зайняттю її ресурсів і ризикам безпеки, пов’язаним із доступом пристроїв IoT до основної мережі. Це поліпшує сумісність із різними розумними клієнтами IoT та загальну безпеку домашньої мережі.
ACL
ACL (Access Control List), або список контролю доступу, — це основна функція керування безпекою мережі. Вона дає змогу створювати власні правила для внутрішнього та зовнішнього трафіку на основі протоколів з’єднання, IP-адрес пристроїв і портів. Можна точно визначати дозволи для допуску або блокування певних дій у мережі. Якщо кілька правил ACL конфліктують, система автоматично застосовує правило з вищим пріоритетом для точного виконання політики.
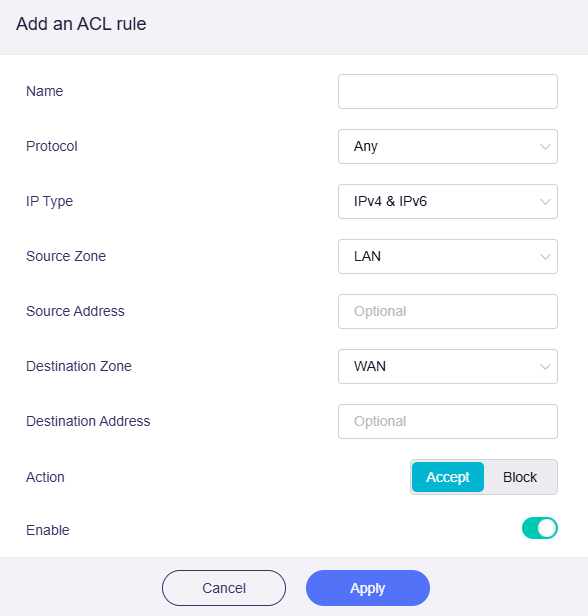
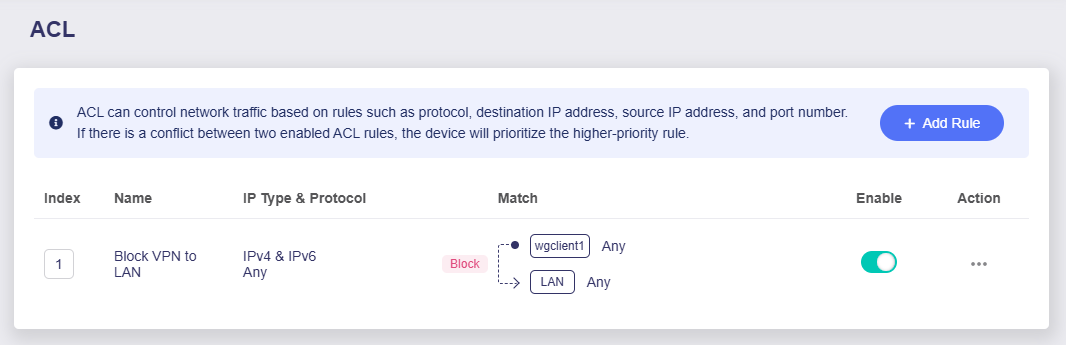
ACL зосереджено на керуванні безпекою мережі через дозволи доступу для пристроїв і трафіку. Port Forwarding використовується для переспрямування мережевих ресурсів: передавання зовнішнього трафіку до визначених локальних пристроїв для віддаленого доступу до служб у локальній мережі.
Бездротова мережа
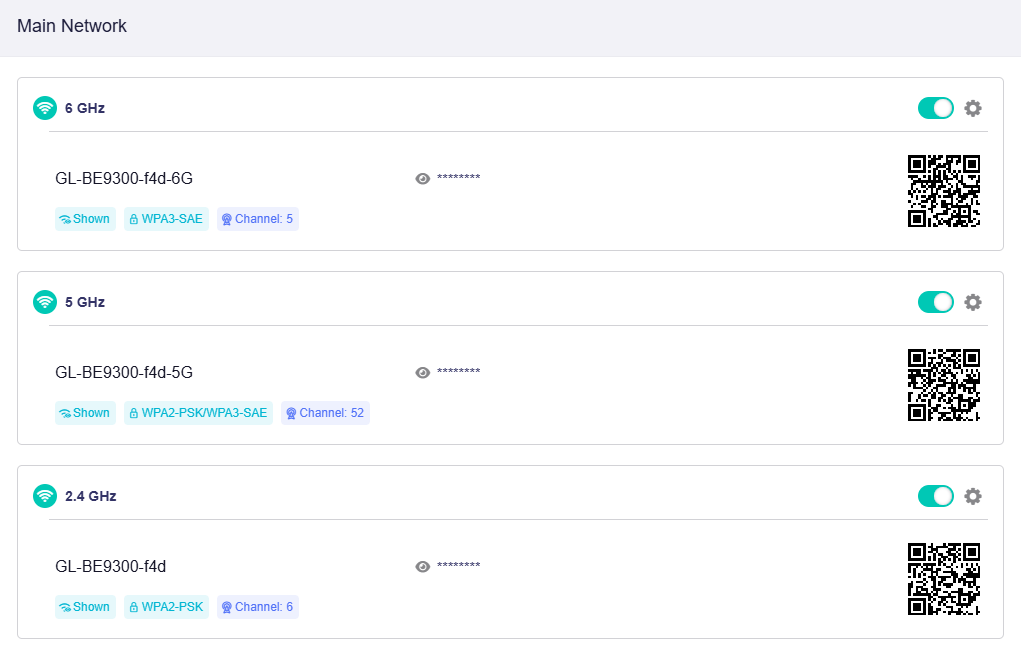
Інтерфейс Wireless повністю перероблено: спрощене компонування та єдиний візуальний стиль зменшують складність керування й роблять його зрозумілішим і зручнішим.
Зашифрований DNS
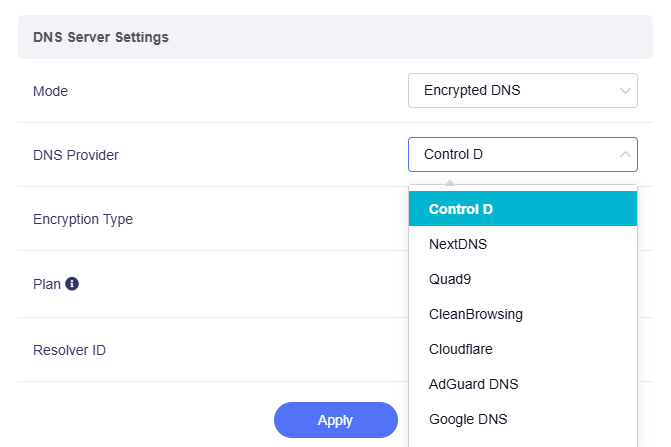
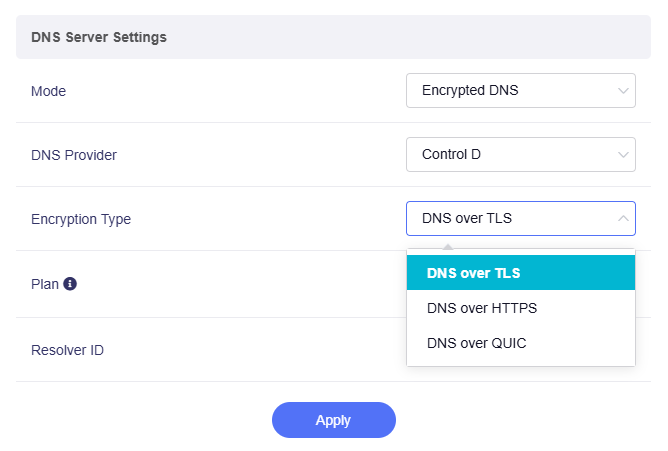
Encrypted DNS тепер підтримує більше протоколів шифрування, зокрема DoH, DoT і DoQ. Також інтегровано більше офіційних DNS-провайдерів і додано ручне налаштування власних зашифрованих DNS-серверів для різних потреб захищеного розпізнавання доменів.
Вихідний вузол Tailscale
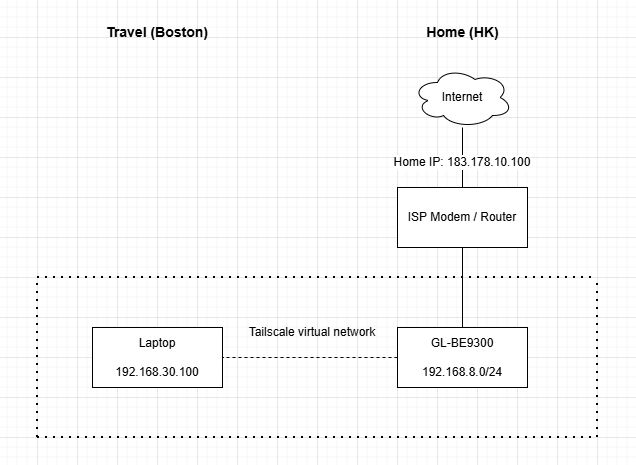
Маршрутизатори GL.iNet тепер можуть працювати як вихідний вузол Tailscale. Увесь вихідний інтернет-трафік пристроїв у Tailnet можна спрямувати через публічну IP-адресу маршрутизатора для єдиного захищеного керування виходом усієї мережі Tailscale. Докладніше див. за цим посиланням.
Маєте запитання? Відвідайте наш форум спільноти або зв’яжіться з нами.