Vanaf de server toegang krijgen tot de LAN-zijde van de WireGuard-client
In deze handleiding lees je hoe je vanaf de WireGuard-serverzijde toegang krijgt tot het LAN-subnet van de WireGuard-client, bijvoorbeeld een IP-camera of NAS.
Topologie
Zoals hieronder weergegeven, is de GL-MT2500 een WireGuard-server en de GL-AXT1800 een WireGuard-client die ermee is verbonden. Vanaf de serverzijde heb je toegang tot apparaten aan de LAN-zijde van de GL-AXT1800, zoals een IP-camera of NAS.

1. Een routeringsregel toevoegen op de server
Voor firmware v4.7 en ouder
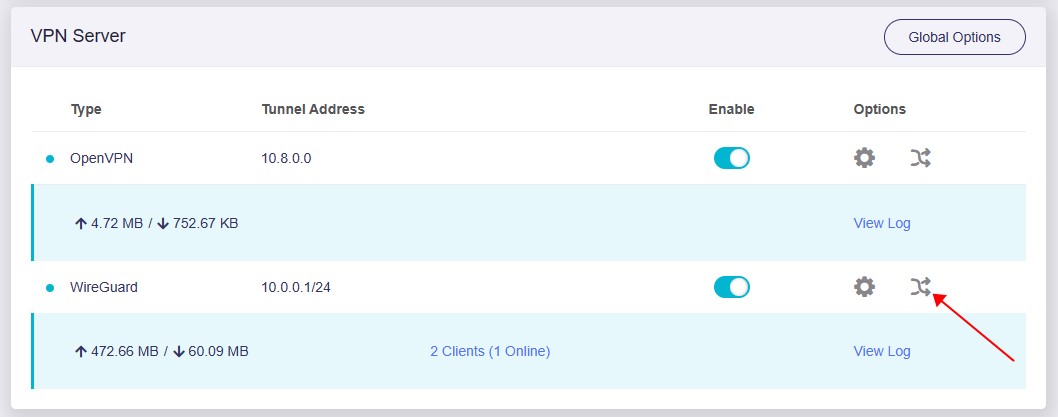
Meld je aan bij het webbeheerpaneel van je WireGuard-server en ga naar VPN -> VPN Dashboard -> VPN Server.
Klik rechts op het routepictogram om de routeringsregel te openen.
Klik rechtsboven op Add Route Rule en voer het subnet in waartoe je toegang wilt.
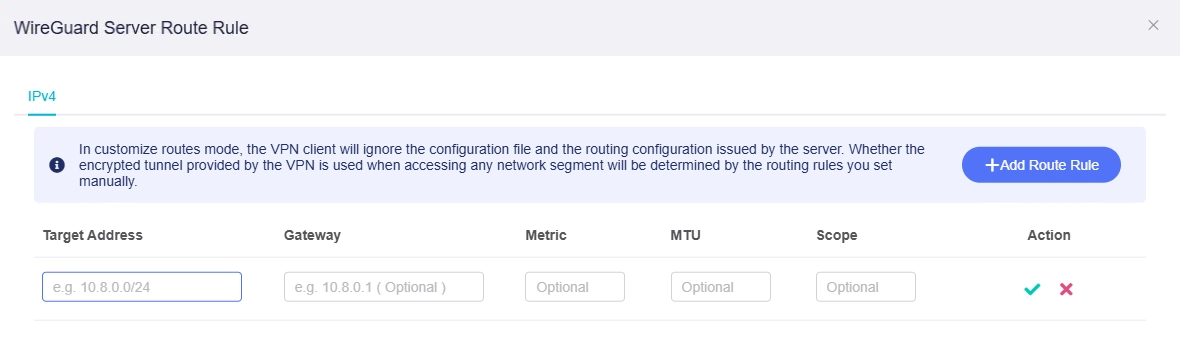
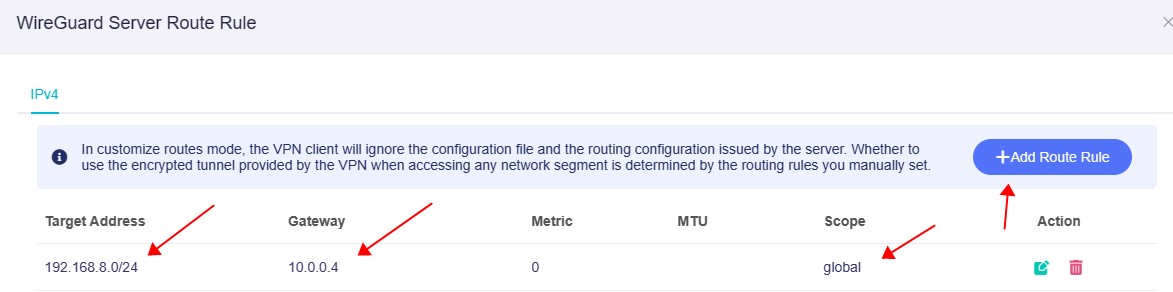
Het LAN-subnet van WireGuard-client GL-AXT1800 is bijvoorbeeld 192.168.8.0/24, zodat Target Address 192.168.8.0/24 is.
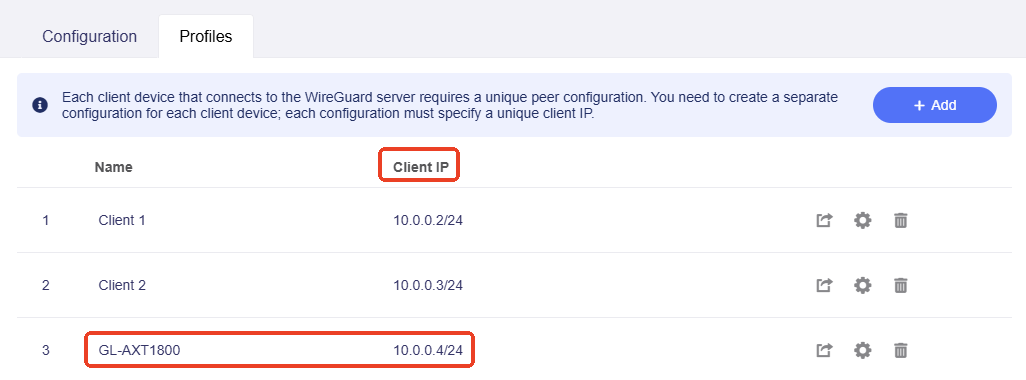
Gateway is het client-IP-adres dat je WireGuard-server voor deze WireGuard-client heeft gegenereerd. Je vindt dit op het tabblad Profiles van de pagina WireGuard Server. Zoals hieronder weergegeven, is het client-IP-adres voor WireGuard-client GL-AXT1800 10.0.0.4.
Stel Gateway daarom in op 10.0.0.4 en Scope op global. Klik vervolgens op Apply.
Voor firmware v4.8 en nieuwer
Meld je aan bij het webbeheerpaneel van je WireGuard-server en ga naar VPN -> WireGuard Server.
Klik op het tabblad Route Rules en klik vervolgens rechts op Add Route Rule.
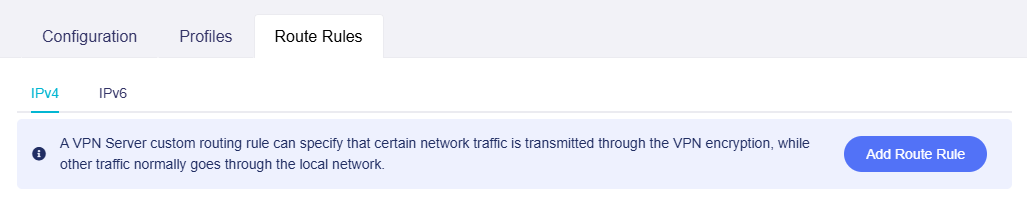
Voer in het pop-upvenster het subnet in waartoe je toegang wilt.
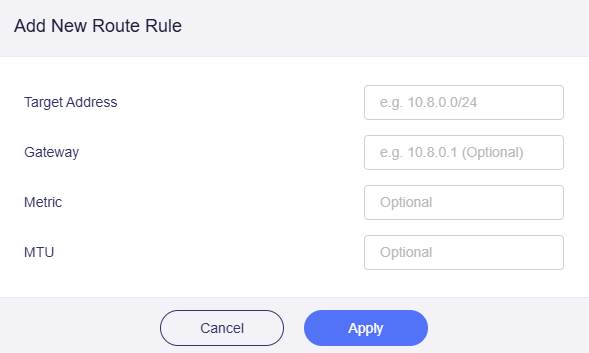
Het LAN-subnet van WireGuard-client GL-AXT1800 is bijvoorbeeld 192.168.8.0/24, zodat Target Address 192.168.8.0/24 is.
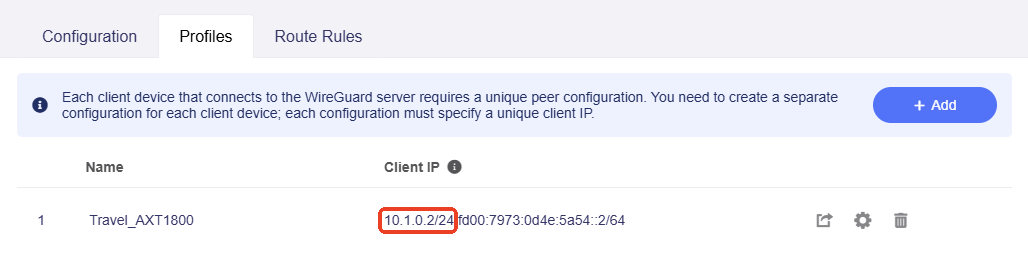
Gateway is het client-IP-adres dat je WireGuard-server voor deze WireGuard-client heeft gegenereerd. Je vindt dit op het tabblad Profiles van dezelfde pagina. Zoals hieronder weergegeven, is het client-IP-adres voor WireGuard-client GL-AXT1800 10.1.0.2.
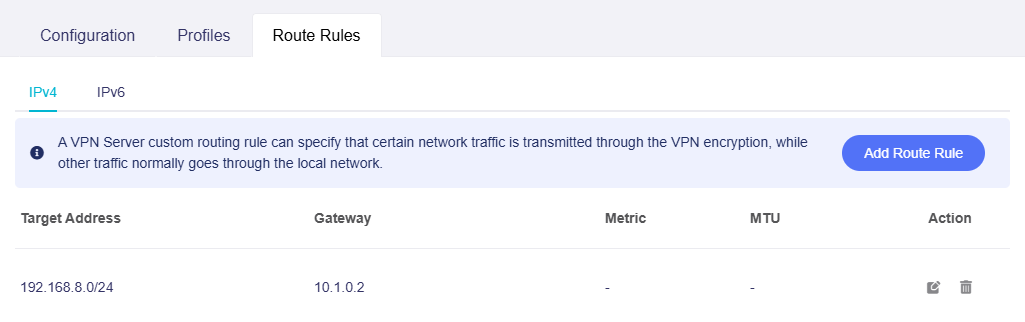
Stel Gateway daarom in op 10.1.0.2 en klik op Apply.
2. Externe toegang tot het client-LAN toestaan
Voor firmware v4.7 en ouder
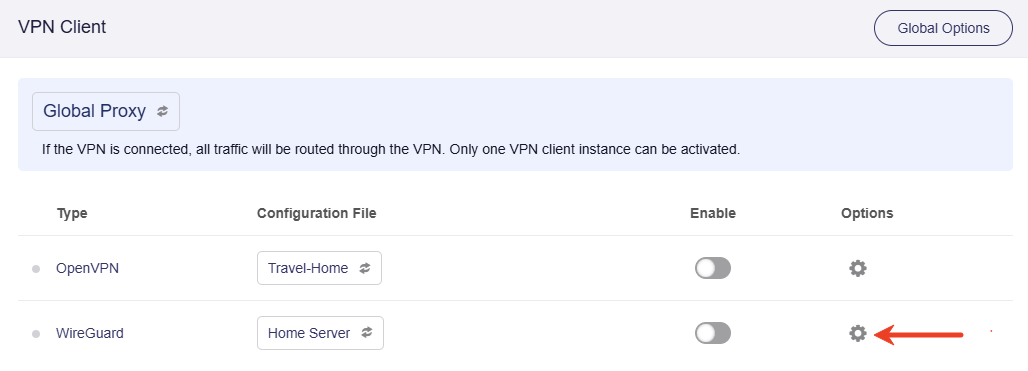
Meld je aan bij het webbeheerpaneel van je WireGuard-client en ga naar VPN -> VPN Dashboard -> VPN Client.
Klik rechts van WireGuard op het tandwielpictogram.
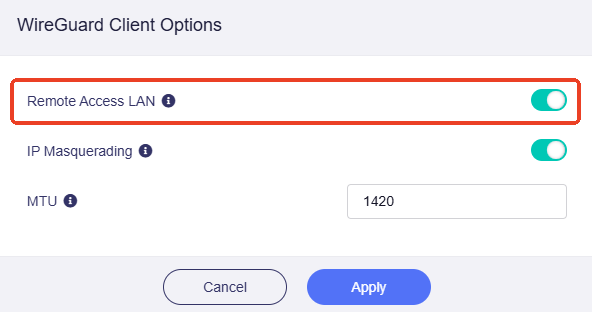
Schakel in het pop-upvenster Remote Access LAN in en klik op Apply.
Voor firmware v4.8
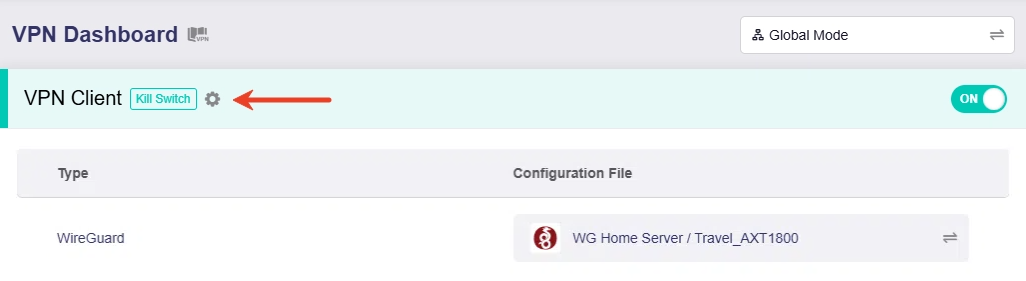
Meld je aan bij het webbeheerpaneel van je WireGuard-client en ga naar VPN -> VPN Dashboard.
Klik linksboven in je VPN-tunnel op het tandwielpictogram om de tunnelopties te openen.
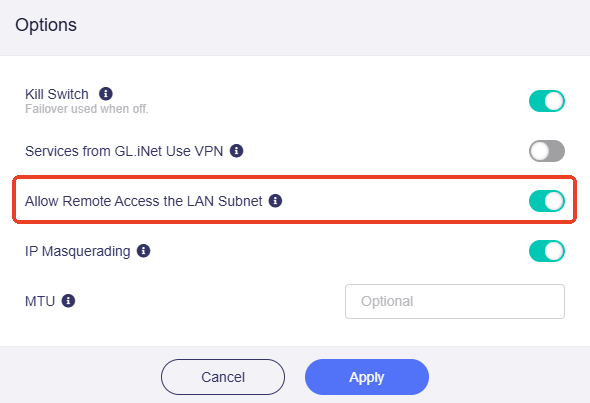
Schakel in het pop-upvenster Allow Remote Access the LAN Subnet in en klik op Apply.
Voor firmware v4.9 en nieuwer
Meld je aan bij het webbeheerpaneel van je WireGuard-client en ga naar VPN -> VPN Dashboard.
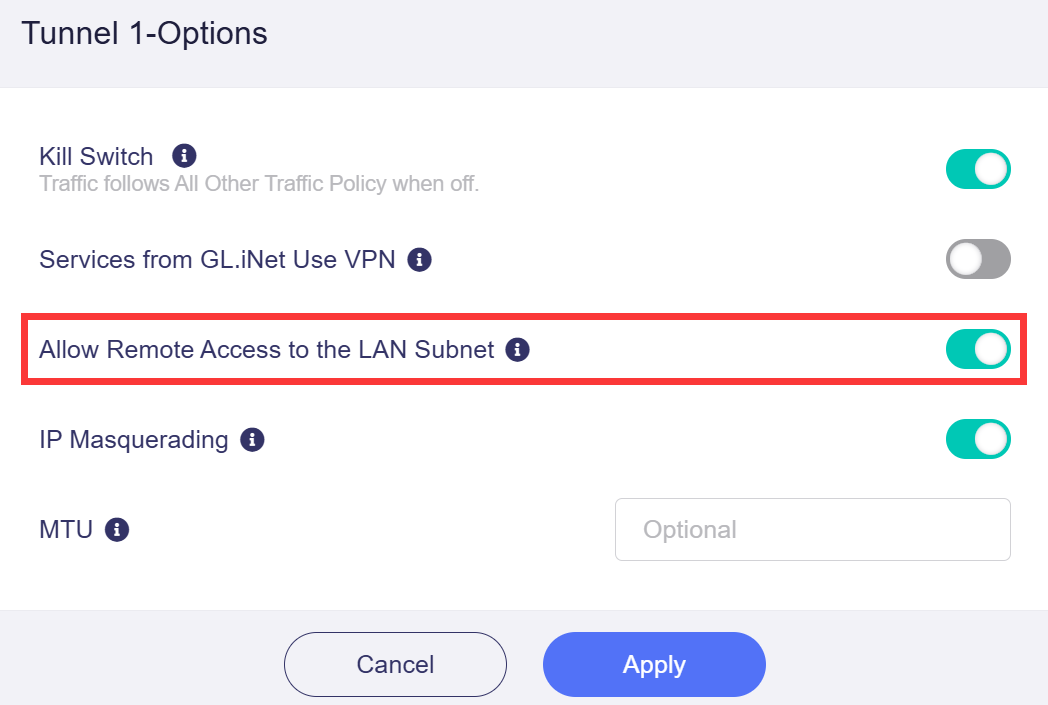
Klik in een tunnelgroep op het tandwielpictogram en selecteer Options.
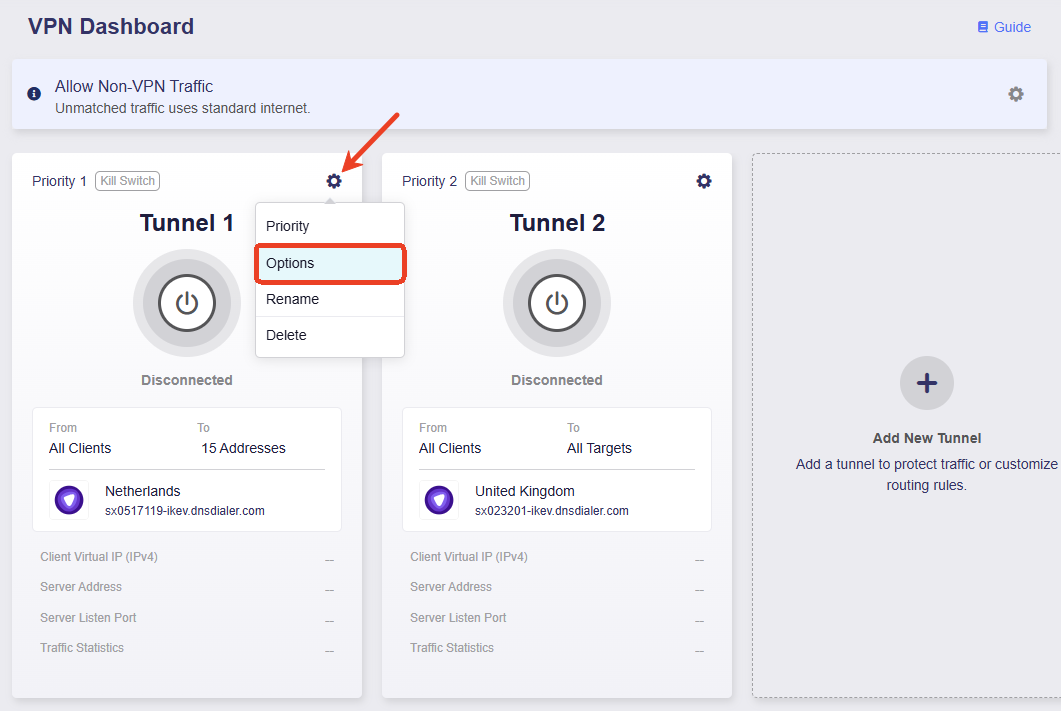
Schakel in het pop-upvenster Allow Remote Access the LAN Subnet in en klik op Apply.
3. De verbinding testen
Controleer of je vanaf de serverzijde toegang hebt tot de LAN-apparaten van je WireGuard-client.
Je kunt de verbinding met ping testen. Ping bijvoorbeeld op een apparaat dat met de WireGuard-server (GL-MT2500) is verbonden het IP-adres van een apparaat in het LAN van je WireGuard-client (GL-AXT1800) en controleer of de ping slaagt.

Heb je nog vragen? Bezoek ons communityforum of neem contact met ons op.