Firmware v4.9
Diese Version konzentriert sich auf präzisere Netzwerksteuerung, verbessertes Datenverkehrsmanagement, höhere Netzwerksicherheit und eine überarbeitete Benutzeroberfläche, um die allgemeine Benutzererfahrung zu verbessern.
Die neueste Firmware erhalten Sie im Firmware Download Center.
Flow Control
Flow Control ist ein zentrales Modul für das Netzwerkmanagement. Es ermöglicht die genaue Erkennung, Überwachung, Regulierung und Filterung des Netzwerkdatenverkehrs, optimiert die Zuweisung von Netzwerkressourcen, beseitigt Bandbreitenengpässe und standardisiert das Netzwerkzugriffsverhalten. Dadurch entsteht eine flüssigere, sicherere und besser kontrollierbare Netzwerkerfahrung. In Firmware v4.9 umfasst dieses Modul mehrere praktische Funktionen für ein umfassendes Datenverkehrsmanagement.
Das Flow-Control-Modul umfasst DPI Engine, Data Statistics, Content Filter, QoS, SQM und Parental Control.
DPI Engine
Während herkömmliche Router nur Quell- und Zieladressen erkennen, analysiert DPI (Deep Packet Inspection) die Nutzdaten von Paketen eingehend. Mithilfe einer Bibliothek zum Abgleich charakteristischer Merkmale werden Anwendungen und Websites genau erkannt, sodass der Datenverkehr differenziert klassifiziert und gesteuert werden kann.
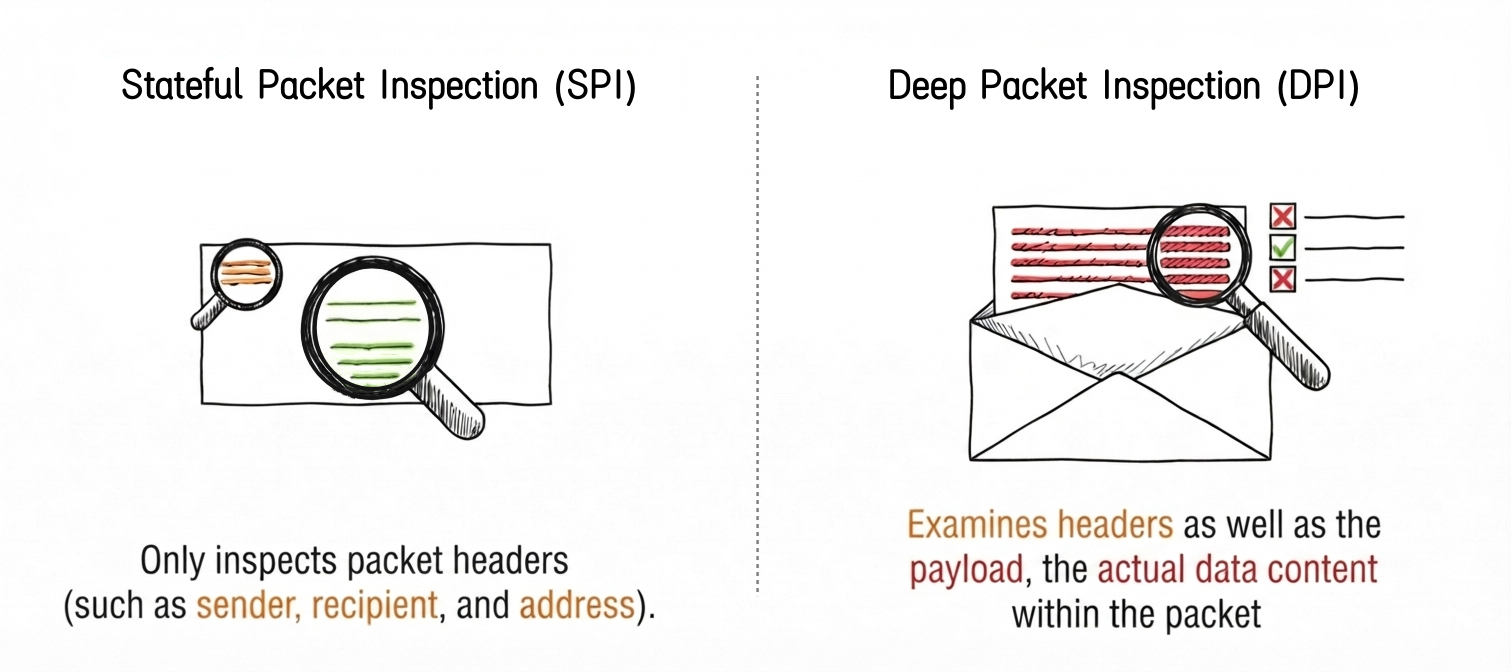
GL.iNet DPI ist in Netify integriert und verwendet ein schlankes eingebettetes Plug-in für eine effiziente Bereitstellung. Die online aktualisierte Signaturdatenbank von Netify ermöglicht eine zuverlässige, präzise Netzwerksteuerung.
Data Statistics
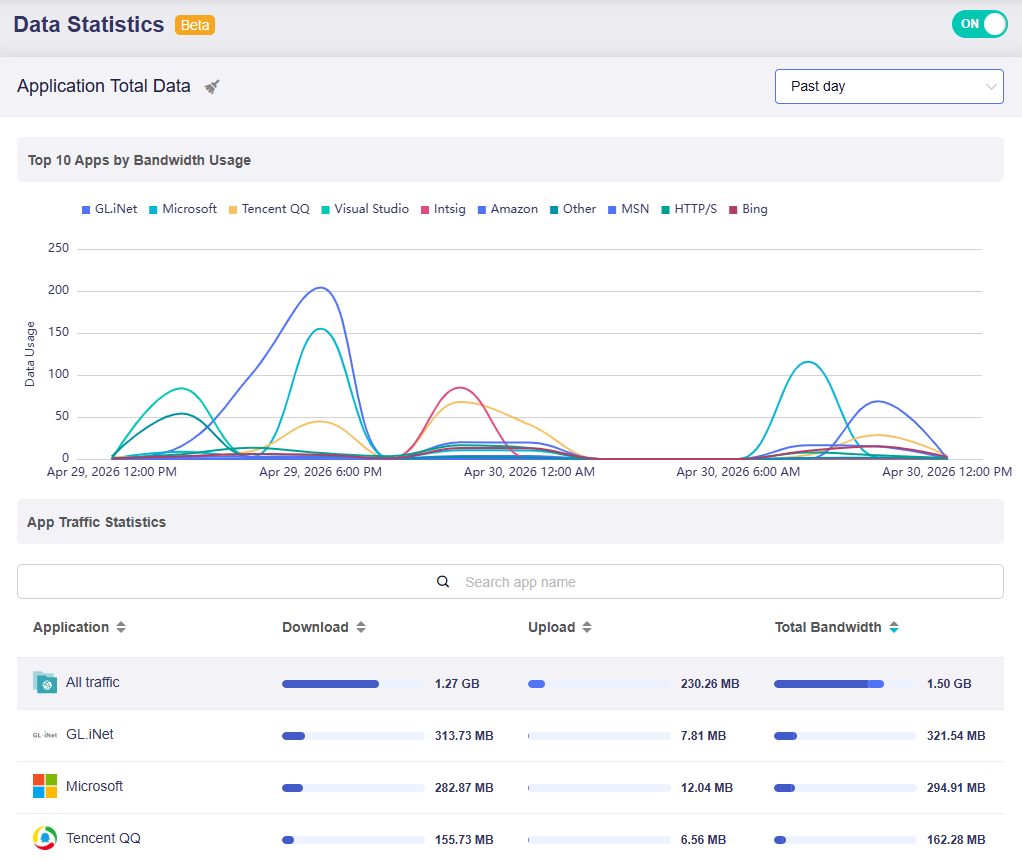
Data Statistics bietet ein übersichtliches Datenverkehrs-Dashboard, das die Netzwerknutzung nach Anwendung und Protokoll aufschlüsselt. Es zeigt historische Trends für 1 Stunde, 1 Tag und 7 Tage sowie Nutzungsranglisten an, überwacht den Datenverkehr einzelner Geräte und ermöglicht das Blockieren unerwünschter Apps mit einem Klick.
Content Filter
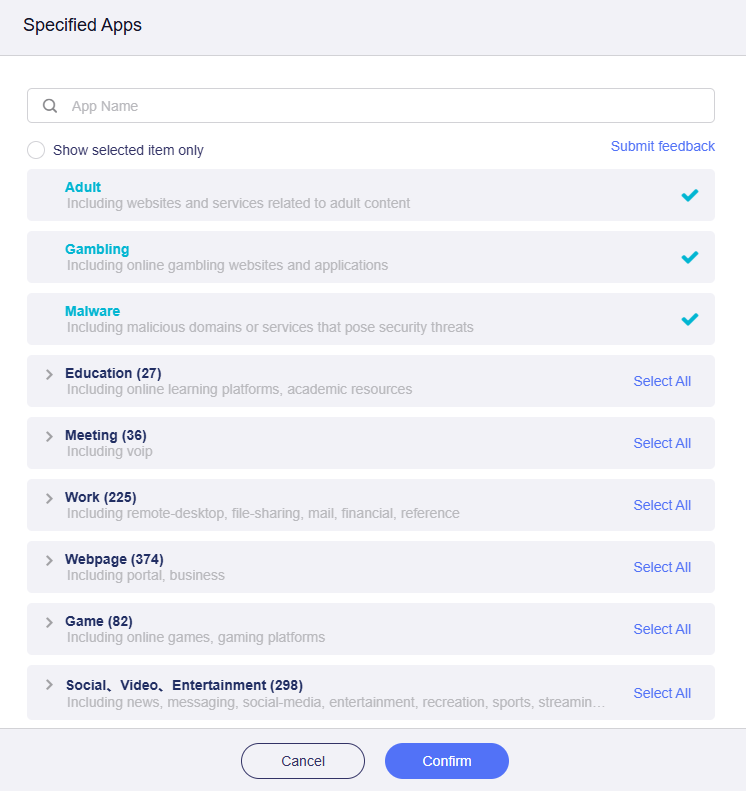
Content Filter ist eine intelligente, auf der DPI-Klassifizierung basierende Funktion für die Online-Sicherheit. Sie blockiert automatisch schädliche und bösartige Websites, um das Netzwerk sauber und sicher zu halten. Außerdem unterstützt sie benutzerdefinierte Regeln zum Blockieren bestimmter Apps, Domains oder IP-Adressen.
QoS
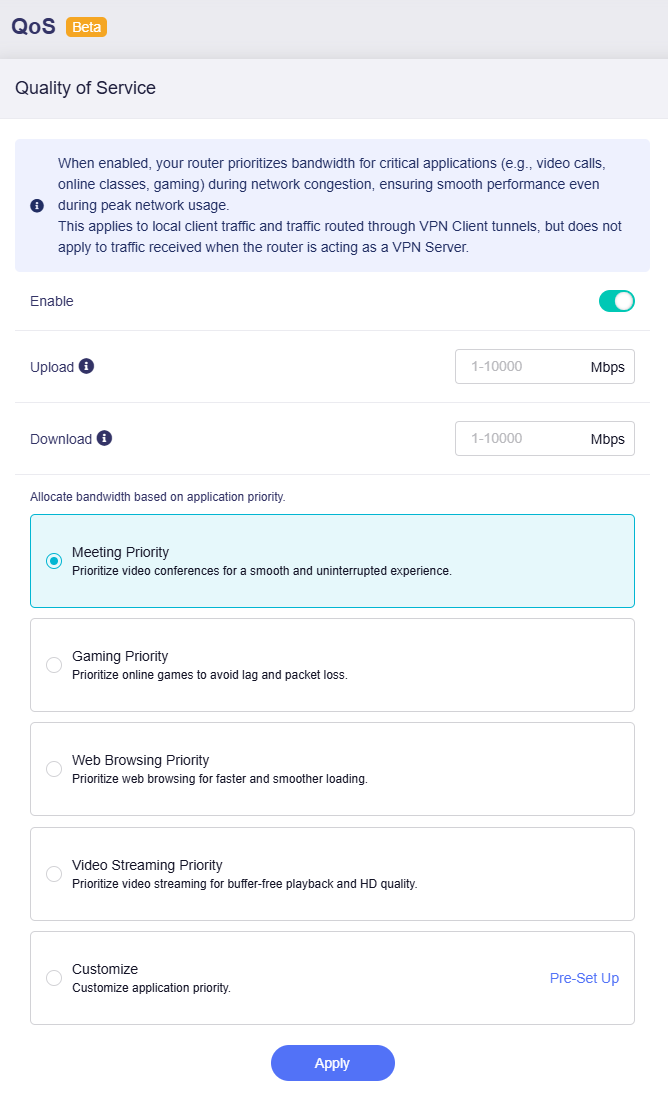
QoS (Quality of Service) optimiert die Bandbreitenzuweisung, indem bei Netzwerküberlastung wichtigen Aktivitäten wie Videoanrufen oder Gaming Priorität eingeräumt wird. Dies reduziert die Latenz und verbessert die gesamte Netzwerkleistung.
SQM
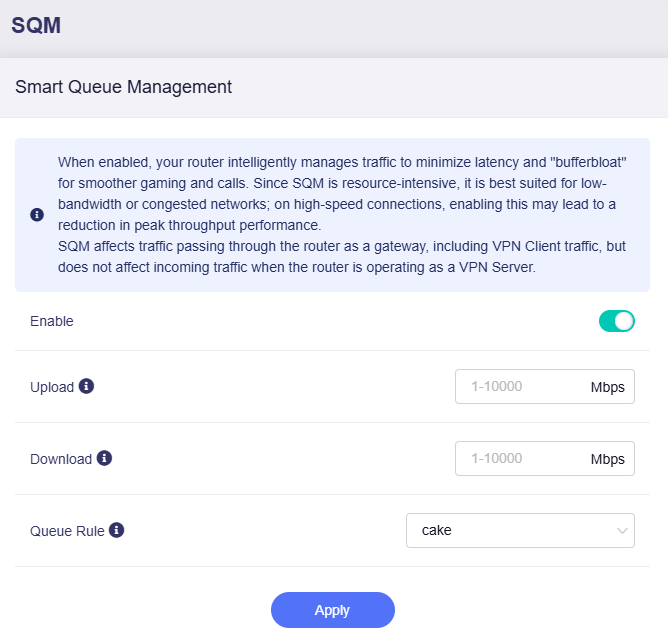
SQM (Smart Queue Management) verwaltet den Netzwerkdatenverkehr des Routers intelligent, um Latenz und „Bufferbloat“ zu minimieren und so flüssigeres Gaming und störungsfreiere Sprachanrufe zu ermöglichen.
Parental Control
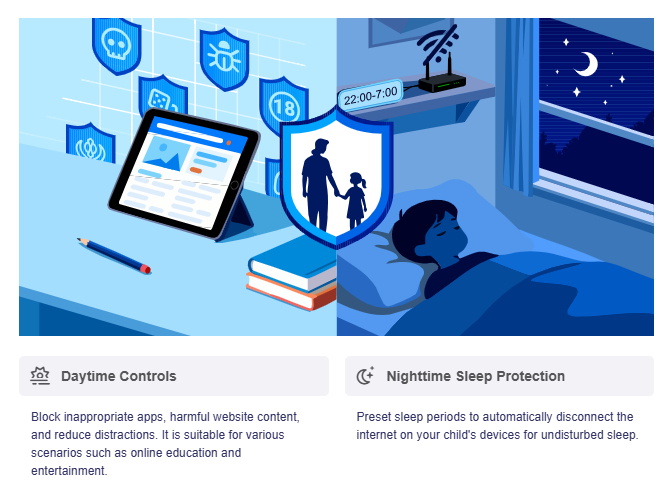
Parental Control war bisher im Menü Applications eingeordnet und wurde in Firmware v4.9 in das Menü Flow Control verschoben. Sie nutzt die aktualisierte DPI Engine, um ungeeignete Anwendungen und Netzwerkinhalte präzise zu erkennen und zu blockieren. Dadurch werden professionellere und genauere datenverkehrsbasierte Zugriffsbeschränkungen ermöglicht.
VPN
Firmware v4.9 verbessert die zugrunde liegende Routing-Logik und die interaktive Oberfläche des VPN-Moduls umfassend. Potenzielle Routing-Konflikte werden behoben, die Konfigurationslogik wird vereinfacht und die Bedienung wird intuitiver.
Die wichtigsten Anpassungen sind nachfolgend beschrieben.
Isolierter VPN-Tunnel
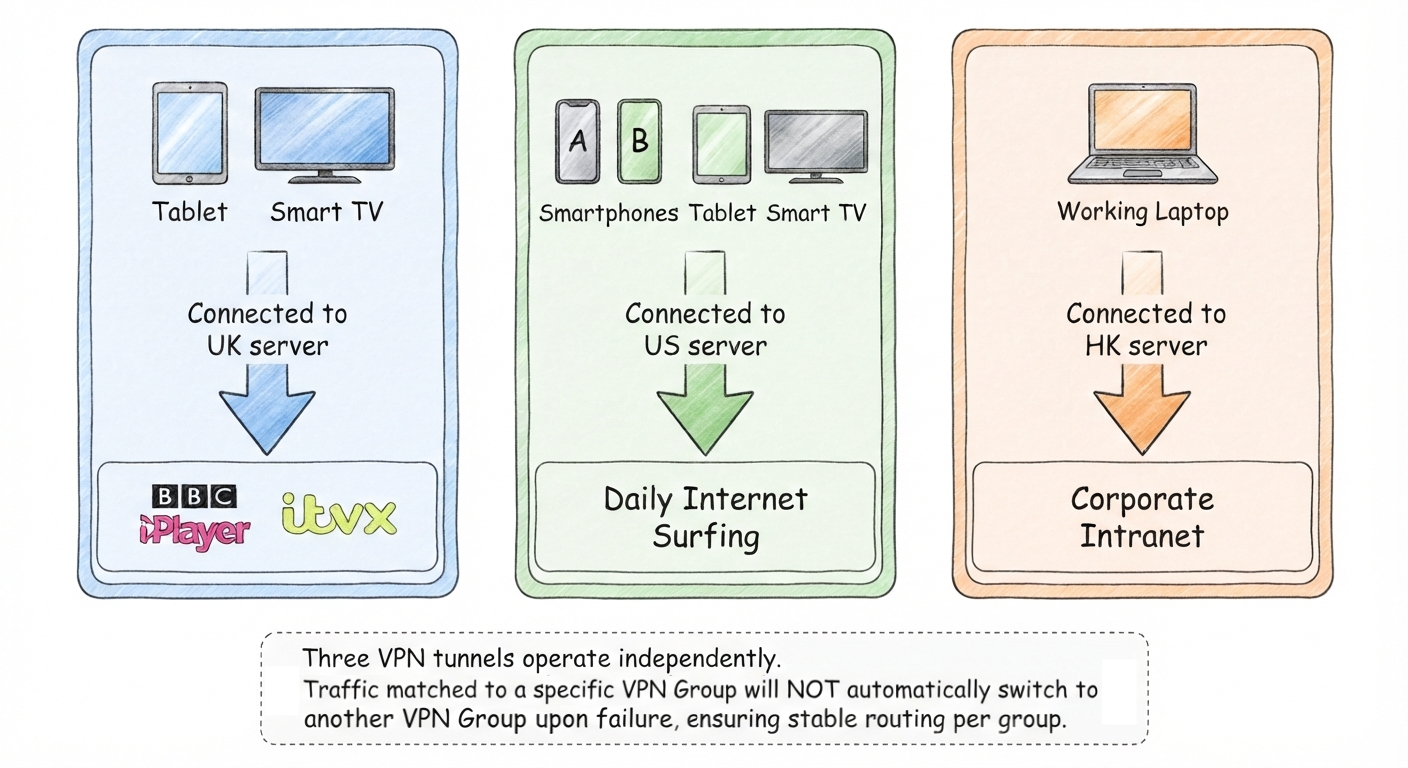
Jeder VPN-Tunnel arbeitet als eigenständige Gruppe ohne gruppenübergreifendes Failover. Sobald Netzwerkdatenverkehr einer bestimmten VPN-Gruppe zugeordnet wurde, wechselt er auch bei Ausfall des aktuellen Tunnels nicht automatisch zu anderen VPN-Gruppen. Dadurch bleibt das Routing stabil und vorhersehbar.
Hinweis: Die bisherige Richtlinie „Not Use VPN“ wurde in Firmware v4.9 entfernt. Dadurch entfallen redundante Konfigurationen und Routing-Konflikte durch mehrere komplexe Tunnelregeln werden vermieden.
VPN-Profil-Failover
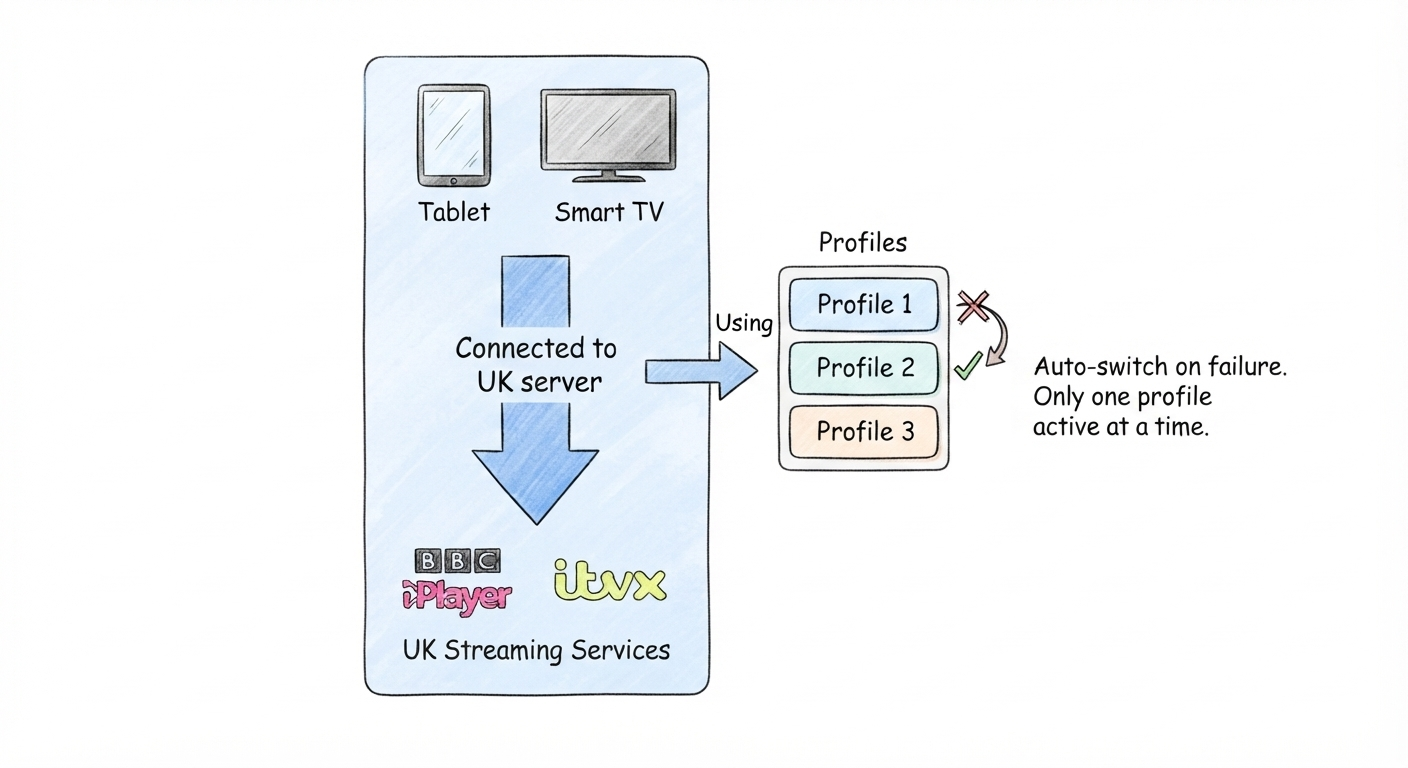
Eine einzelne VPN-Tunnelgruppe kann mehrere Konfigurationsprofile enthalten. Benutzer können die Priorität der einzelnen Profile innerhalb derselben Gruppe anpassen, sodass bei Ausfall eines einzelnen Profils ein automatisches internes Failover die VPN-Verbindung aufrechterhält.
Neu gestaltetes Dashboard
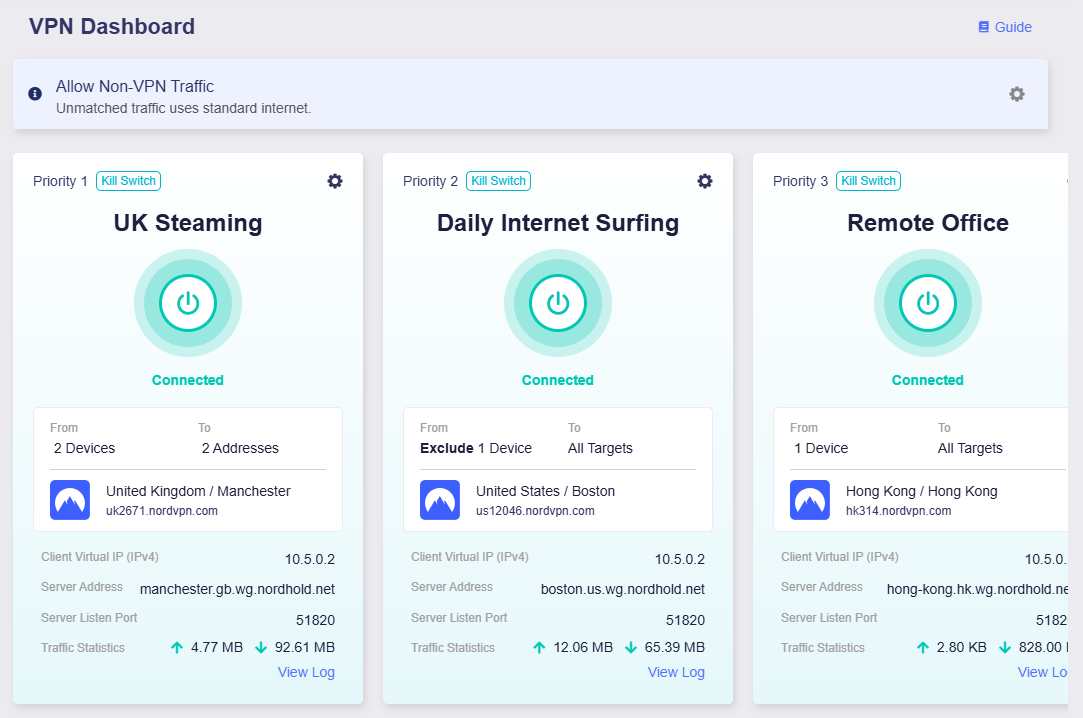
Das VPN Dashboard in Firmware v4.9 wurde vollständig überarbeitet und bietet nun ein intuitiveres Layout. Tunnelstatus, Verbindungsdetails und Konfigurationseinträge werden übersichtlicher dargestellt, wodurch die tägliche Bedienung und Verwaltung deutlich effizienter wird. In der neuen Architektur ist der Kill Switch außerdem standardmäßig für alle VPN-Tunnel aktiviert, damit Ihr Datenverkehr jederzeit geschützt bleibt.
AmneziaWG 2.0
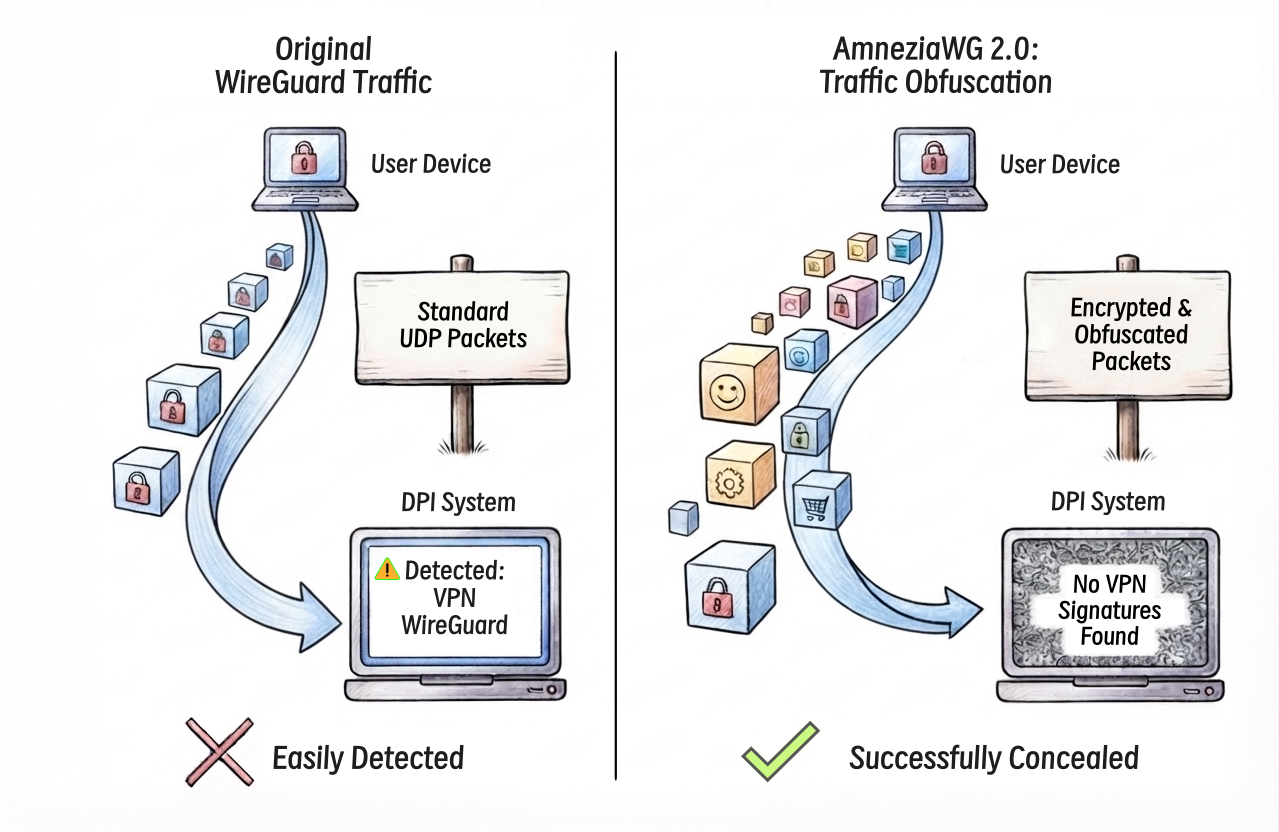
Firmware v4.9 führt offiziell das AmneziaWG 2.0-Protokoll mit mehreren neuen Parametern zur Verschleierung des Datenverkehrs ein. Das aktualisierte Protokoll soll VPN-Datenverkehr für DPI und andere Systeme zur Datenverkehrsidentifikation schwerer erkennbar machen. Diese Verbesserungen können dabei helfen, VPN-Verbindungen in Regionen mit Netzwerkeinschränkungen und in komplexen Netzwerkumgebungen aufzubauen und aufrechtzuerhalten.
IoT-Netzwerk
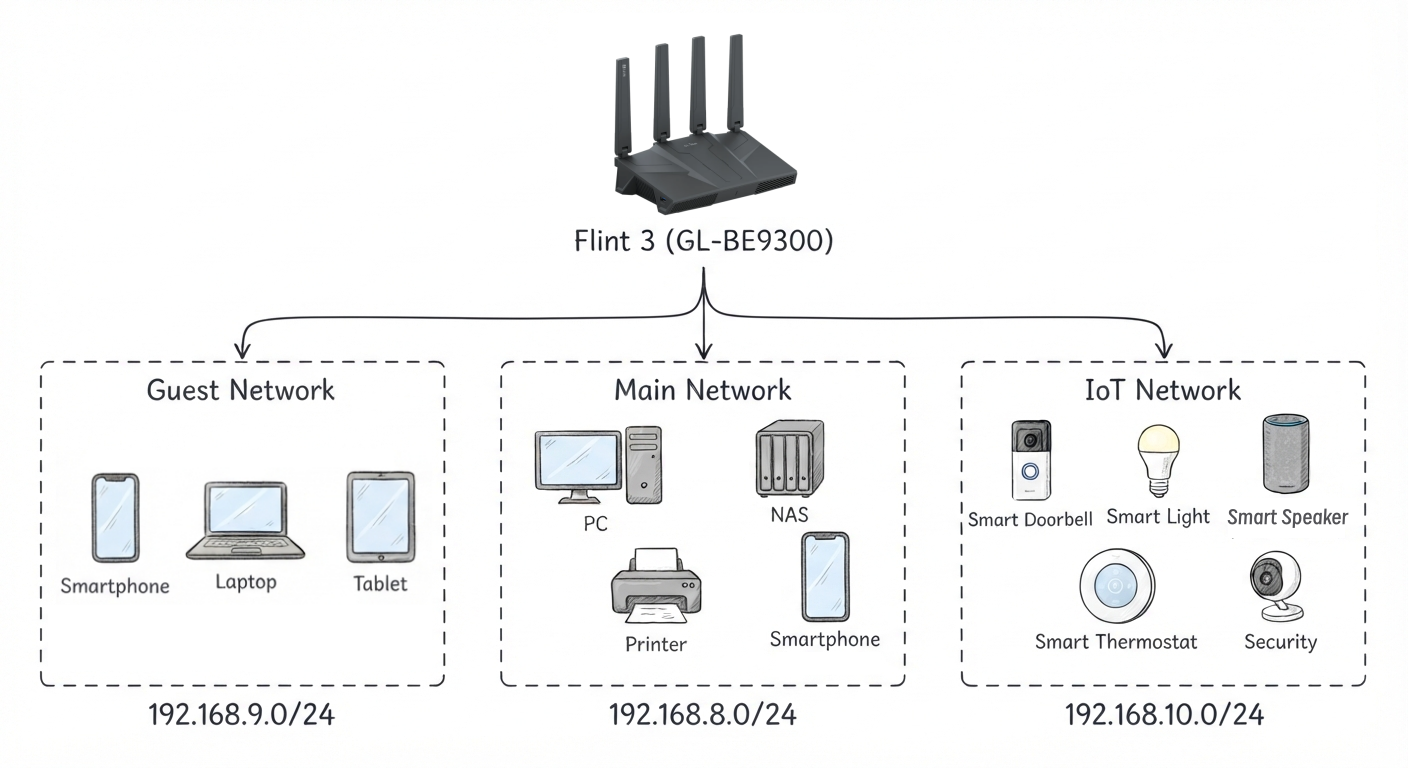
Das IoT-Netzwerk in Firmware v4.9 ermöglicht es, ein dediziertes WLAN-Netzwerk für IoT-Geräte zu erstellen. Durch die logische Trennung vom primären Netzwerk können potenzielle Sicherheitsauswirkungen von IoT-Geräten auf Ihr Hauptnetzwerk reduziert werden. Die konfigurierbaren Netzwerkeinstellungen bieten mehr Flexibilität bei der Verwaltung von IoT-Geräten.
ACL
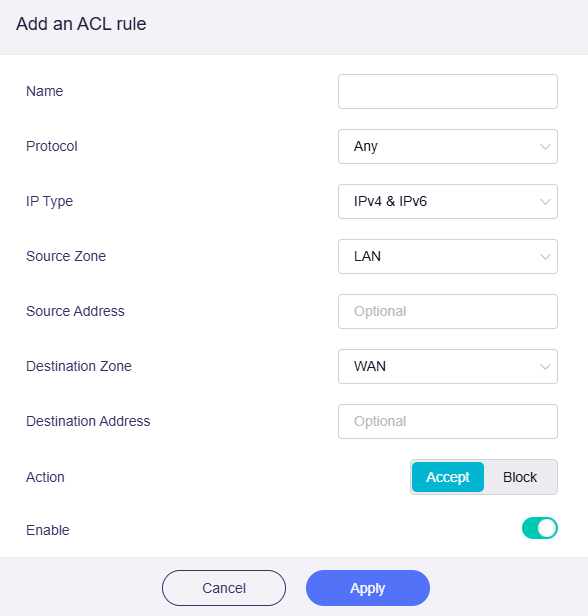
ACL steht für Access Control List und ist eine zentrale Funktion für das Netzwerksicherheitsmanagement. Sie ermöglicht benutzerdefinierte Zugriffsregeln zur Verwaltung des internen und externen Netzwerkdatenverkehrs anhand von Verbindungsprotokollen, Geräte-IP-Adressen und Ports. Mit einer präzisen Berechtigungssteuerung können bestimmte Netzwerkzugriffe erlaubt oder blockiert werden. Wenn mehrere ACL-Regeln in Konflikt stehen, führt das System automatisch die Regel mit der höheren Priorität aus, um die Richtlinie korrekt umzusetzen.
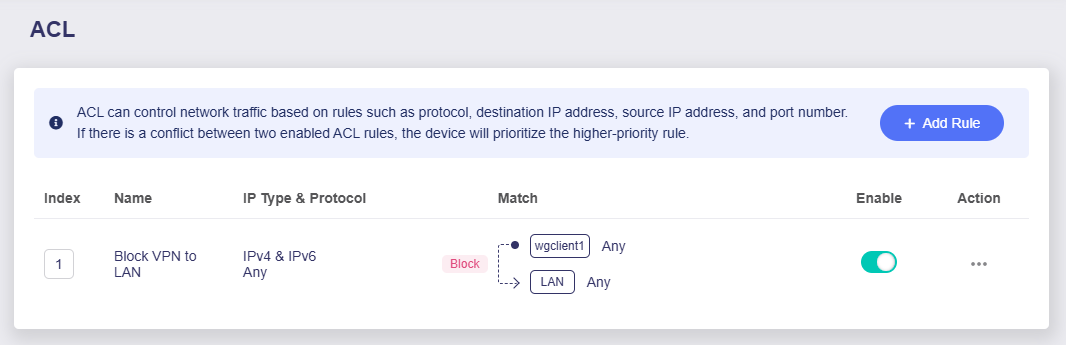
ACL unterscheidet sich in der Kernfunktion von Port Forwarding: ACL konzentriert sich auf das Netzwerksicherheitsmanagement durch Steuerung von Geräte- und Datenverkehrsberechtigungen. Port Forwarding dient dagegen der Umleitung von Netzwerkressourcen, indem externer Netzwerkdatenverkehr an bestimmte lokale Endgeräte weitergeleitet wird, um Fernzugriff auf lokale Netzwerkdienste zu ermöglichen.
Wireless
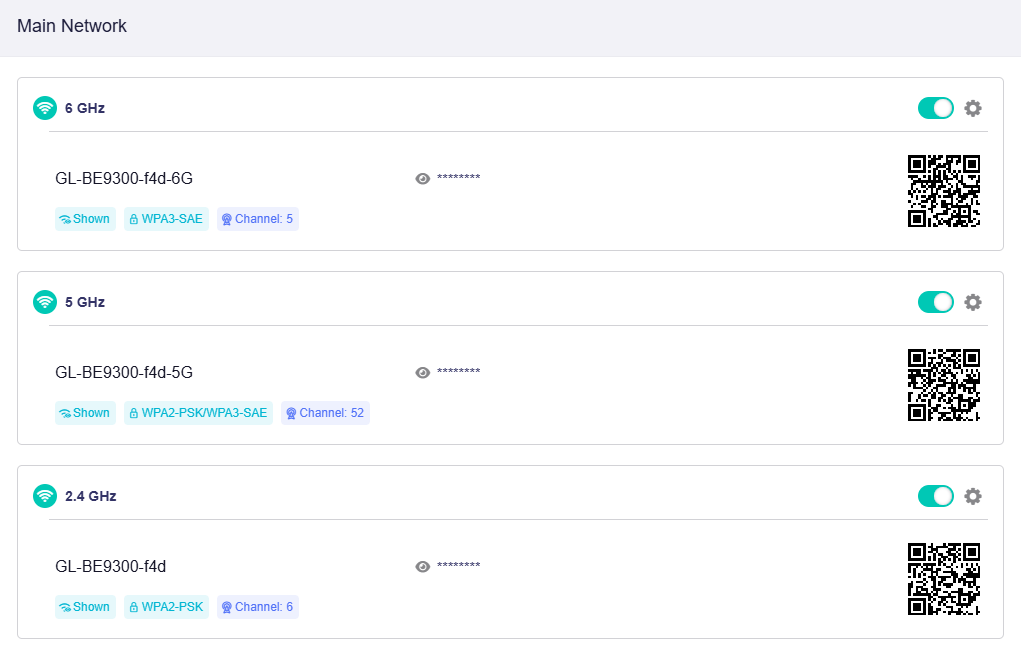
Die Wireless-Benutzeroberfläche wurde vollständig mit einem übersichtlicheren Layout und einem einheitlichen visuellen Stil überarbeitet. Dadurch sinkt die Bedienkomplexität und die Oberfläche wird insgesamt einfacher und benutzerfreundlicher.
Verschlüsseltes DNS
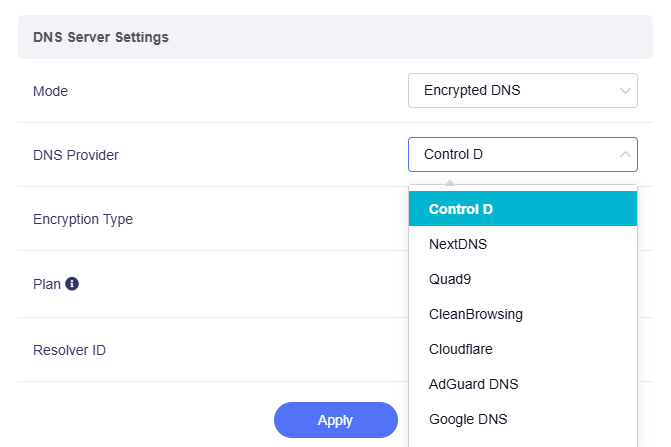
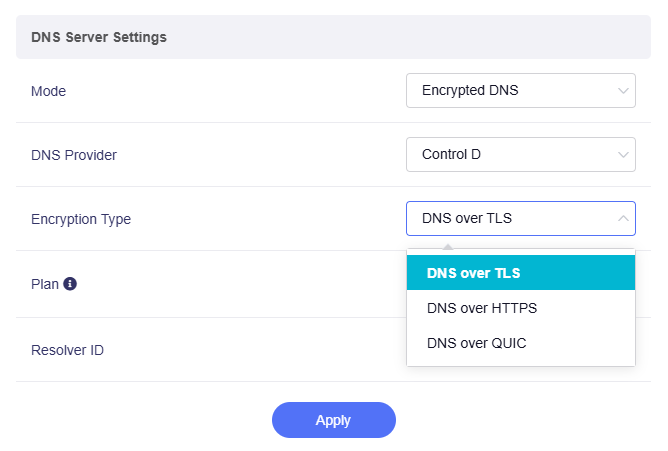
Verschlüsseltes DNS wurde um weitere Verschlüsselungsprotokolle einschließlich DoH, DoT und DoQ erweitert. Gleichzeitig wurden weitere offizielle DNS-Anbieter integriert und die manuelle Konfiguration benutzerdefinierter verschlüsselter DNS-Server hinzugefügt, um unterschiedliche Anforderungen an eine sichere Domainauflösung zu erfüllen.
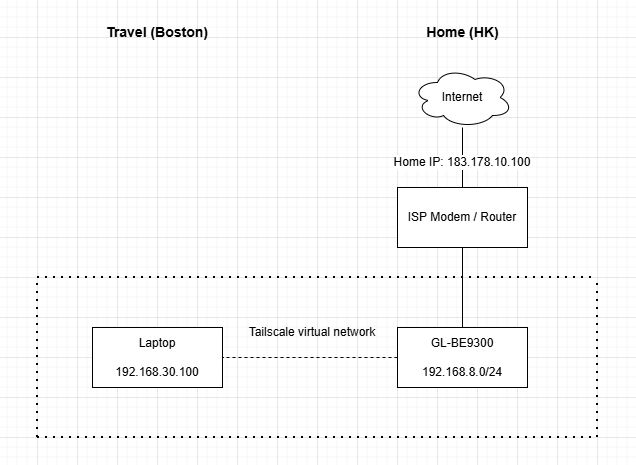
Tailscale Exit Node
GL.iNet-Router unterstützen nun den Betrieb als Tailscale Exit Node. Der gesamte ausgehende Internetdatenverkehr von Geräten im Tailnet kann über die öffentliche IP-Adresse des Routers geleitet werden, um einen einheitlichen und sicheren Netzwerkausgang für das gesamte Tailscale-Netzwerk bereitzustellen. Weitere Informationen finden Sie hier.
Haben Sie noch Fragen? Besuchen Sie unser Community Forum oder kontaktieren Sie uns.