DNS
Opmerking: de inhoud van deze pagina is voor het eerst geïntroduceerd in firmware v4.11.
Als je apparaat een andere firmwareversie gebruikt, selecteer je hieronder de bijbehorende handleiding.
Ga links in het webbeheerpaneel naar DNS.
De DNS-instellingen van je router bepalen hoe domeinnamen in IP-adressen worden omgezet. Op deze pagina kun je automatisch van upstream apparaten verkregen DNS-server(s) gebruiken of aangepaste servers instellen. Je kunt ook DNS-opties configureren en statische hostregels bewerken.
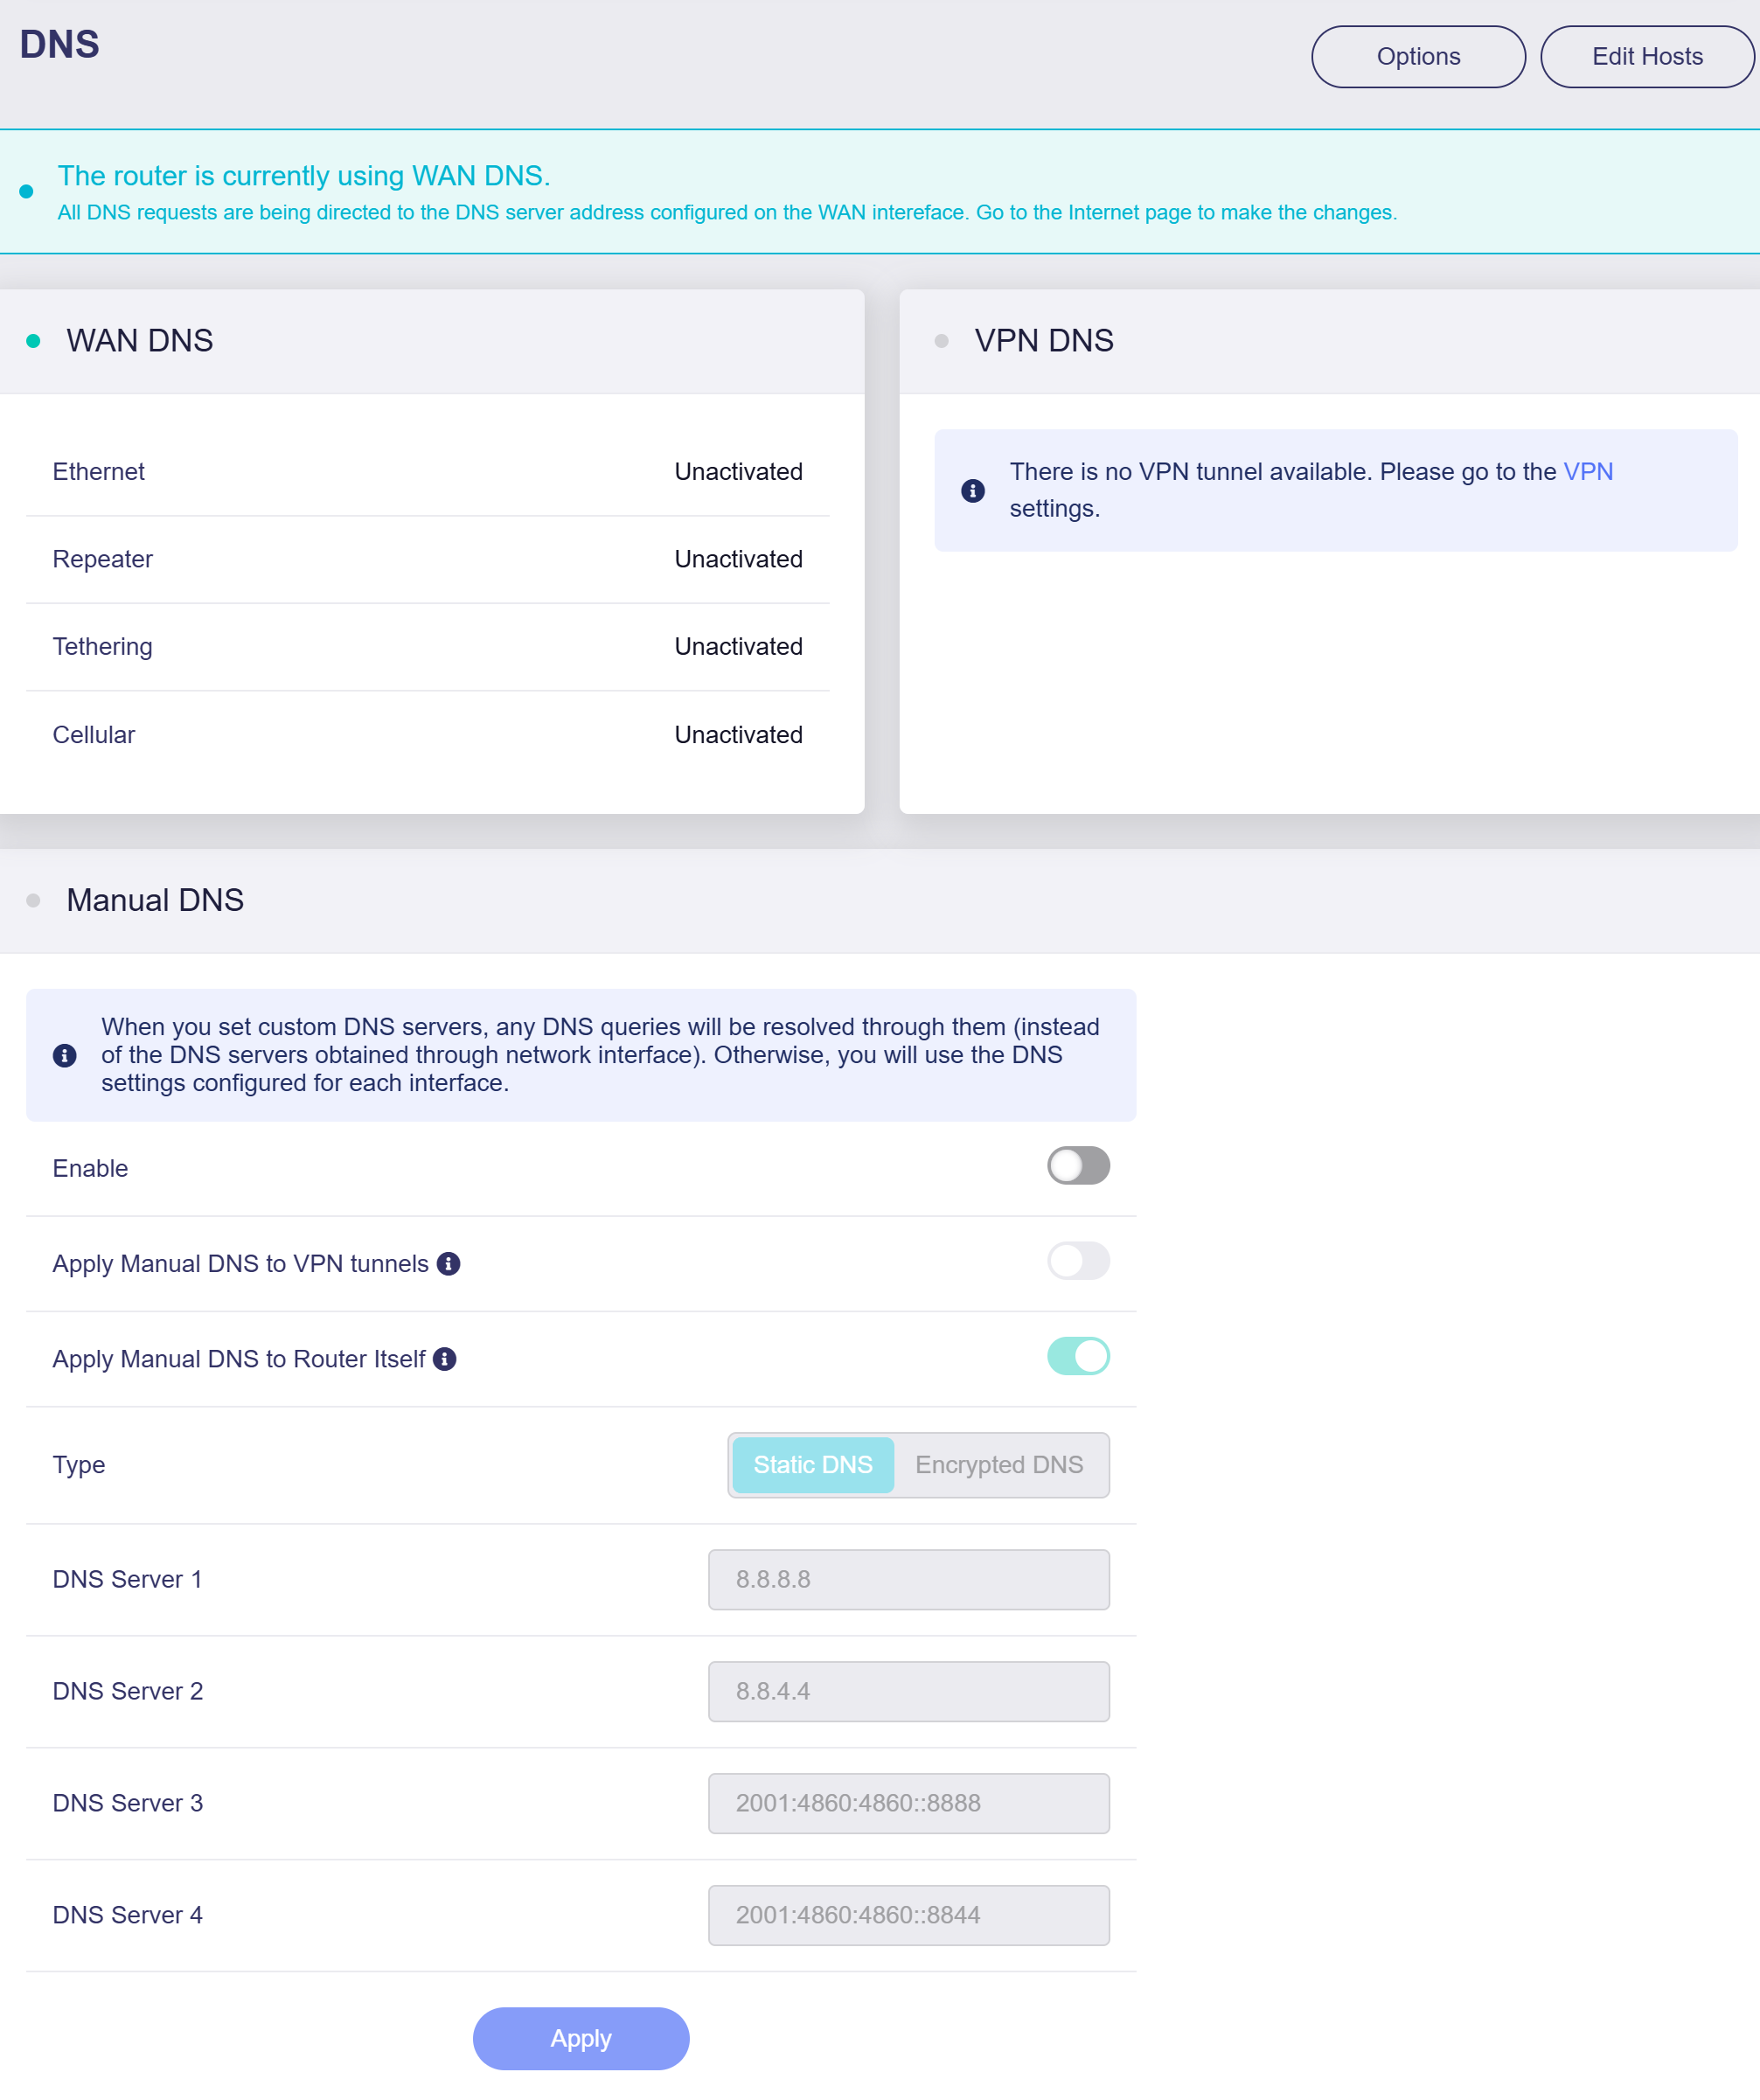
DNS-query's voor verkeer dat met het VPN-beleid overeenkomt, gebruiken standaard de DNS-server(s) van de VPN-tunnel. DNS-query's voor niet-VPN-verkeer gebruiken de DNS-server(s) van de actieve WAN-interface. Als je aangepaste DNS-server(s) instelt, kun je deze toepassen op VPN-tunnels, de router zelf of beide. Wanneer deze opties zijn ingeschakeld, worden DNS-query's binnen het geselecteerde bereik via de opgegeven server(s) verwerkt in plaats van via de servers van de relevante netwerkinterfaces. Als er geen aangepaste DNS-server(s) zijn ingesteld, gebruikt de router de DNS-server(s) van de relevante netwerkinterfaces.
WAN DNS
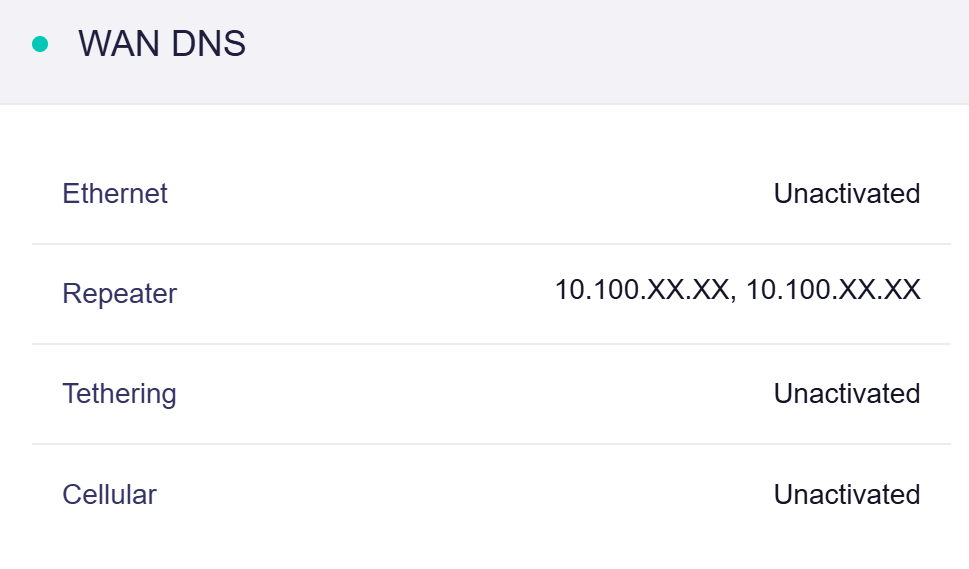
WAN DNS toont de DNS-servers van elke WAN-uplink, waaronder Ethernet, Repeater, Tethering en Cellular.
Als een WAN-uplink actief is, worden de bijbehorende DNS-serveradressen rechts weergegeven, zoals hieronder.
VPN DNS
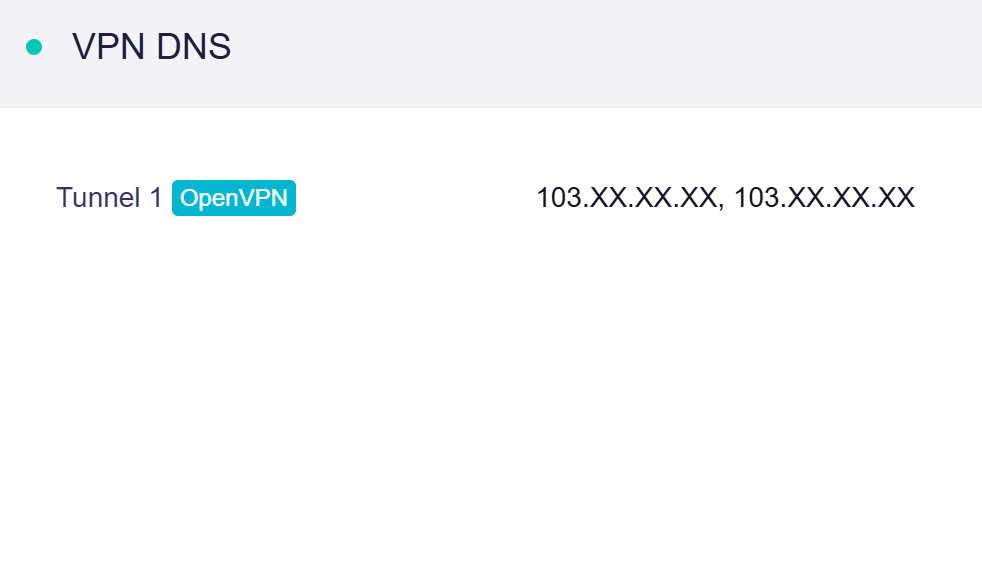
VPN DNS toont de DNS-servers van elke actieve VPN-tunnel.
Als een VPN-tunnel actief is, volgen DNS-query's van VPN-verkeer de VPN DNS-configuratie, zoals hieronder weergegeven.
Manual DNS
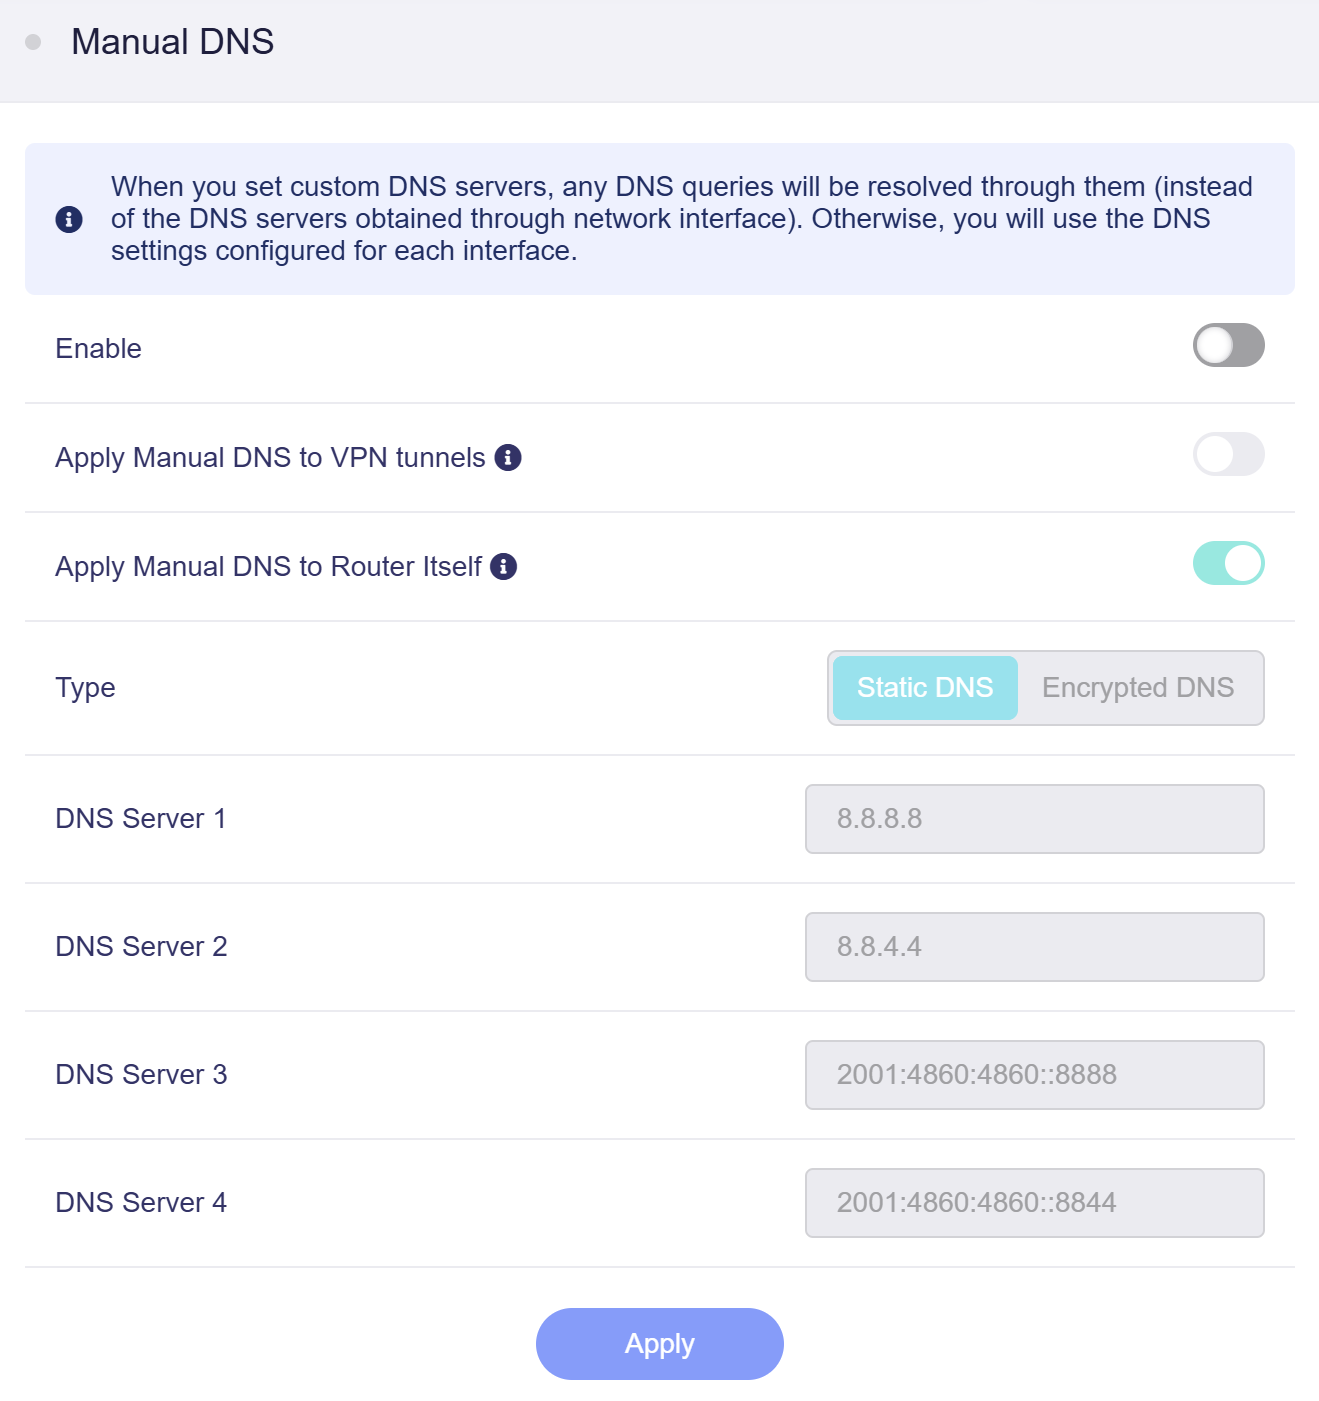
Manual DNS ondersteunt twee configuratietypen: Static DNS en Encrypted DNS.
-
Apply Manual DNS to VPN tunnels: wanneer deze optie is ingeschakeld, gebruiken pakketten via de VPN-tunnel de aangepaste Manual DNS in plaats van de DNS-instellingen van de VPN.
-
Apply Manual DNS to Router Itself: deze optie is standaard ingeschakeld. De ingebouwde diensten van de router, zoals GoodCloud, gebruiken dan de aangepaste Manual DNS-instellingen.
Static DNS
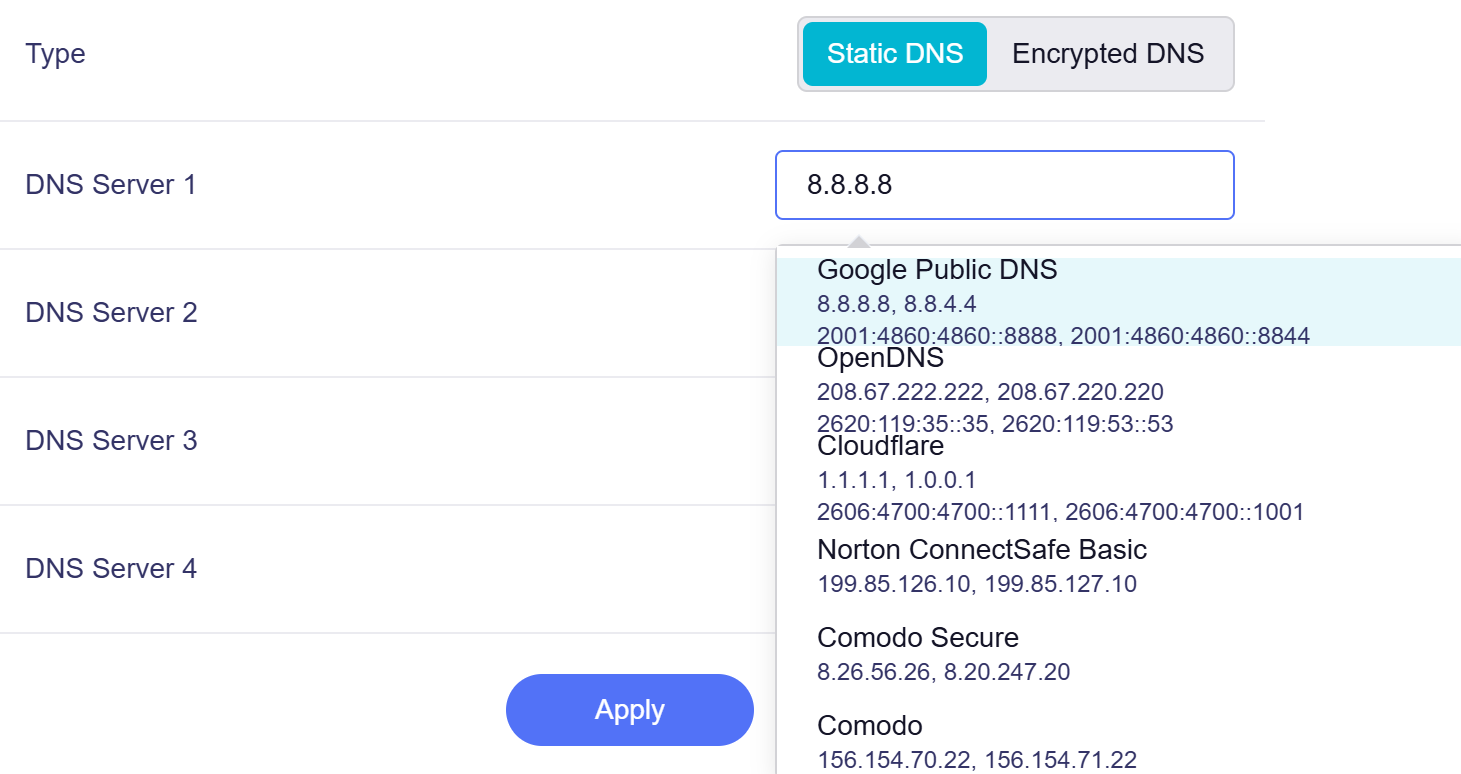
Met Static DNS kun je handmatig IPv4- of IPv6-adressen van DNS-servers invoeren. Je kunt adressen rechtstreeks invoeren of vooraf ingestelde openbare DNS-servers uit de vervolgkeuzelijst selecteren.
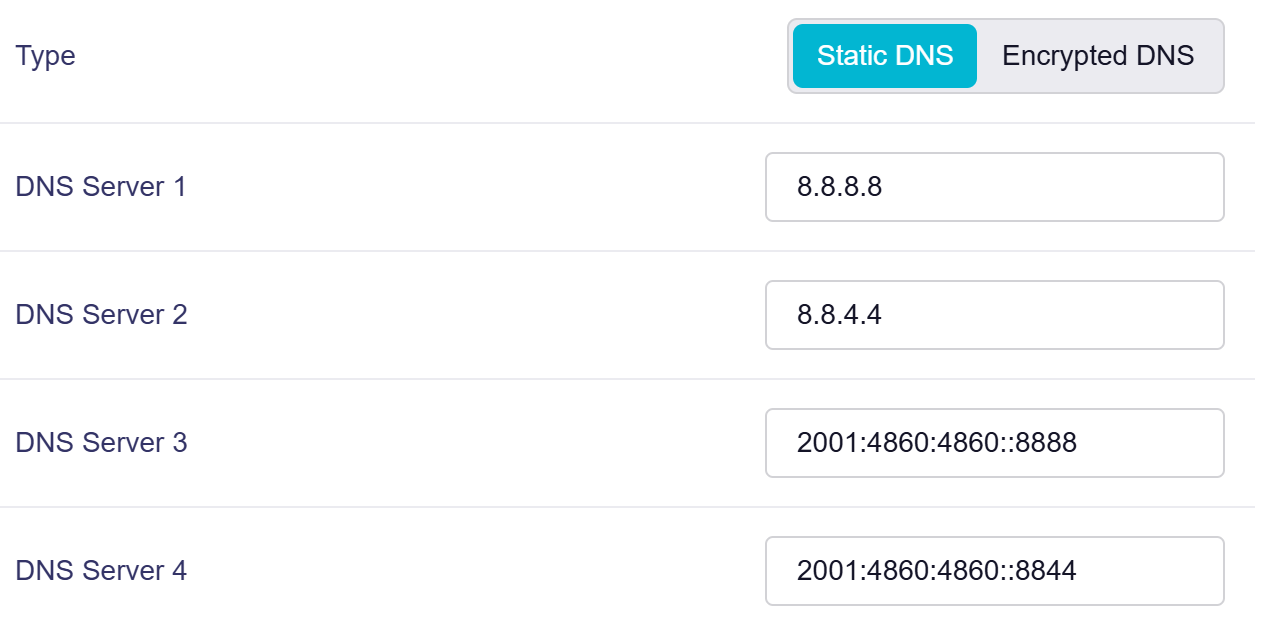
Je kunt maximaal vier DNS-serveradressen invoeren. Klik op Apply om de wijzigingen op te slaan.
Encrypted DNS
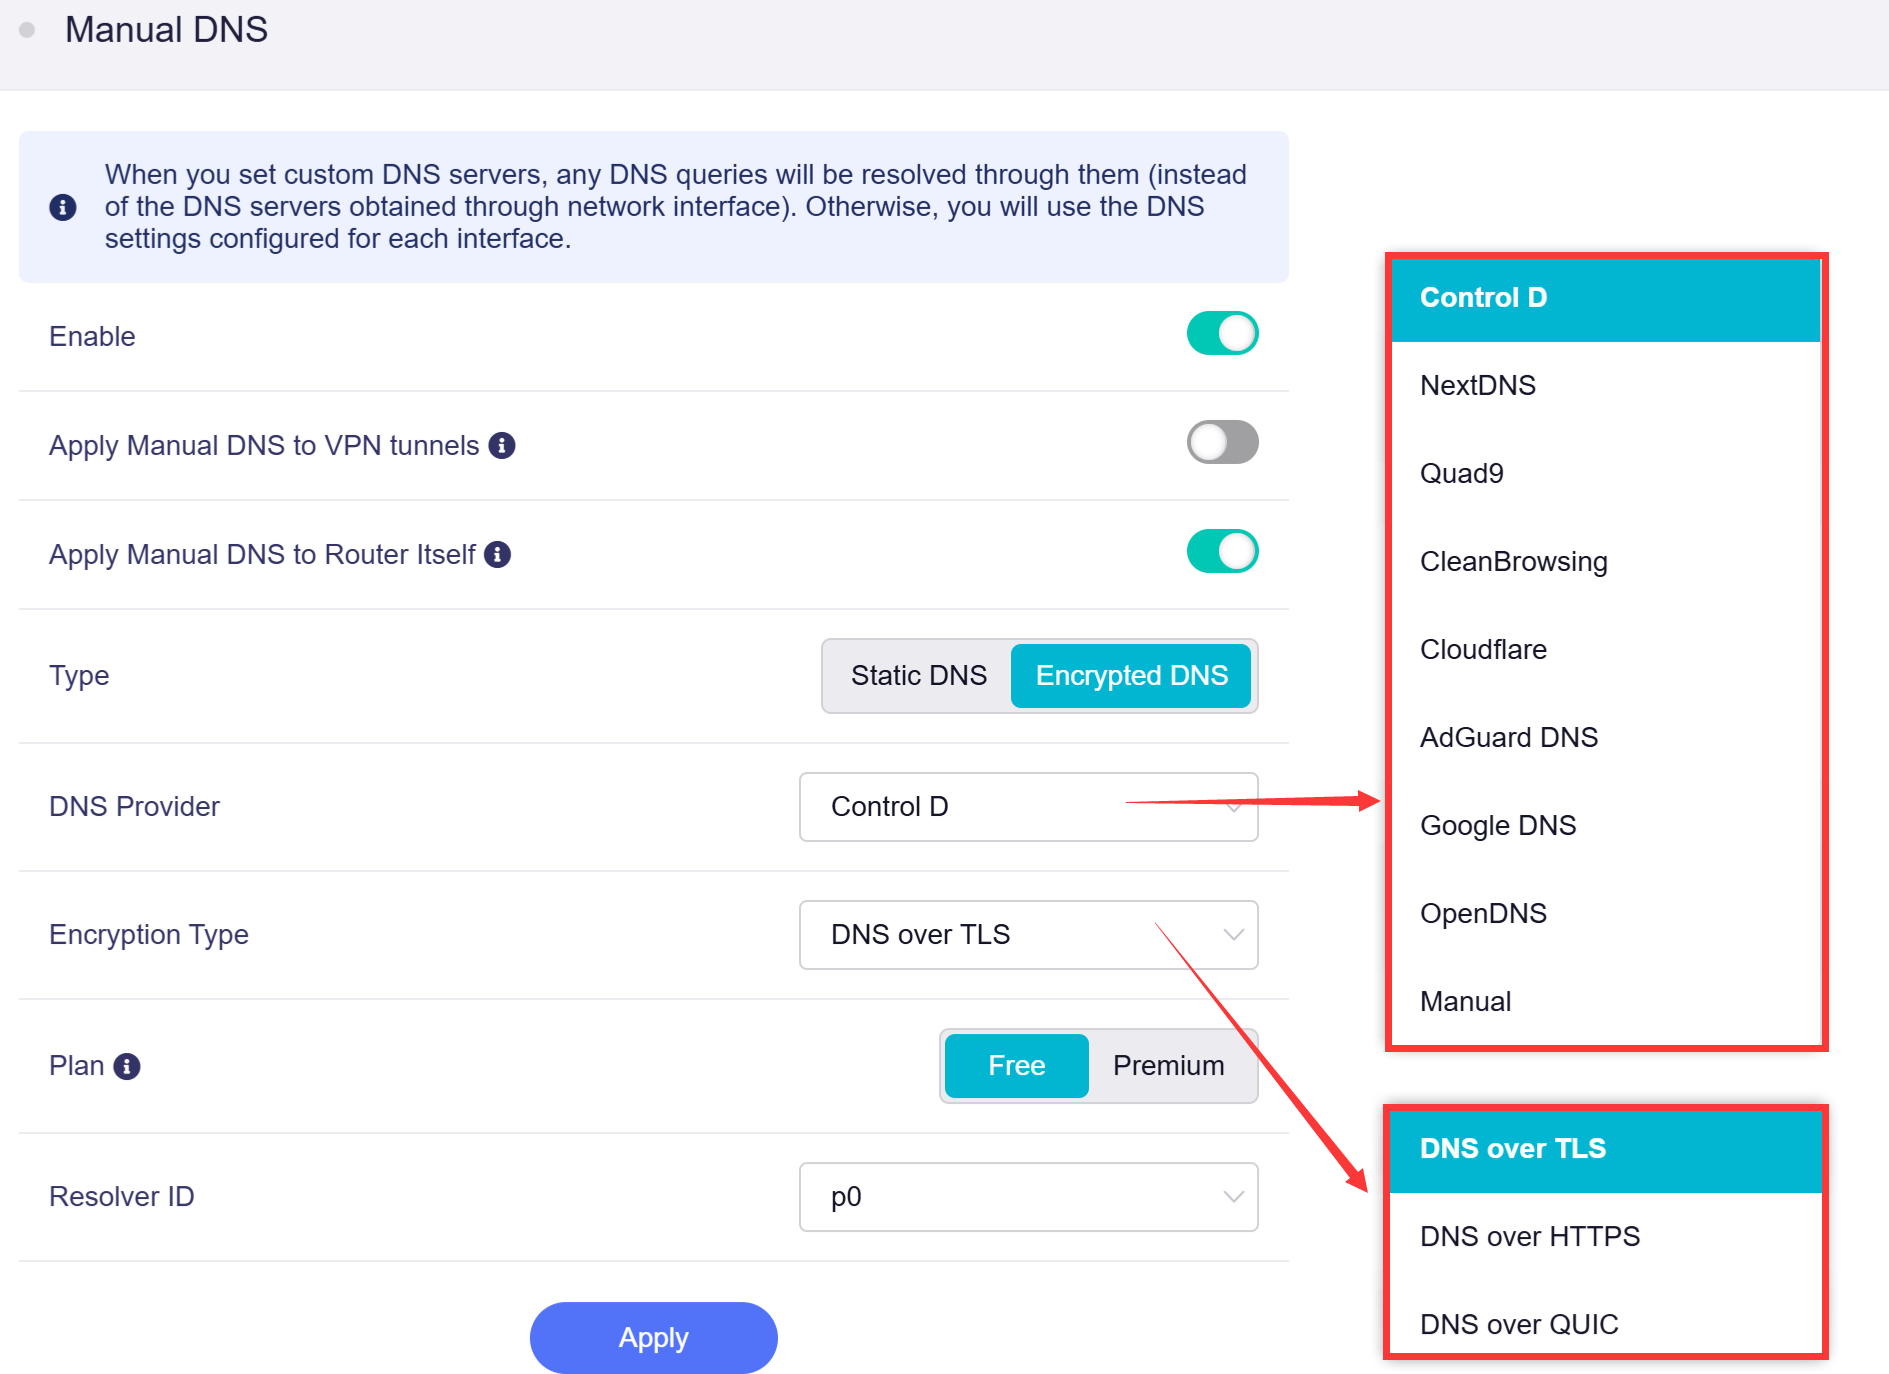
De modus Encrypted DNS ondersteunt meerdere DNS-providers, waaronder Control D, NextDNS, Quad9, CleanBrowsing, Cloudflare, AdGuard DNS, Google DNS en OpenDNS. Je kunt zo nodig ook handmatig een versleutelde DNS-server opgeven.
Selecteer eerst DNS Provider. De overige opties worden aan je selectie aangepast.
-
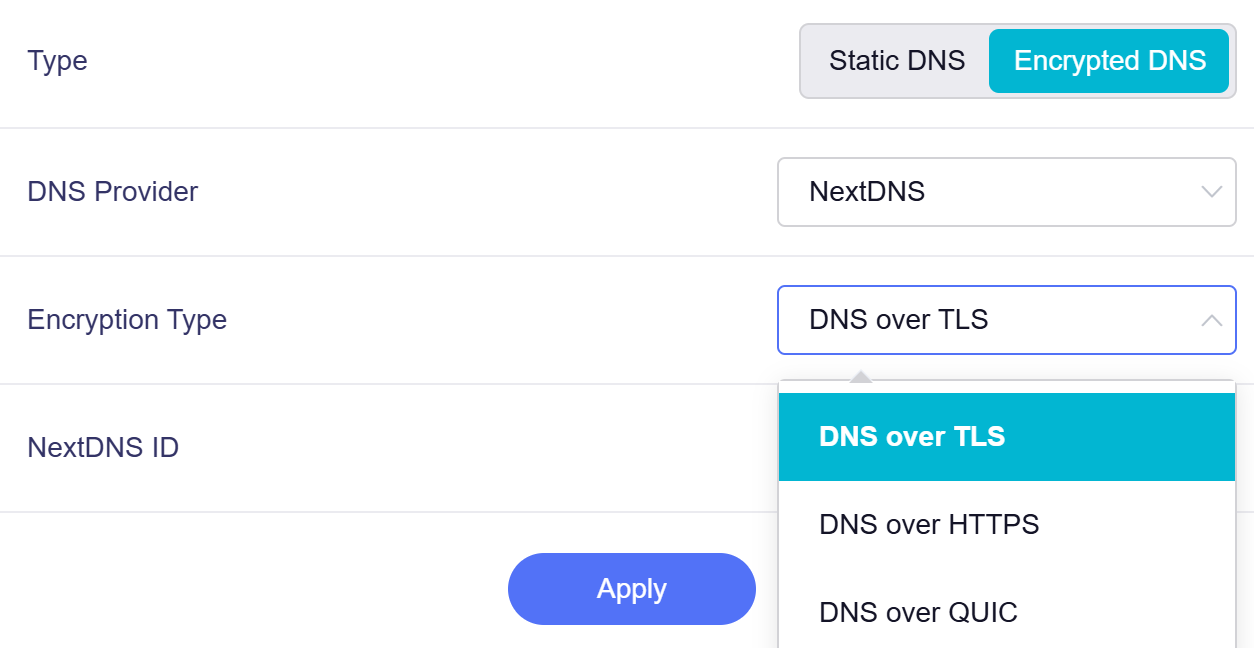
Als je een specifieke DNS-provider selecteert, zoals NextDNS, kies je een versleutelingstype uit DNS over TLS (DoT), DNS over HTTPS (DoH) en DNS over QUIC (DoQ). DNS over QUIC (DoQ) is geïntroduceerd in firmware v4.9 en is alleen beschikbaar wanneer Control D, NextDNS of AdGuard DNS als DNS-provider wordt gebruikt.
-
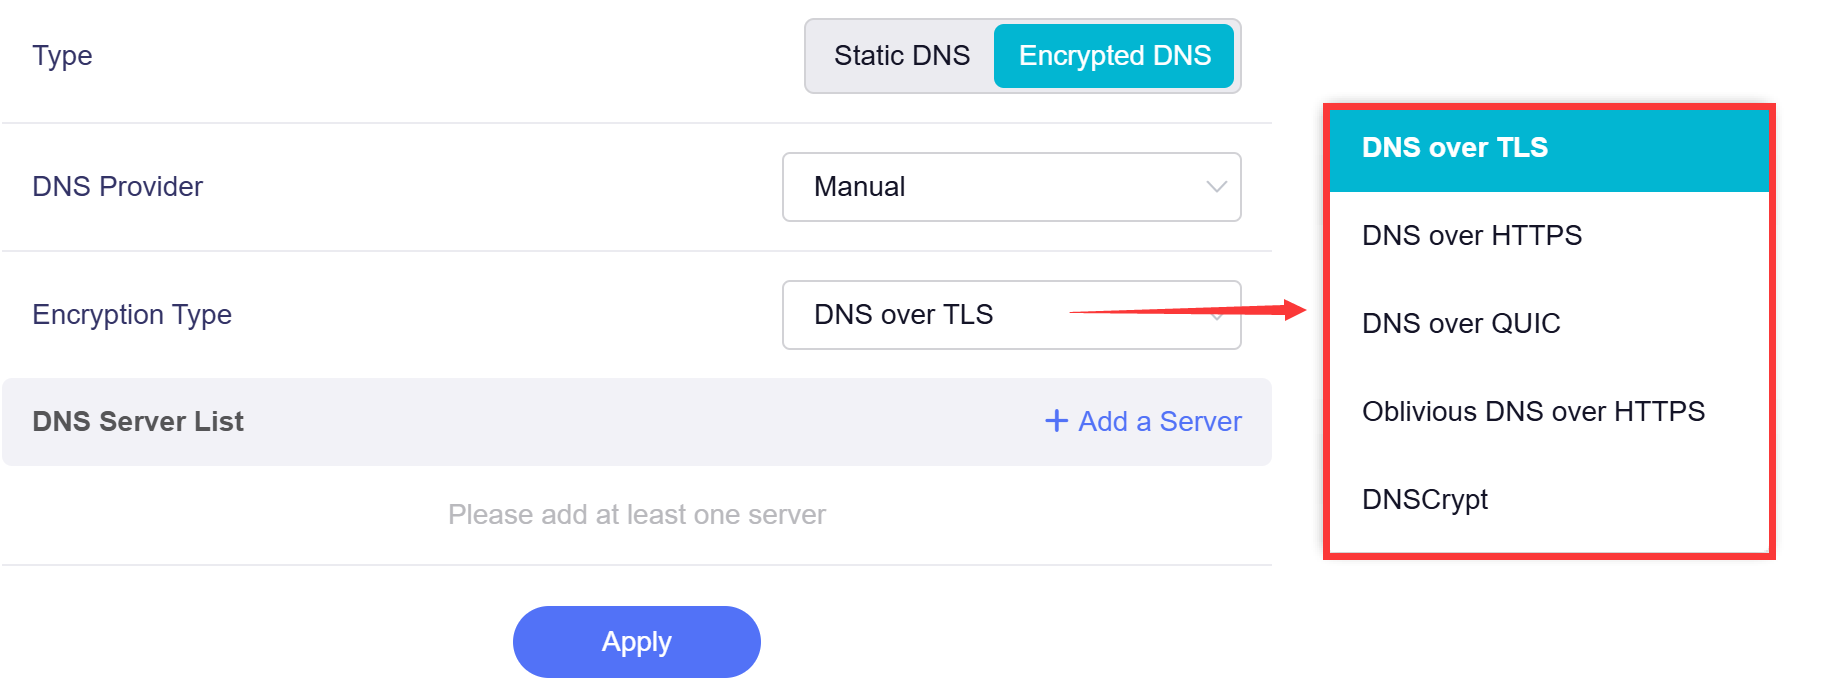
Als je Manual als DNS-provider selecteert, kies je een versleutelingstype uit DNS over TLS (DoT), DNS over HTTPS (DoH), DNS over QUIC (DoQ), Oblivious DNS over HTTPS en DNSCrypt.
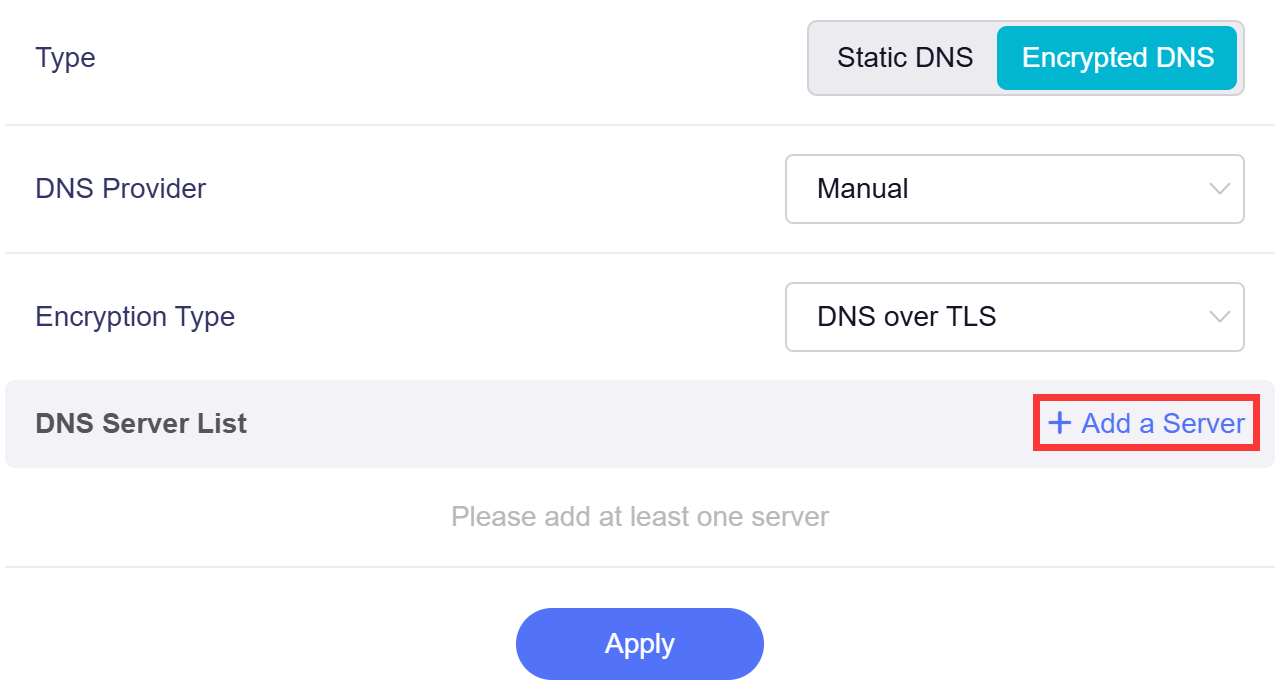
Klik vervolgens op Add a Server om ten minste één DNS-server toe te voegen. Je kunt rechtstreeks de URL of stamp-indeling van de versleutelde DNS invoeren. Raadpleeg https://dnscrypt.info/public-servers voor een lijst met openbare servers.
Vergelijking van versleutelingstypen
-
DNS over TLS (DoT)
Versleutelt DNS-query's via een speciale TLS-poort. DNS-verkeer wordt van normaal webverkeer gescheiden en kan eenvoudig door netwerkoperators worden herkend.
-
DNS over HTTPS (DoH)
Verzendt DNS-gegevens binnen standaard HTTPS-verkeer. DNS-verzoeken worden voor betere privacy met normaal webverkeer gemengd en eenvoudige verkeersfiltering wordt omzeild.
-
DNS over QUIC (DoQ)
Kapselt DNS in het QUIC-protocol in. Dit biedt lage latentie, snel opnieuw verbinden en stabiele prestaties op instabiele netwerken.
-
Oblivious DNS over HTTPS (ODoH)
Een verbeterde versie van DoH. Het IP-adres van de gebruiker wordt van DNS-query's gescheiden, zodat zowel server- als netwerkproviders je browseactiviteiten niet kunnen volgen.
-
DNSCrypt
Een volwassen versleutelingsprotocol voor DNS. Het verifieert en versleutelt DNS-verkeer en richt zich op bescherming tegen manipulatie en compatibiliteit met oudere netwerkomgevingen.
DNS-opties
Klik rechtsboven op Options om geavanceerde DNS-instellingen te configureren.
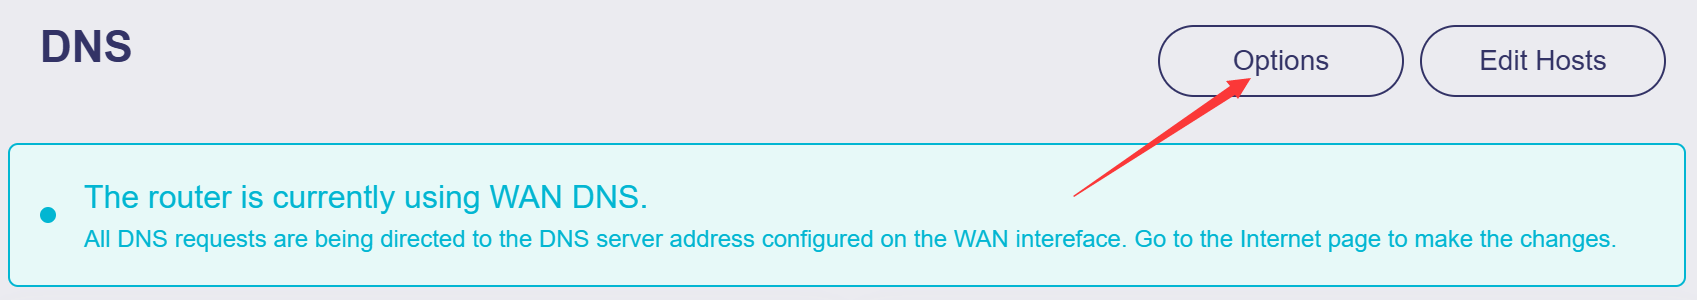
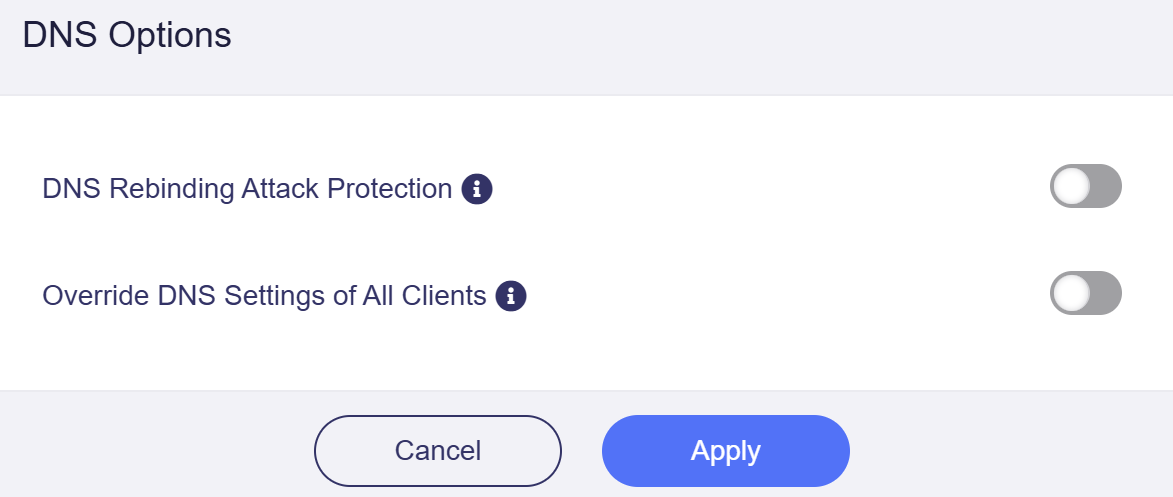
Je kunt deze opties naar behoefte in- of uitschakelen.
-
DNS Rebinding Attack Protection: het inschakelen van deze optie kan ervoor zorgen dat privé-DNS-query's mislukken. Schakel de optie uit als je netwerk een captive portal heeft.
-
Override DNS Settings of All Clients: wanneer deze optie is ingeschakeld, overschrijft de router niet-versleutelde DNS-instellingen voor alle clients.
Hosts bewerken
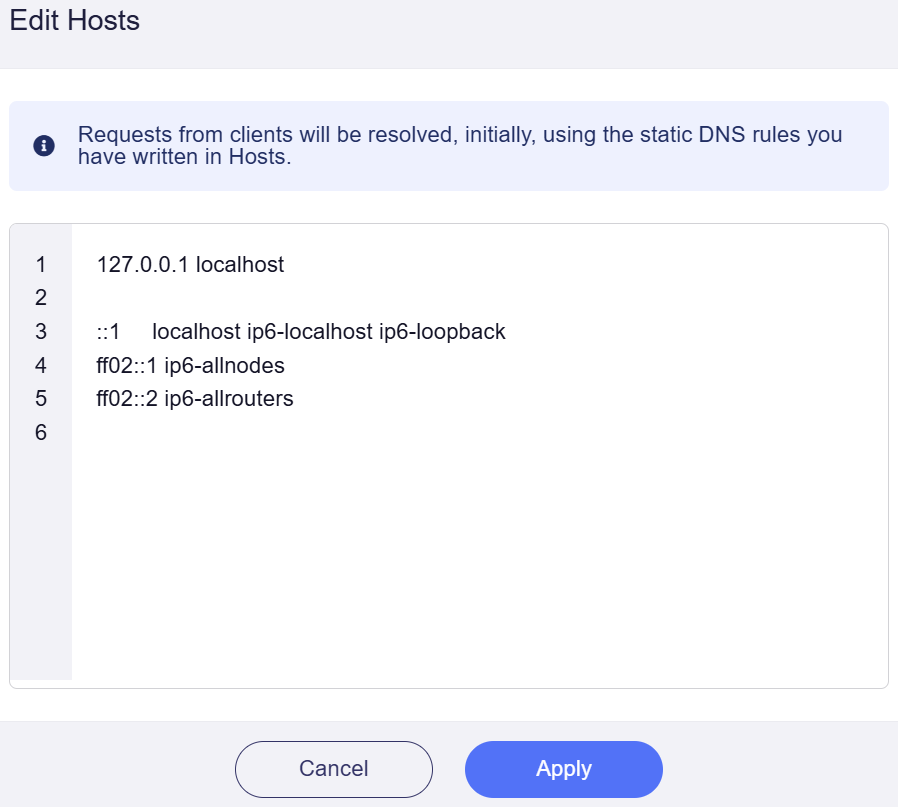
Klik rechtsboven op Edit Hosts om statische hostregels aan te passen.
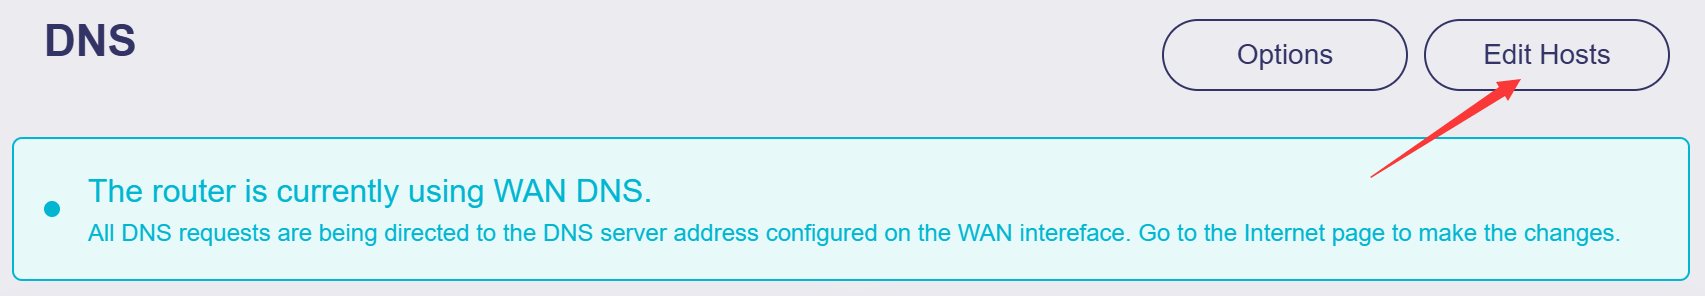
De router geeft deze hostregels voorrang bij het verwerken van verzoeken van verbonden clients.
Heb je nog vragen? Bezoek ons Community Forum of neem contact met ons op.