DNS
Obs! Innehållet på sidan introducerades i firmware v4.11.
Om enheten kör en annan firmwareversion använder du väljaren nedan för att byta till motsvarande guide.
Öppna DNS på vänster sida i webbadministrationspanelen.
Routerns DNS-inställningar styr hur domännamn översätts till IP-adresser. Du kan använda DNS-servrar som automatiskt hämtas från uppströms enheter eller ange egna. Du kan även konfigurera DNS-alternativ och redigera statiska värdregler.
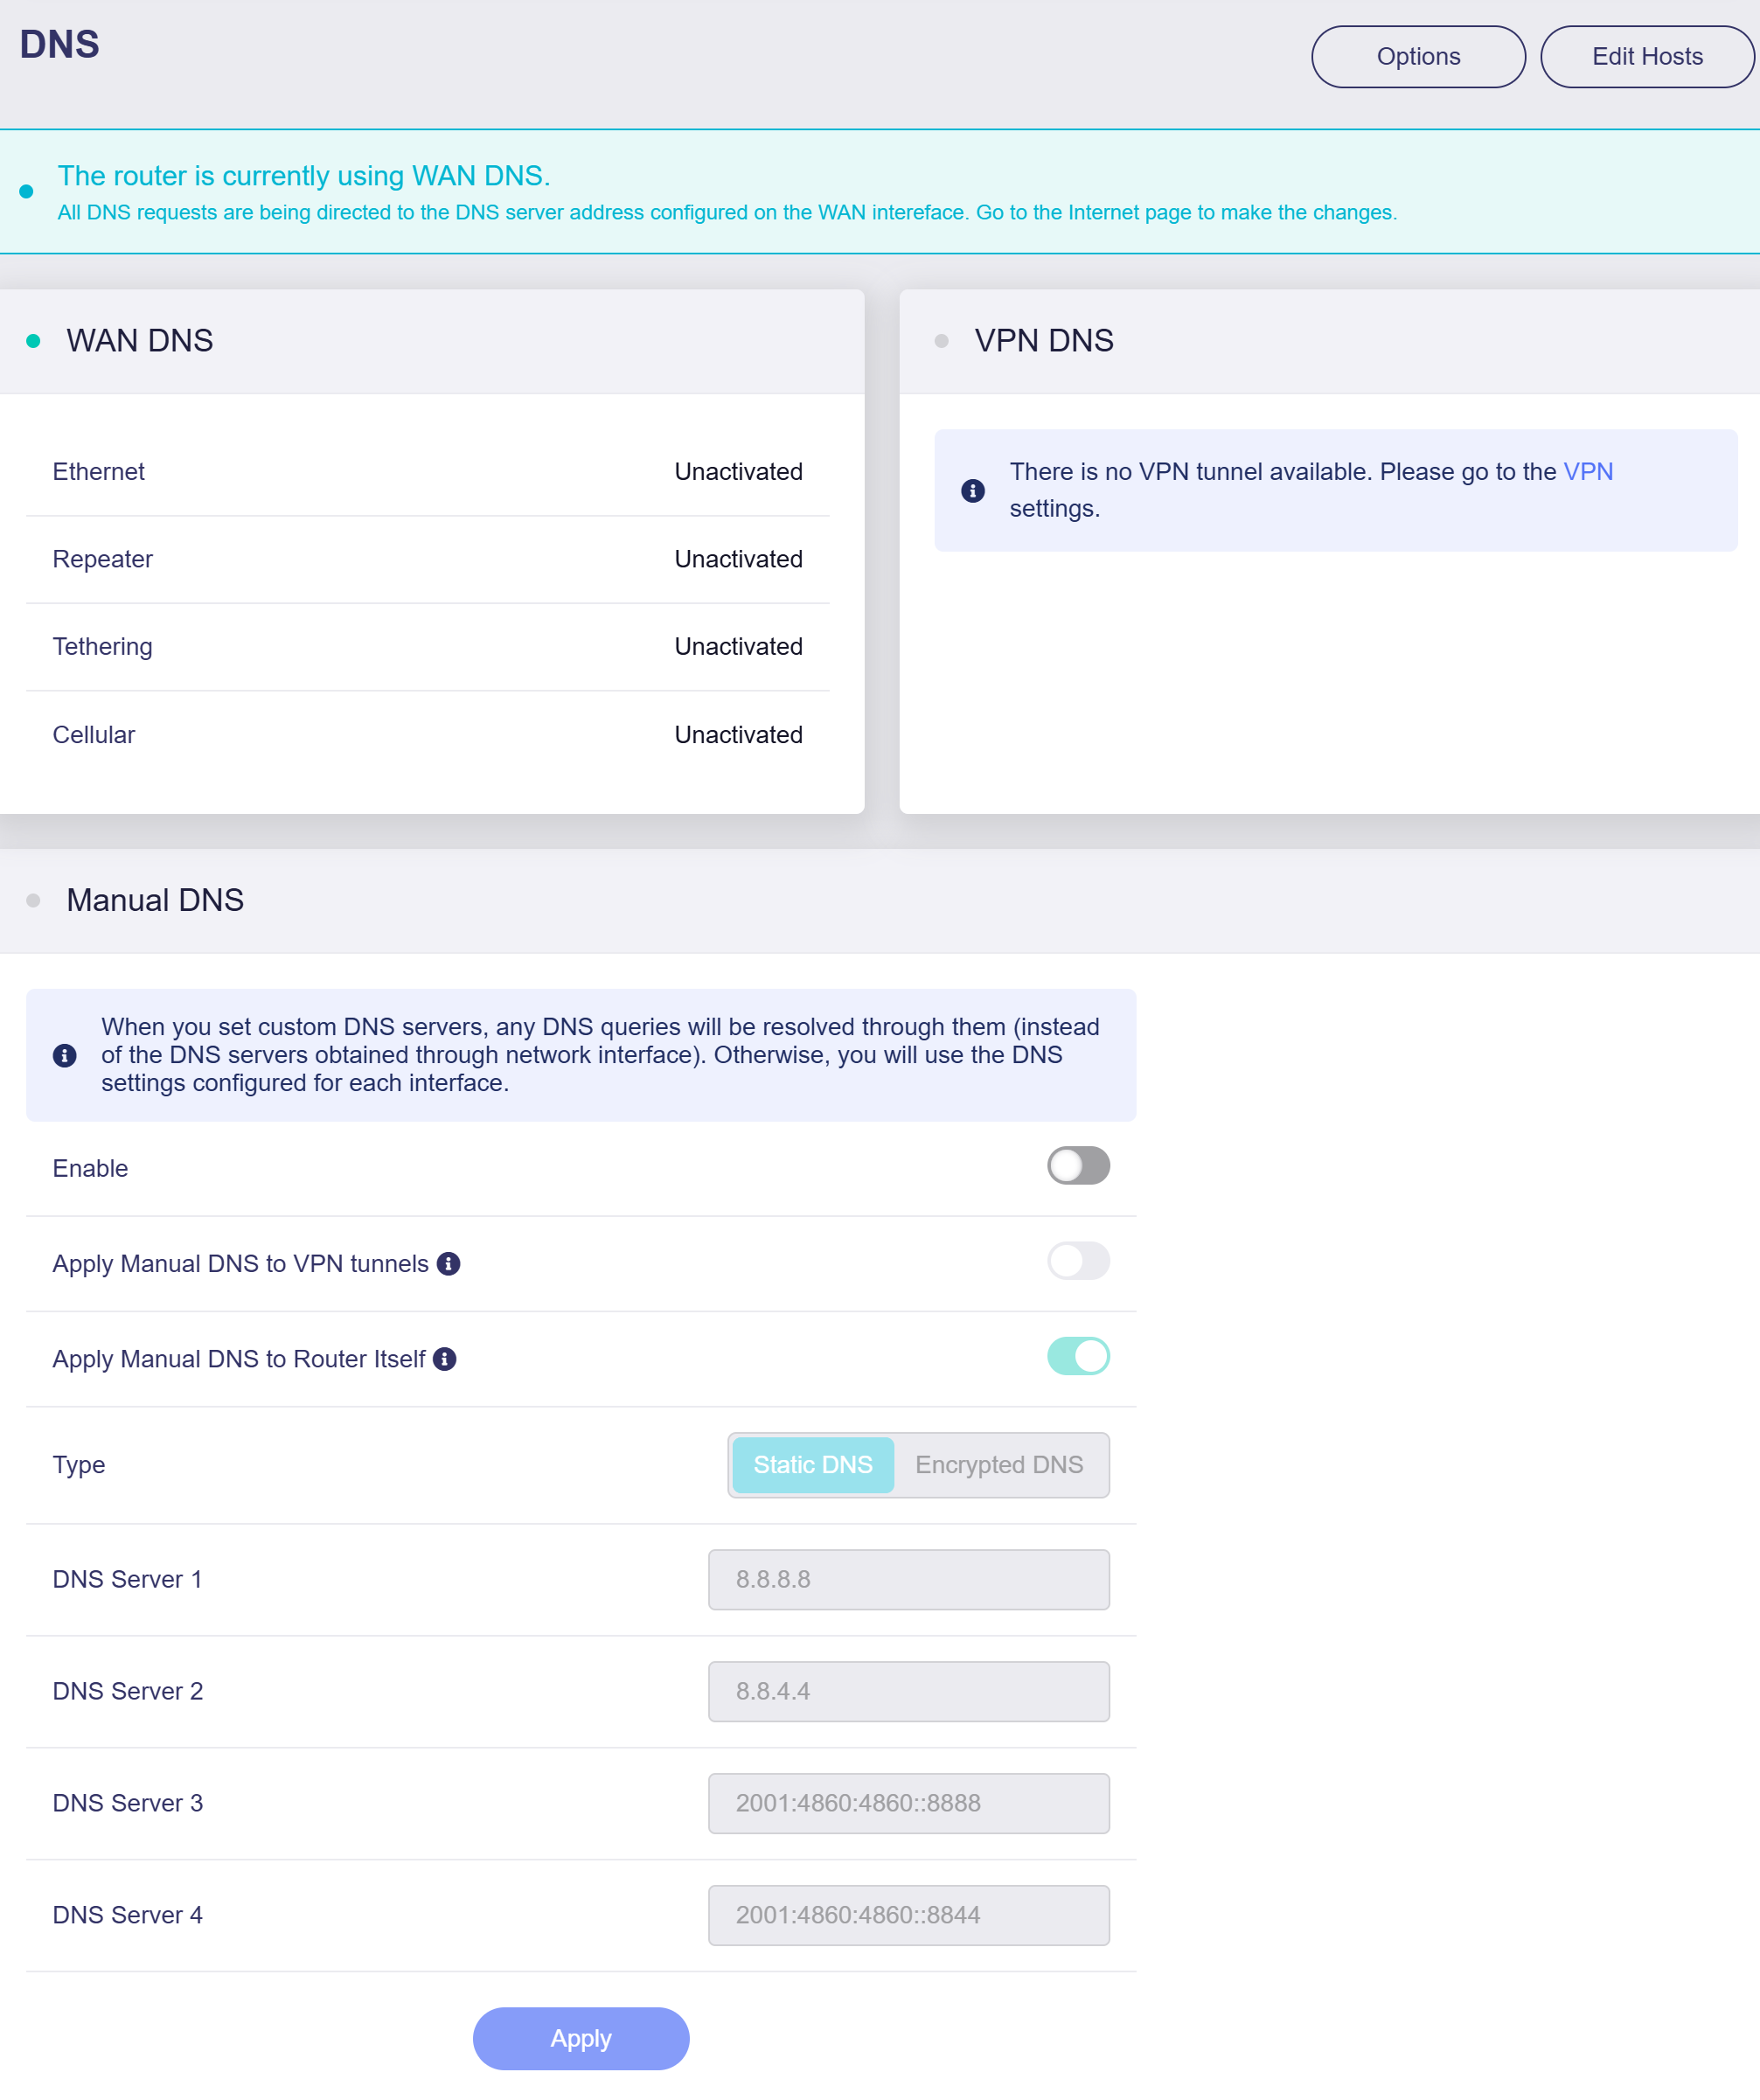
Som standard använder DNS-frågor för trafik som matchar VPN-principen DNS-servrarna från VPN-tunneln. DNS-frågor utanför VPN använder servrarna från det aktiva WAN-gränssnittet. Egna DNS-servrar kan tillämpas på VPN-tunnlar, själva routern eller båda. När alternativen är aktiverade löses DNS-frågor inom valt område via angivna servrar i stället för dem från relevanta nätverksgränssnitt. Om inga egna servrar anges använder routern servrarna från relevanta gränssnitt.
WAN DNS
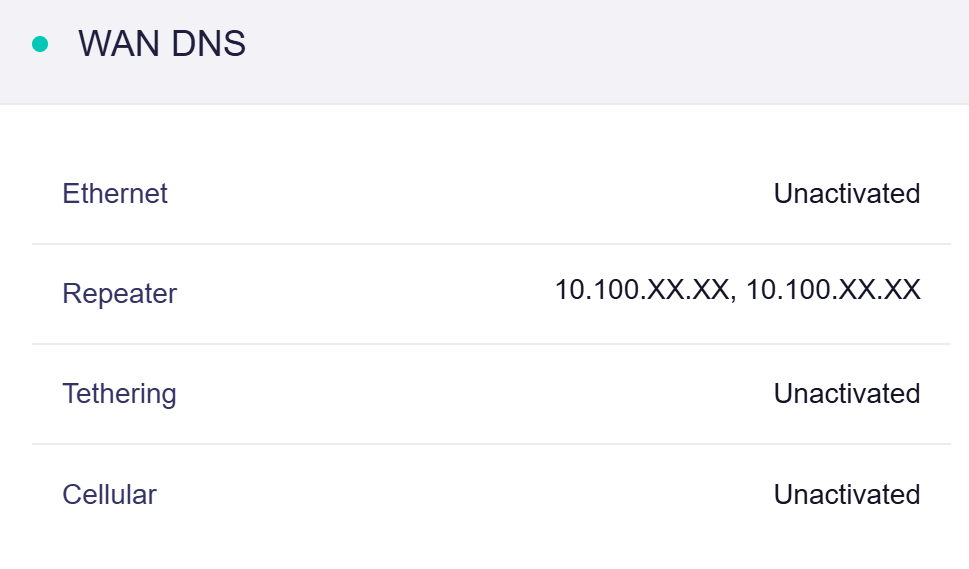
WAN DNS visar DNS-servrar som hämtas från varje WAN-upplänk, däribland Ethernet, Repeater, Tethering och Cellular.
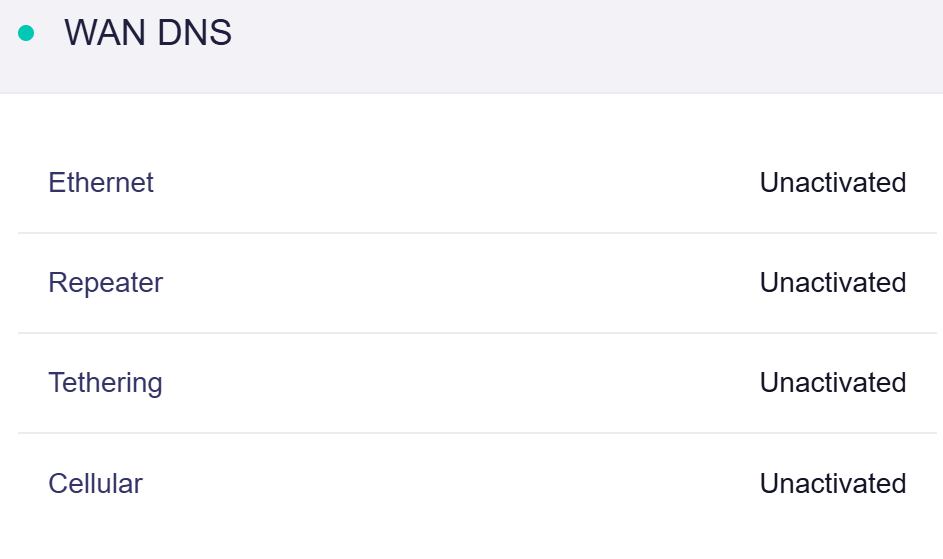
Om en WAN-upplänk är aktiv visas dess DNS-serveradresser till höger enligt bilden nedan.
VPN DNS
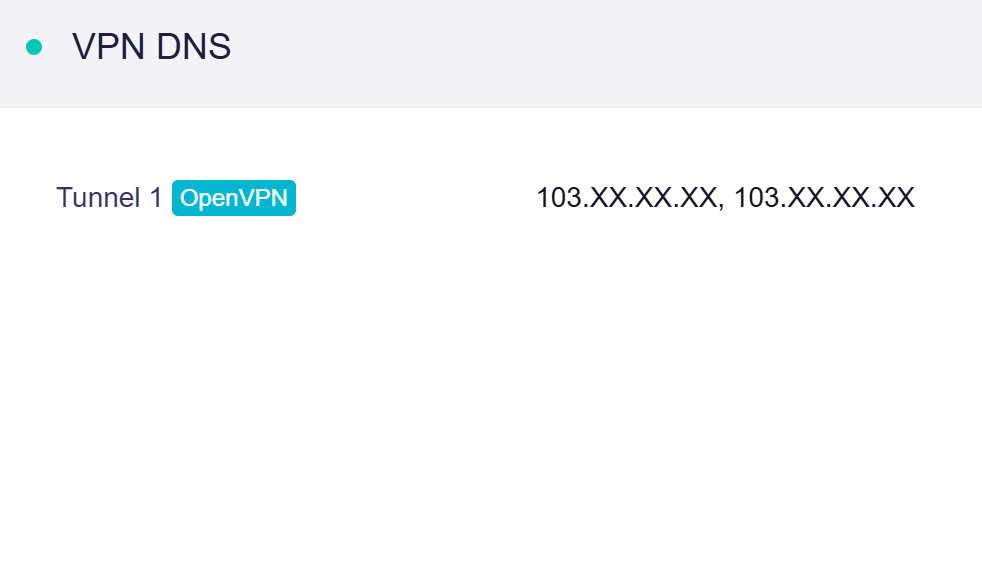
VPN DNS visar DNS-servrar som hämtas från varje aktiv VPN-tunnel.
När en VPN-tunnel körs följer DNS-frågor från VPN-trafik VPN DNS-konfigurationen enligt bilden nedan.
Manual DNS
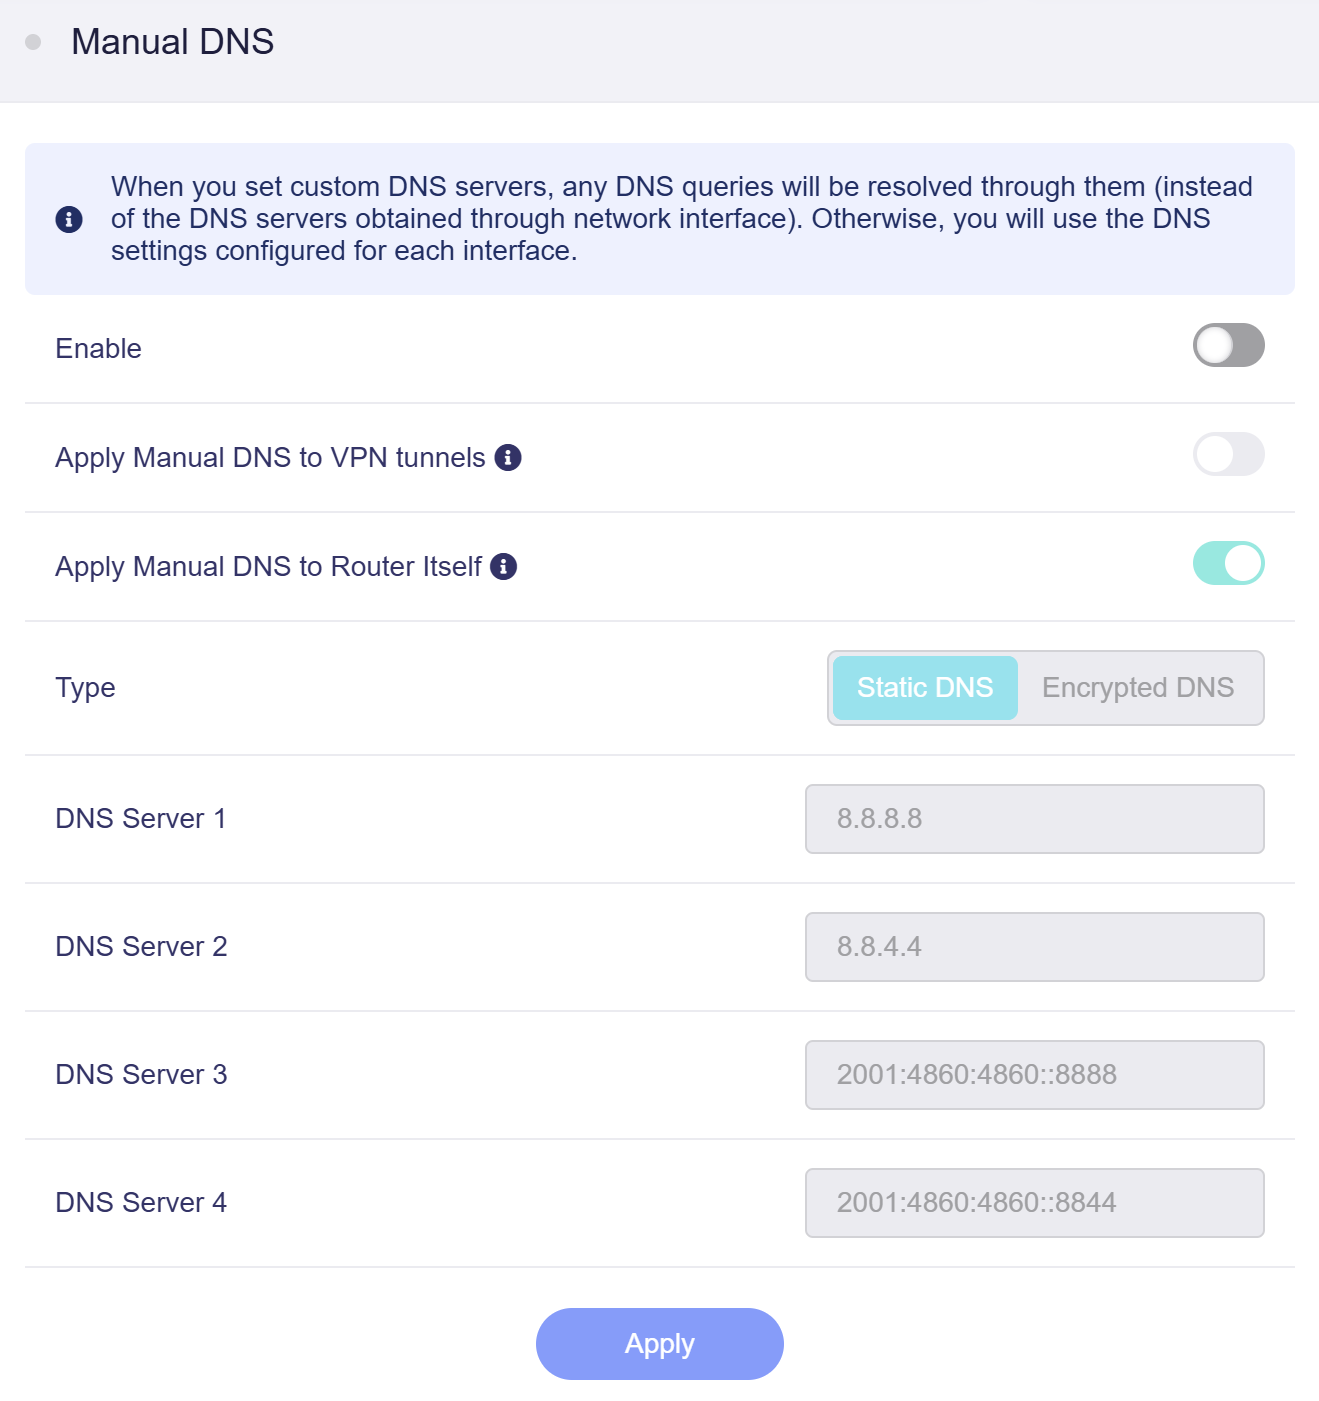
Manual DNS supports two configuration types: Static DNS and Encrypted DNS.
-
Apply Manual DNS to VPN tunnels: När alternativet är aktiverat används egen Manual DNS för paket genom VPN-tunneln i stället för VPN-anslutningens DNS-inställningar.
-
Apply Manual DNS to Router Itself: Alternativet är aktiverat som standard. Routerns inbyggda tjänster, till exempel GoodCloud, använder då egna manuella DNS-inställningar.
Static DNS
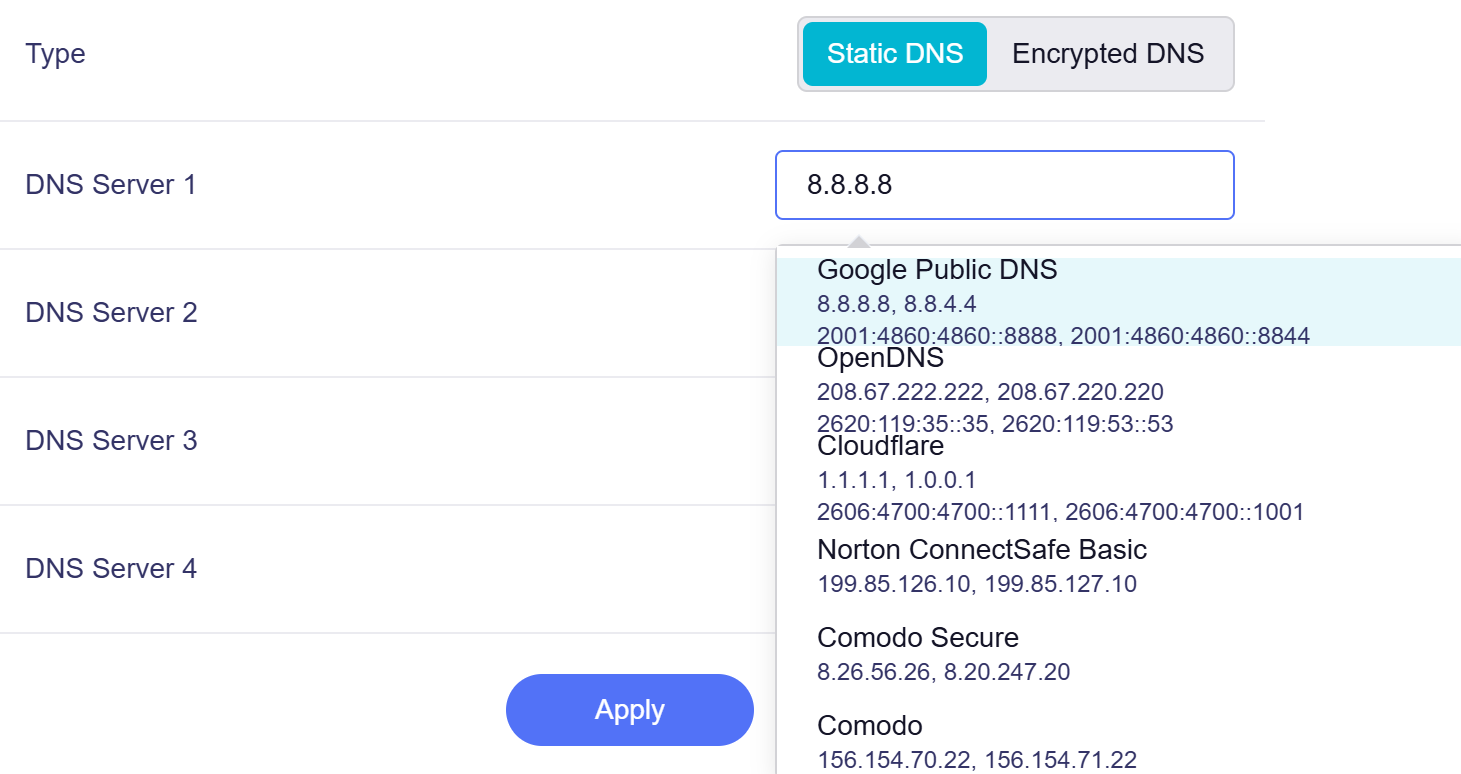
Med Static DNS kan du ange IPv4- eller IPv6-adresser för DNS-servrar manuellt. Ange adresser direkt eller välj förinställda offentliga DNS-servrar i listrutan.
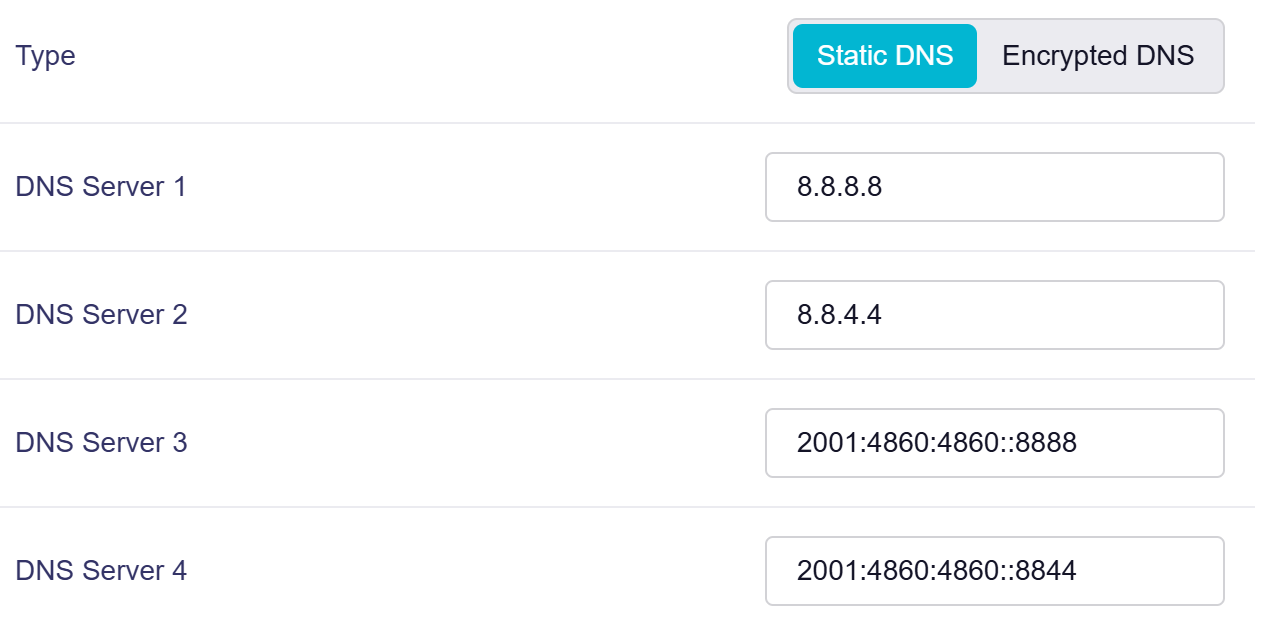
Du kan ange upp till fyra DNS-serveradresser. Klicka på Apply för att spara.
Encrypted DNS
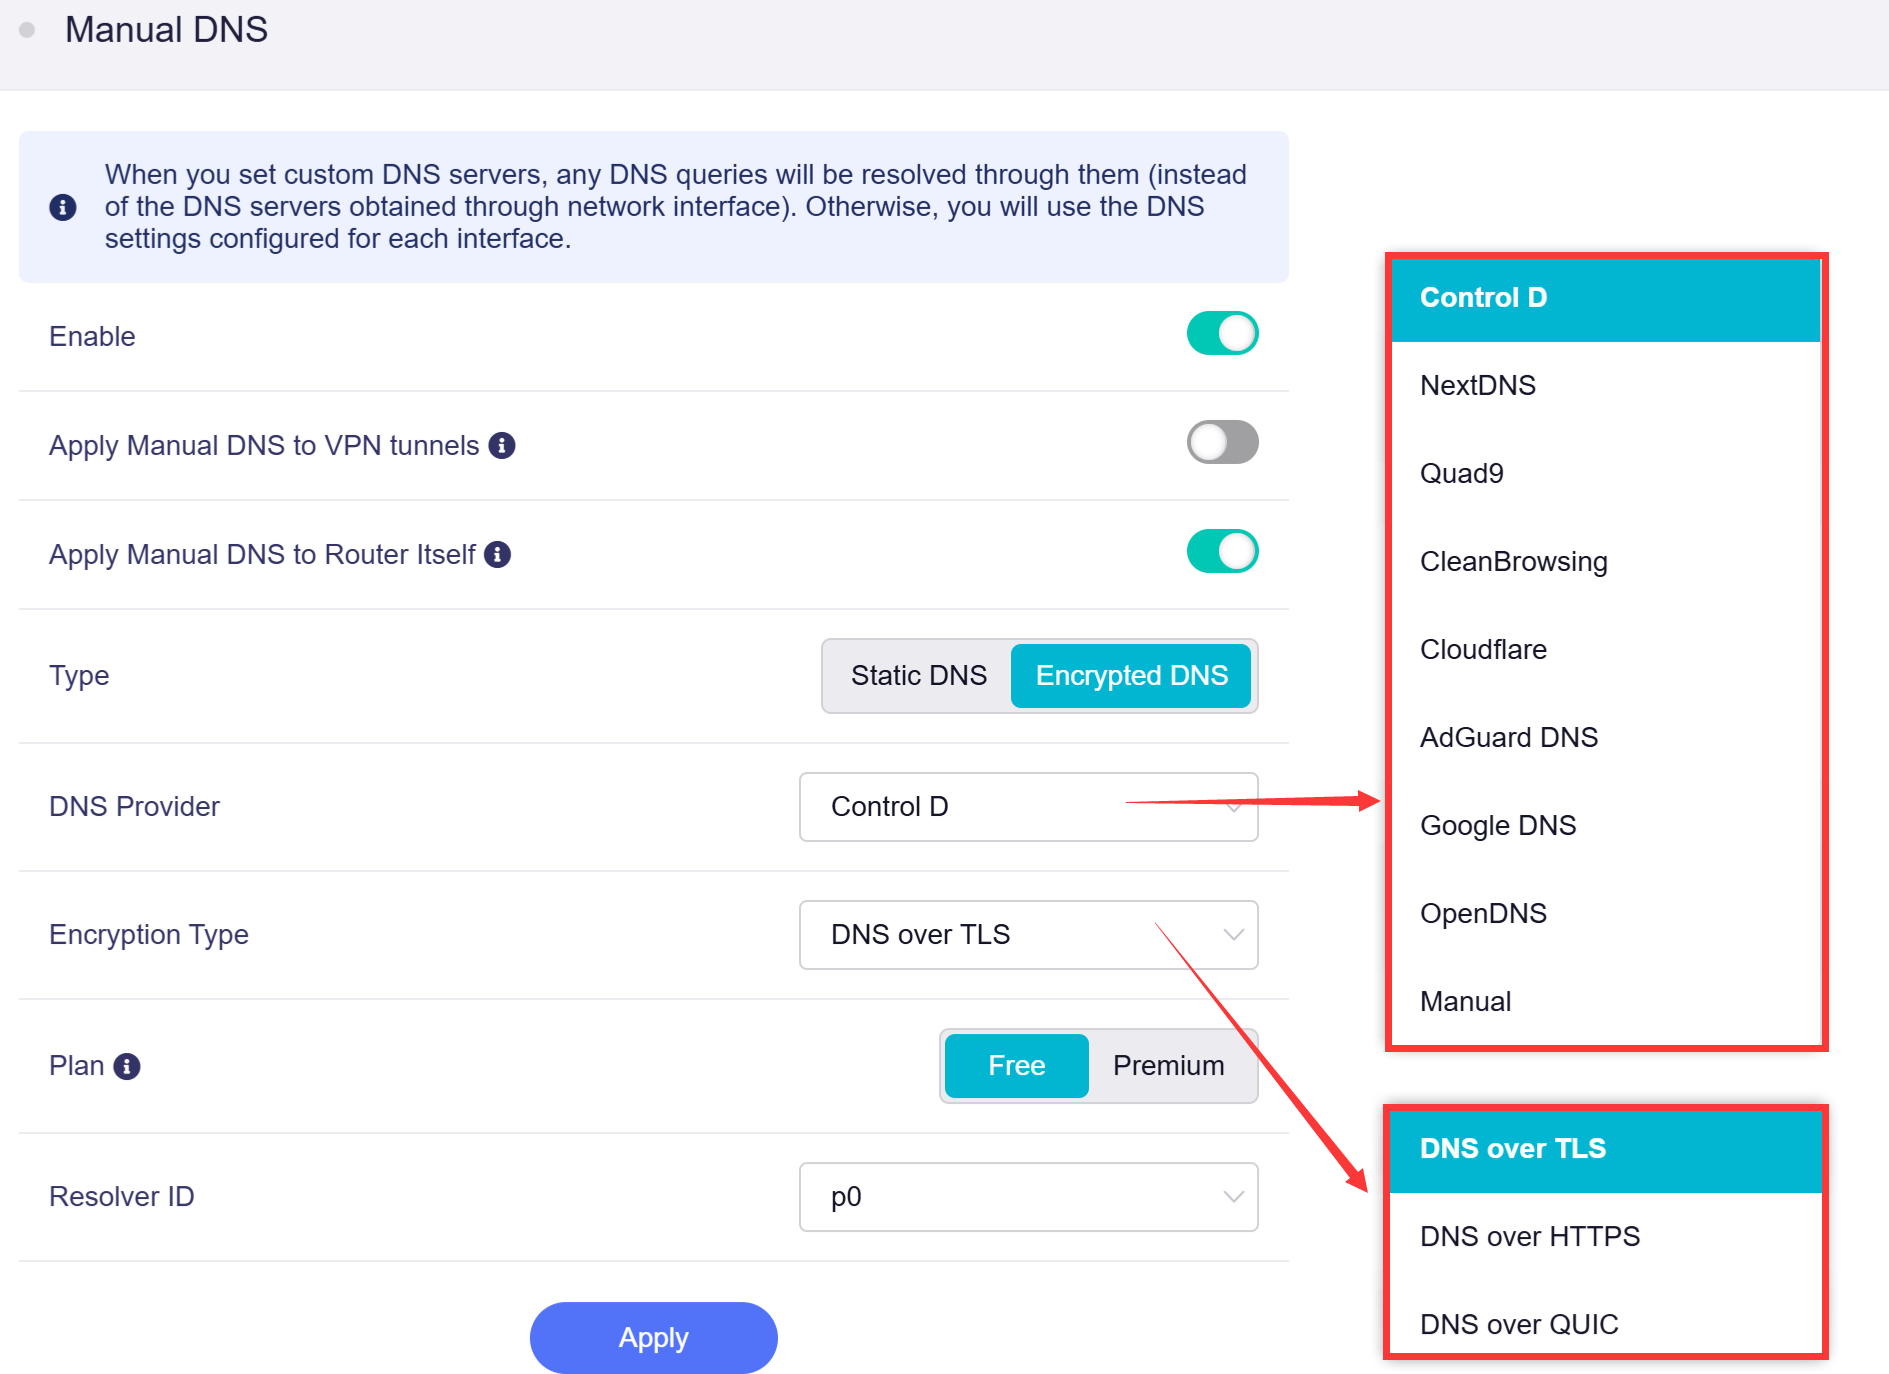
Encrypted DNS stöder flera DNS-leverantörer, däribland Control D, NextDNS, Quad9, CleanBrowsing, Cloudflare, AdGuard DNS, Google DNS och OpenDNS. Du kan även ange en krypterad DNS-server manuellt.
Välj först DNS Provider. Övriga alternativ ändras efter ditt val.
-
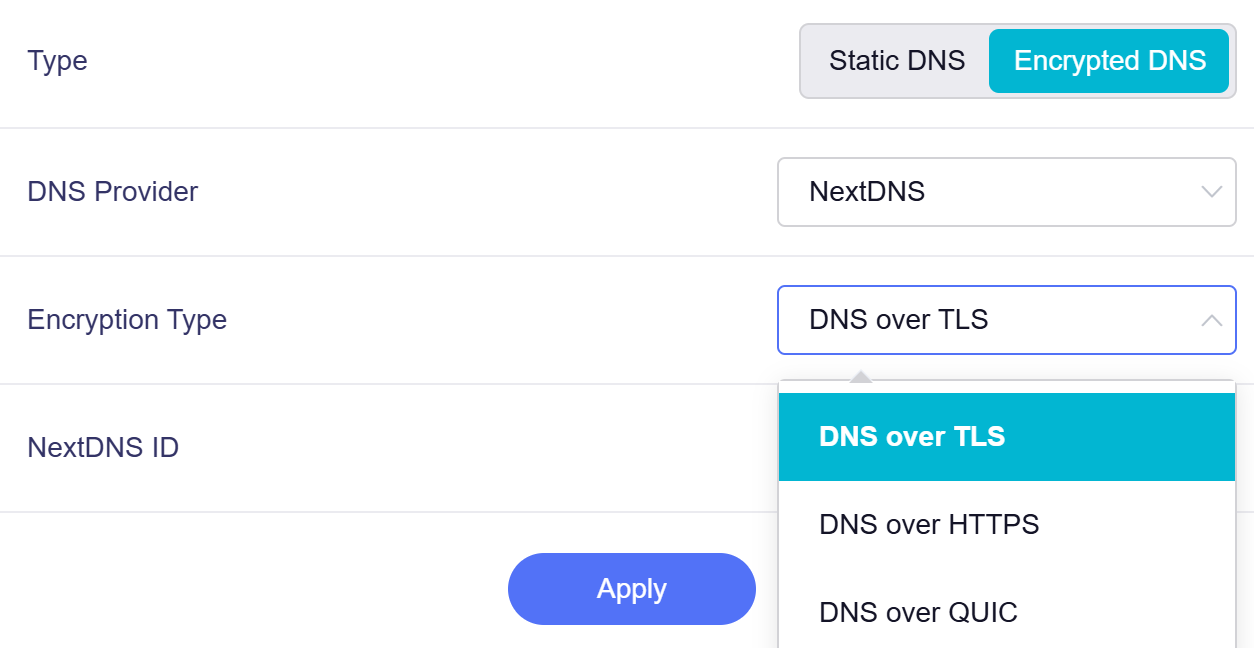
Om du väljer en viss DNS-leverantör, till exempel NextDNS, väljer du DNS over TLS (DoT), DNS over HTTPS (DoH) eller DNS over QUIC (DoQ). DNS over QUIC introducerades i firmware v4.9 och är endast tillgängligt med Control D, NextDNS eller AdGuard DNS.
-
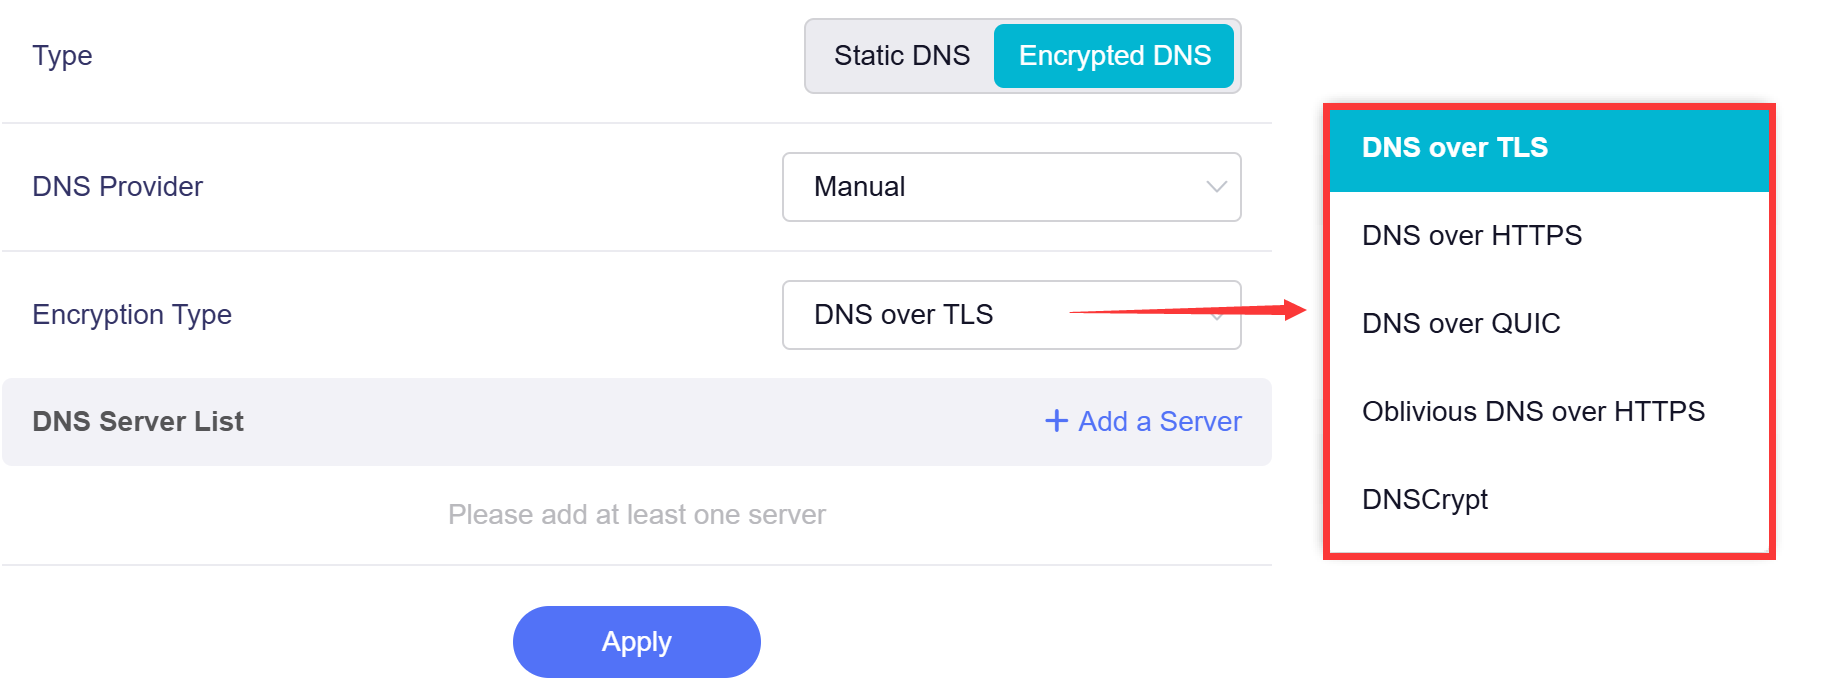
Om du väljer Manual som DNS-leverantör väljer du DNS over TLS (DoT), DNS over HTTPS (DoH), DNS over QUIC (DoQ), Oblivious DNS over HTTPS eller DNSCrypt.
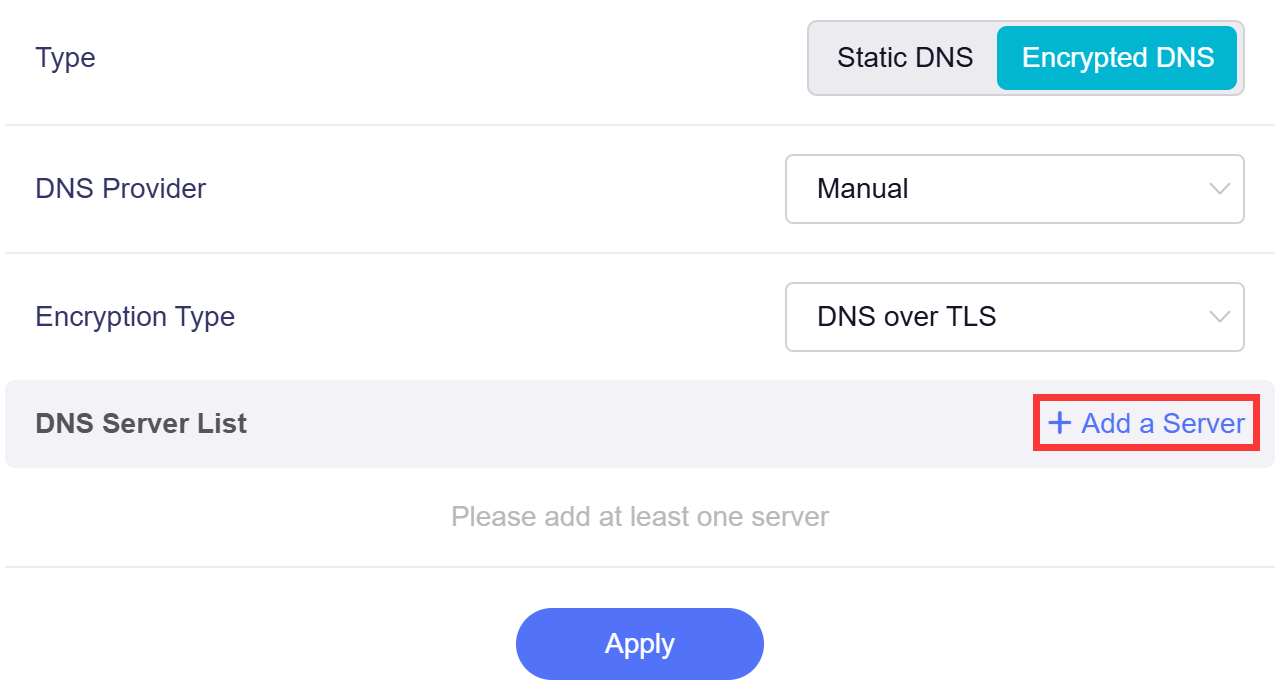
Klicka sedan på Add a Server och lägg till minst en DNS-server. Du kan ange URL- eller stamp-formatet för krypterad DNS direkt. En lista över offentliga servrar finns på https://dnscrypt.info/public-servers.
Encryption Type Comparison
-
DNS over TLS (DoT)
Krypterar DNS-frågor via en särskild TLS-port. DNS-trafiken isoleras från vanlig webbtrafik och är lätt för nätoperatörer att identifiera.
-
DNS over HTTPS (DoH)
Överför DNS-data inuti vanlig HTTPS-trafik. DNS-förfrågningar blandas med webbtrafik för stark integritet och kringgår enkel trafikfiltrering.
-
DNS over QUIC (DoQ)
Kapslar in DNS över QUIC-protokollet. Det ger låg latens, snabb återanslutning och stabil prestanda på instabila nätverk.
-
Oblivious DNS over HTTPS (ODoH)
En förbättrad version av DoH som skiljer användarens IP från DNS-frågor och hindrar server- och nätverksleverantörer från att spåra surfaktiviteten.
-
DNSCrypt
Ett etablerat krypteringsprotokoll för DNS som autentiserar och krypterar DNS-trafik med fokus på manipuleringsskydd och kompatibilitet med äldre nätverksmiljöer.
DNS Options
Klicka på Options uppe till höger för att konfigurera avancerade DNS-inställningar.
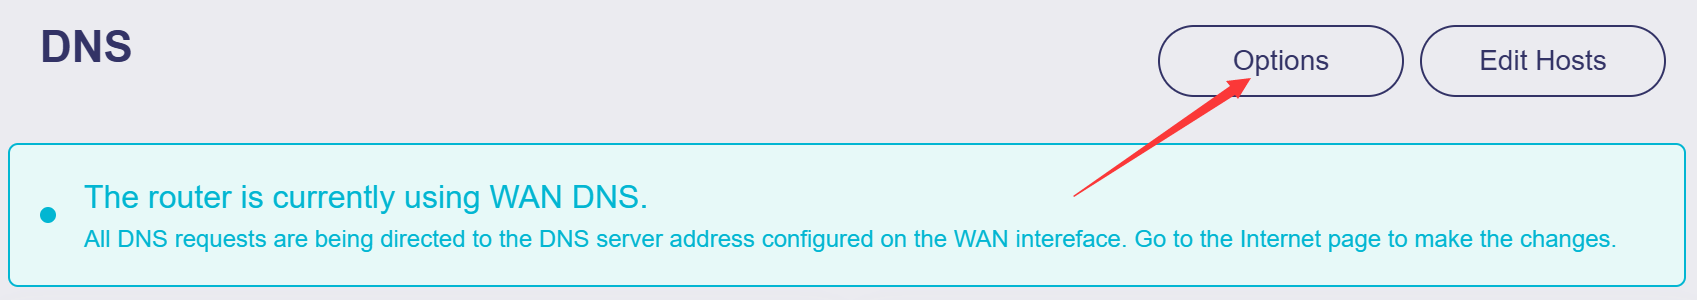
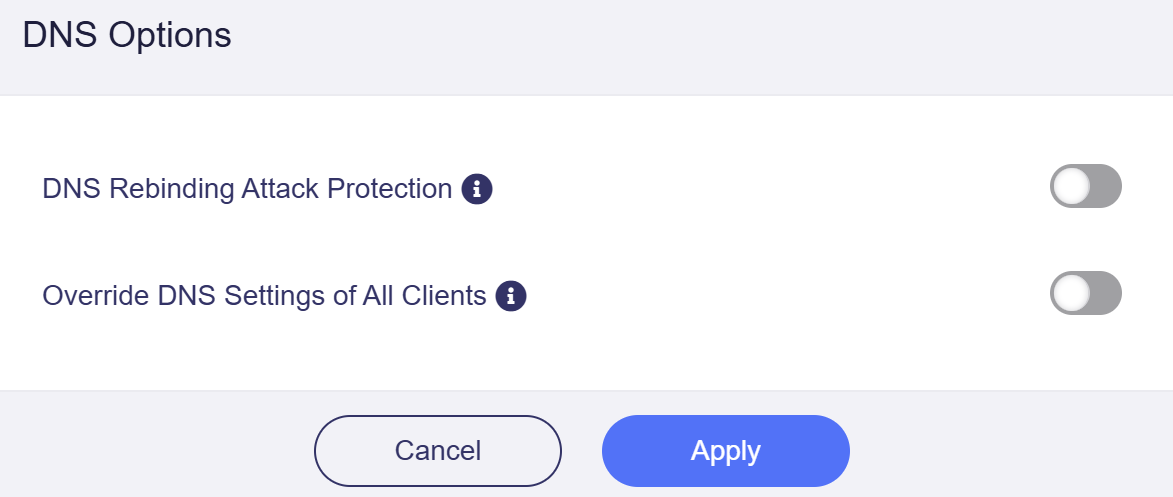
Aktivera eller inaktivera alternativen efter behov.
-
DNS Rebinding Attack Protection: Alternativet kan göra att privata DNS-uppslagningar misslyckas. Inaktivera det om nätverket har en captive portal.
-
Override DNS Settings of All Clients: När alternativet är aktiverat åsidosätter routern okrypterade DNS-inställningar för alla klienter.
Edit Hosts
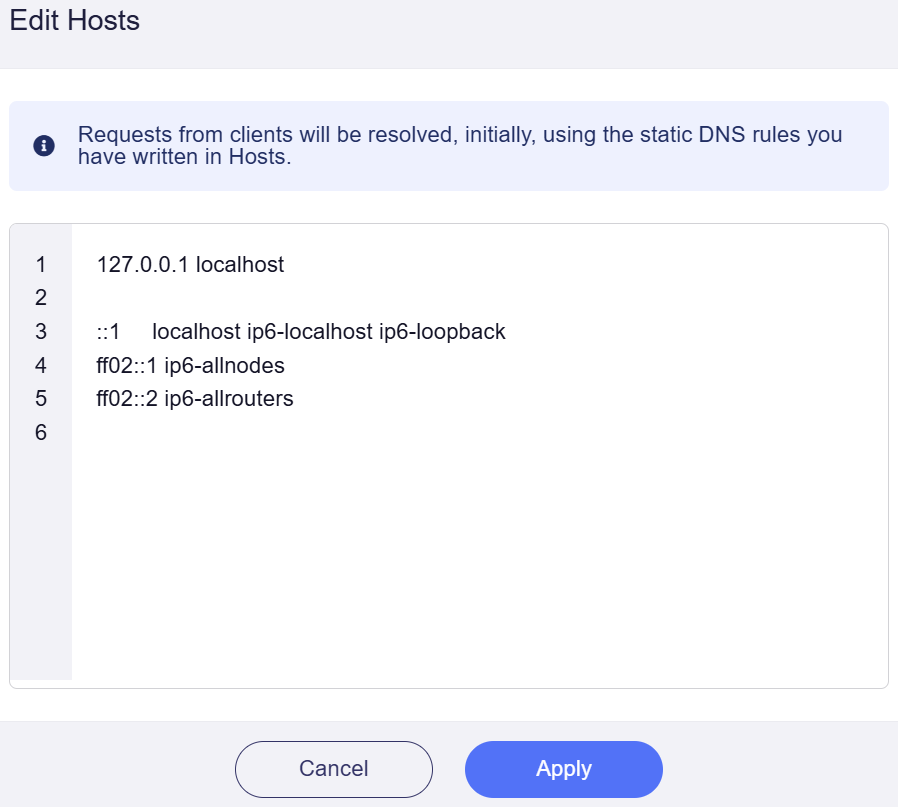
Klicka på Edit Hosts uppe till höger för att anpassa statiska värdregler.
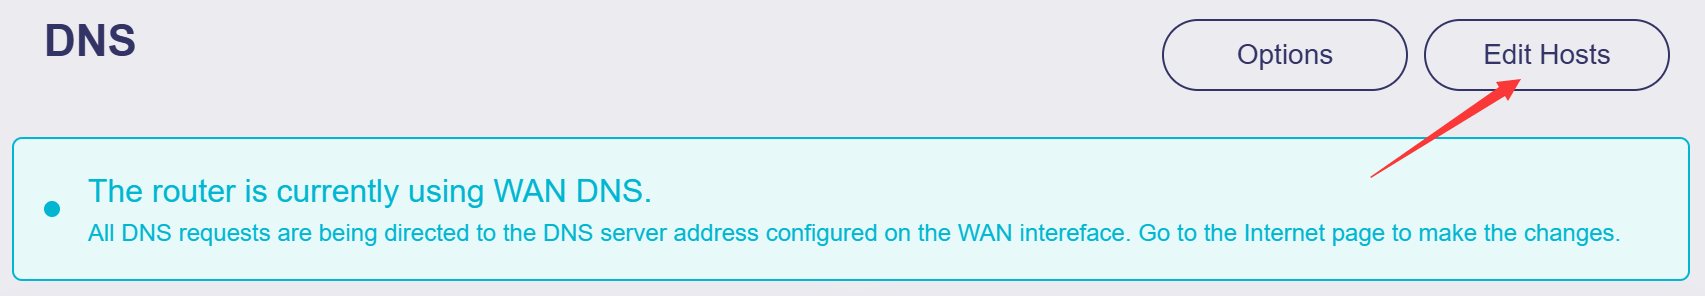
Routern prioriterar värdreglerna när den löser förfrågningar från anslutna klienter.
Har du fortfarande frågor? Besök vårt communityforum eller kontakta oss.