ポートフォワーディング
注意: このガイドはファームウェア v4.6 以降を対象としています。それ以前のバージョンについては、ファイアウォール を参照してください。
Web 管理パネルの左側で、NETWORK -> Port Forwarding、または(ファームウェア v4.9 以降では) SECURITY -> Port Forwarding に移動します。
このページでは、DMZ や Port Forwarding を含むファイアウォールルールを設定できます。
DMZ
DMZ を使うと、1 台のコンピューターをインターネットに公開でき、すべての受信パケットがそのコンピューターにリダイレクトされます。
Enable DMZ をオンにし、すべての受信パケットを受け取るホストデバイスの内部 IP アドレスを選択します。
DMZ の優先度を設定できます。DMZ の優先度がポートフォワーディングルールより高い場合、すべてのポートフォワーディングルールは無効になります。それ以外の場合は、アクセスされたポートに対応するポートフォワーディングルールがないときのみ、リクエストが DMZ ホストデバイスへ転送されます。

ポートフォワーディング
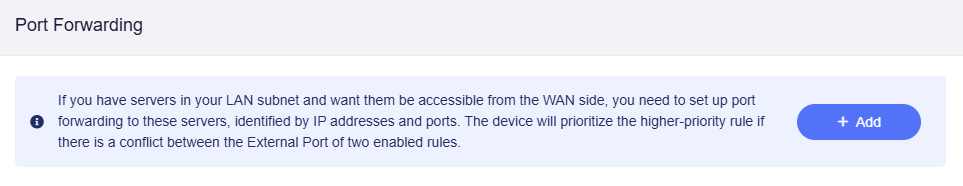
ポートフォワーディングを使うと、リモートコンピューターから LAN 内のルーターのファイアウォール背後にあるローカルコンピューターやサーバー(Web サーバー、FTP サーバーなど)へ接続できます。
ポートフォワーディングを設定するには、Port Forwarding セクションで Add をクリックします。
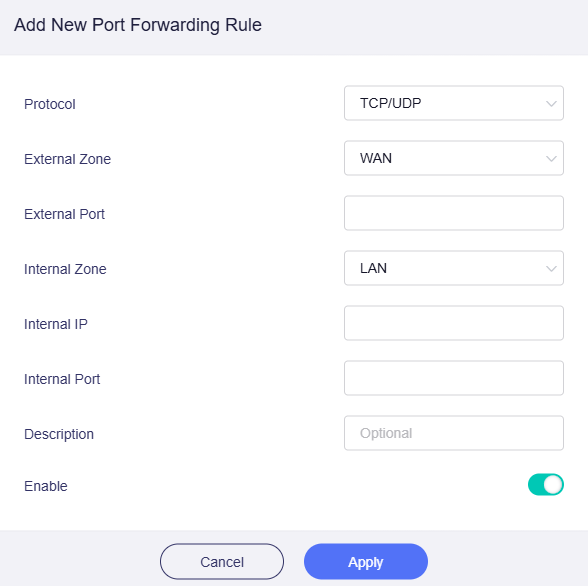
ポップアップウィンドウで新しいポートフォワーディングルールを追加し、Apply をクリックします。
-
Protocol: このルールに対して
TCP、UDP、またはTCP and UDPを選択します。 -
External Zone: 外部ゾーンの選択肢は
WAN、WireGuard Client、WireGuard Server、OpenVPN Client、OpenVPN Server、LAN、Guestです。 -
External Port: 外部ポート番号です。特定のポート番号を入力できます。ポート範囲は 1 から 65535 です。単一ポートを指定することも、先頭と末尾のポート番号を
-でつないでポート範囲を指定することもできます(例:501-510)。 -
Internal Zone: 内部ゾーンの選択肢は
LAN、Guest、WireGuard Client、WireGuard Server、OpenVPN Client、OpenVPN Server、WANです。 -
Internal IP: リモートアクセスする対象デバイスにルーターが割り当てた IP アドレスです。
-
Internal Port: デバイスの内部ポート番号です。特定のポート番号を入力できます。External Port で単一ポートを設定した場合は、ここでもその単一ポートを設定してください。External Port でポート範囲を設定した場合は、ここでも対応するポート範囲を設定してください。External Port と同じ場合は空欄のままにしてください。
-
Description: このルールのカスタム名または説明を設定します(任意)。
-
Enable: このルールを有効または無効にします。
ご不明な点がある場合は、コミュニティフォーラム または お問い合わせ をご利用ください。