Port Forwarding
Obs! Guiden gäller firmware v4.6 och senare. För tidigare versioner, se Firewall.
Öppna NETWORK -> Port Forwarding, eller SECURITY -> Port Forwarding i firmware v4.9 och senare.
På sidan konfigurerar du brandväggsregler för DMZ och portvidarebefordran.
DMZ
Med DMZ kan du exponera en dator mot internet så att alla inkommande paket omdirigeras till den.
Aktivera Enable DMZ och välj den interna IP-adressen som ska ta emot alla inkommande paket.
Du kan ange DMZ-prioritet. Om den är högre än portvidarebefordringsreglerna ogiltigförklaras reglerna. Annars används DMZ Host endast när porten saknar motsvarande regel.

Port Forwarding
Port Forwarding lets remote computers connect to a local computer or server behind the router's firewall in the LAN (such as web servers, FTP servers, etc).
Klicka på Add i avsnittet Port Forwarding.
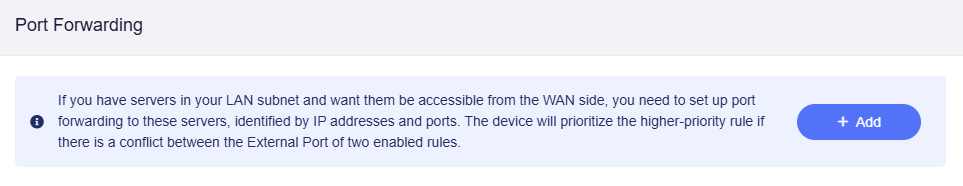
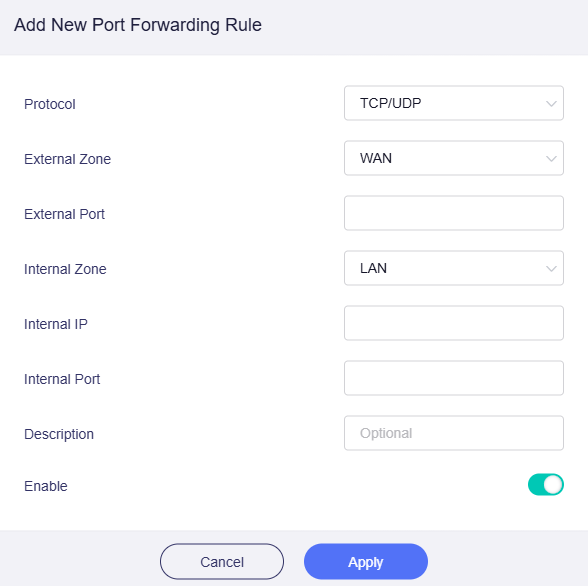
Lägg till en regel i popup-fönstret och klicka på Apply.
-
Protocol: Choose
TCP,UDP, or bothTCP and UDPfor this rule. -
External Zone: Välj
WAN,WireGuard Client,WireGuard Server,OpenVPN Client,OpenVPN Server,LANellerGuest. -
External Port: Ange en port från 1 till 65535 eller ett intervall med bindestreck, till exempel 501-510.
-
Internal Zone: Välj
LAN,Guest,WireGuard Client,WireGuard Server,OpenVPN Client,OpenVPN ServerellerWAN. -
Internal IP: IP-adressen som routern tilldelar enheten som ska fjärranslutas.
-
Internal Port: Enhetens interna port eller motsvarande intervall. Lämna tomt om det är samma som External Port.
-
Description: Set a custom name or add a description for this rule (optional).
-
Enable: Toggle to enable or disable this rule.
Har du fortfarande frågor? Besök vårt communityforum eller kontakta oss.