Använda VPN Cascading på GL.iNet-routrar
Introduktion
VPN Cascading kallas ofta "Double VPN", men funktionen kan skilja sig något på GL.iNet-routrar. Grundprincipen visas nedan.
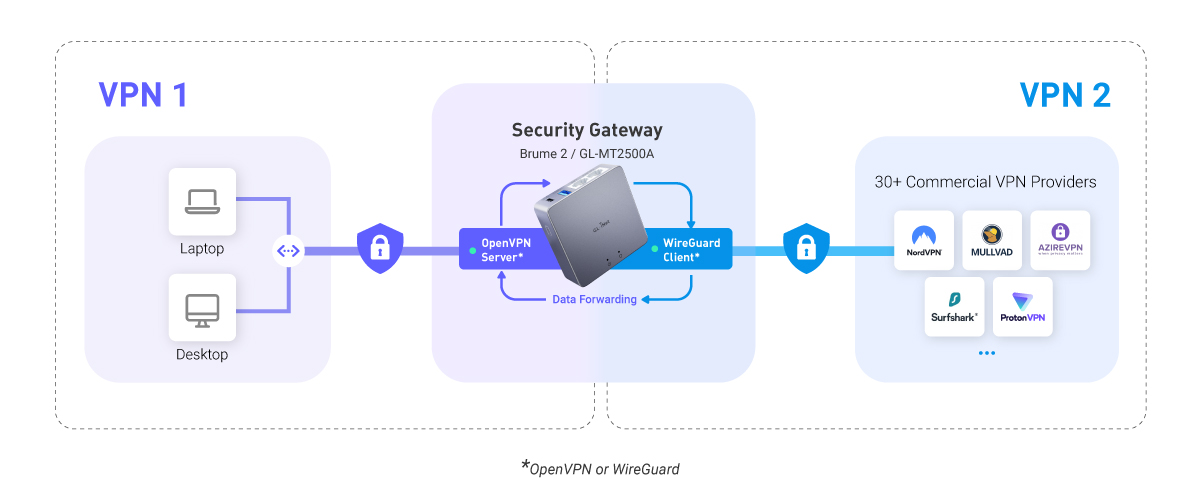
VPN 1 (routern som VPN-server): När routern fungerar som VPN-server kommer klienter som är anslutna till servern som standard åt internet via routerns internetleverantörsnätverk.
VPN 2 (routern som VPN-klient): Routern fungerar även som VPN-klient och ansluter till en VPN-tjänst från tredje part.
VPN Cascading: Routern vidarebefordrar trafiken från VPN 1-tunneln till VPN 2-tunneln. Enheter som är anslutna till routern via VPN 1 kommer då åt internet via VPN-tjänsten från tredje part (VPN 2) i stället för routerns internetleverantörsnätverk.
Aktivera VPN Cascading
För firmware v4.7 och tidigare
- Konfigurera först routern som VPN-server. WireGuard rekommenderas för högre hastighet. Följ den här länken.
- Exportera en konfigurationsfil från routern och ladda upp den till en klientenhet som ska ansluta till routern via VPN.
- Konfigurera routern som VPN-klient och anslut den till en VPN-tjänst från tredje part. WireGuard rekommenderas för högre hastighet. Följ den här länken.
-
När anslutningen har upprättats visas sidan VPN Dashboard enligt nedan. Routern har då konfigurerats som VPN-server och VPN-klient samtidigt.
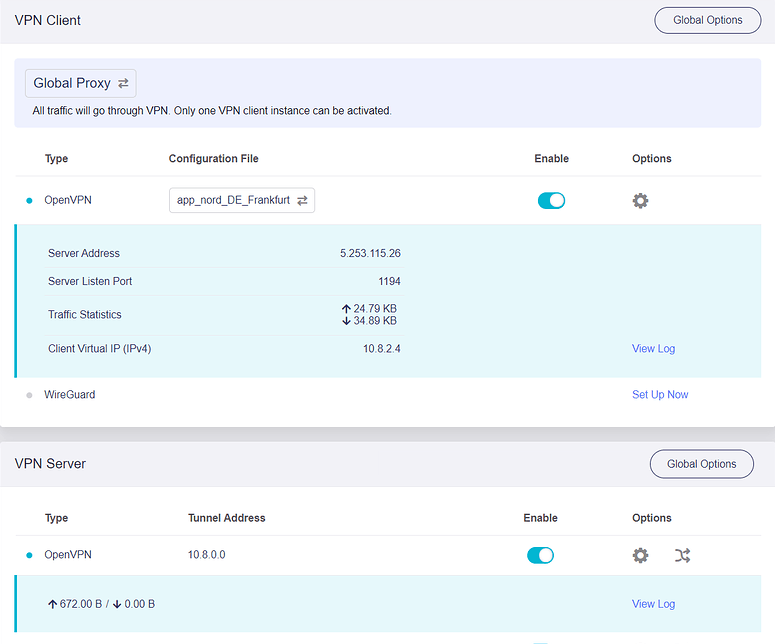
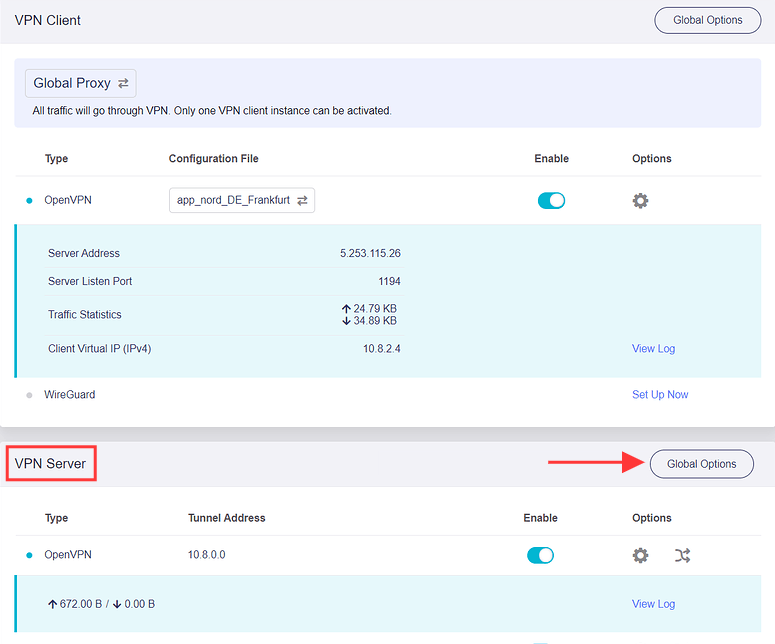
Gå till avsnittet VPN Server på samma sida och klicka på Global Options.
Aktivera VPN Cascading och klicka på Apply.

-
VPN Cascading är aktiverat. Enheter som är anslutna till routern via VPN kommer åt internet genom VPN-tjänsten från tredje part i stället för routerns internetleverantörsnätverk.
För firmware v4.8 och senare
- Konfigurera först routern som VPN-server. WireGuard rekommenderas för högre hastighet. Följ den här länken.
- Exportera en konfigurationsfil från routern och ladda upp den till en klientenhet som ska ansluta till routern via VPN.
- Konfigurera routern som VPN-klient och anslut den till en VPN-tjänst från tredje part. WireGuard rekommenderas för högre hastighet. Följ den här länken.
-
Gå till VPN Dashboard i webbadministrationspanelen. Följ instruktionerna för ditt VPN-läge nedan.
Global Mode
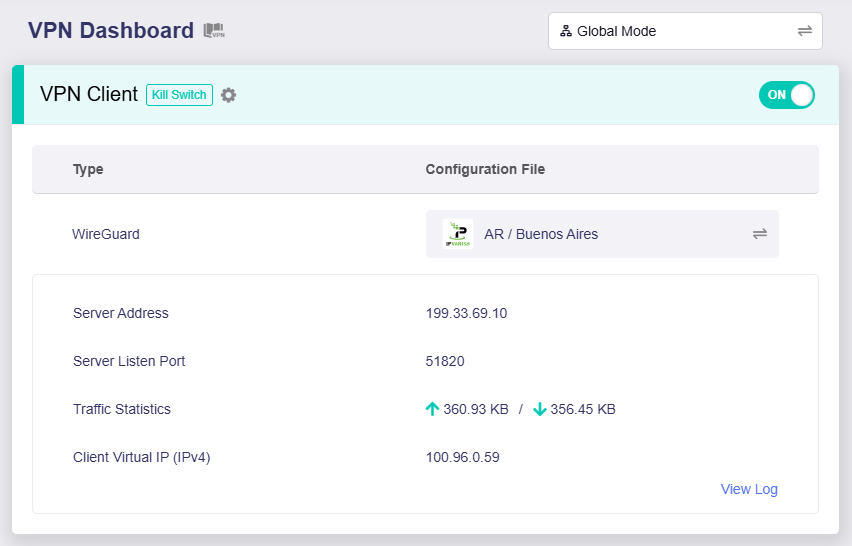
Om VPN-läget är Global Mode aktiveras VPN Cascading automatiskt när VPN-klienten aktiveras enligt nedan.
Enheter som är anslutna till routern via VPN kommer åt internet genom VPN-tjänsten från tredje part i stället för routerns internetleverantörsnätverk.
Policy Mode
Om VPN-läget är Policy Mode måste du konfigurera VPN-tunnelregeln.
Klicka på den nedtonade rutan till vänster.
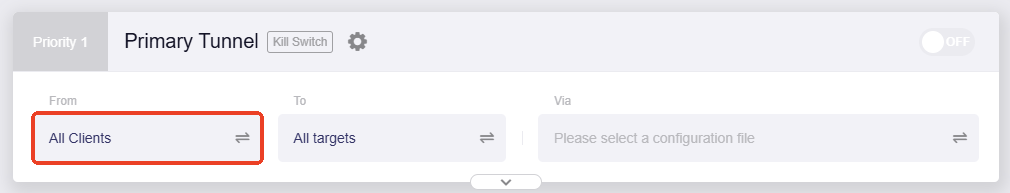
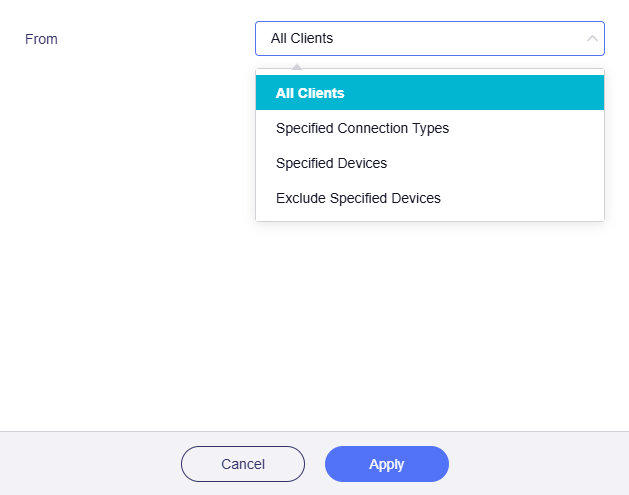
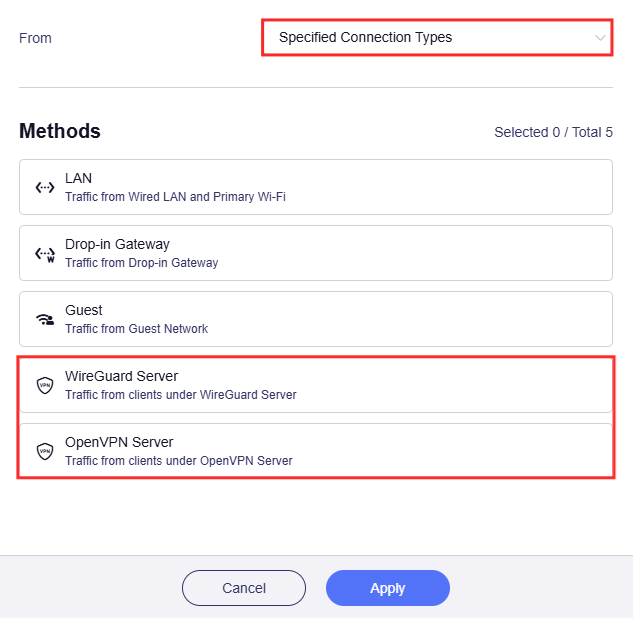
Välj trafikkällan som regeln ska gälla för. Aktivera VPN Cascading genom att välja All Clients eller Specified Connection Types och sedan WireGuard/OpenVPN Server.
-
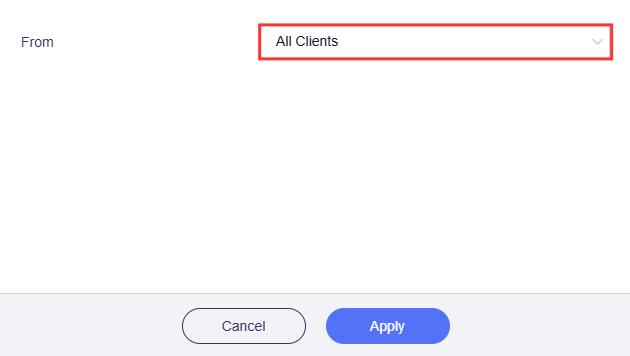
All Clients: Omfattar alla LAN-enheter, enheter från Drop-in Gateway, enheter i gästnätverket och enheter som är anslutna till routern via VPN.
Om trafiken från alla enheter ska följa samma tunnelregel väljer du All Clients och klickar på Apply.
-
Specified Connection Types: Låter dig ange att enheter som ansluter till routern med en viss metod, till exempel via VPN, ska följa tunnelregeln.
Om routerns VPN-klienter ska följa en annan regel än övriga enheter väljer du WireGuard/OpenVPN Server och klickar på Apply.
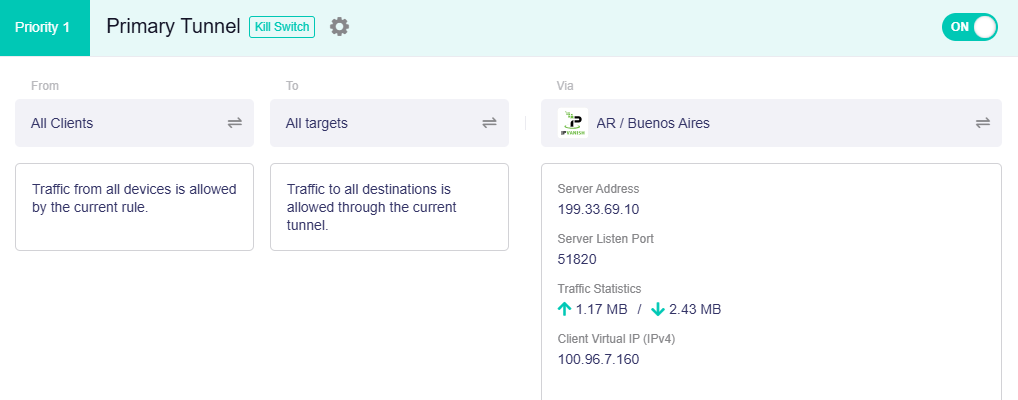
Detta är ett exempel på VPN-tunnelregler i Policy Mode.
-
-
VPN Cascading är aktiverat. Enheter som är anslutna till routern via VPN kommer åt internet genom VPN-tjänsten från tredje part i stället för routerns internetleverantörsnätverk.
-
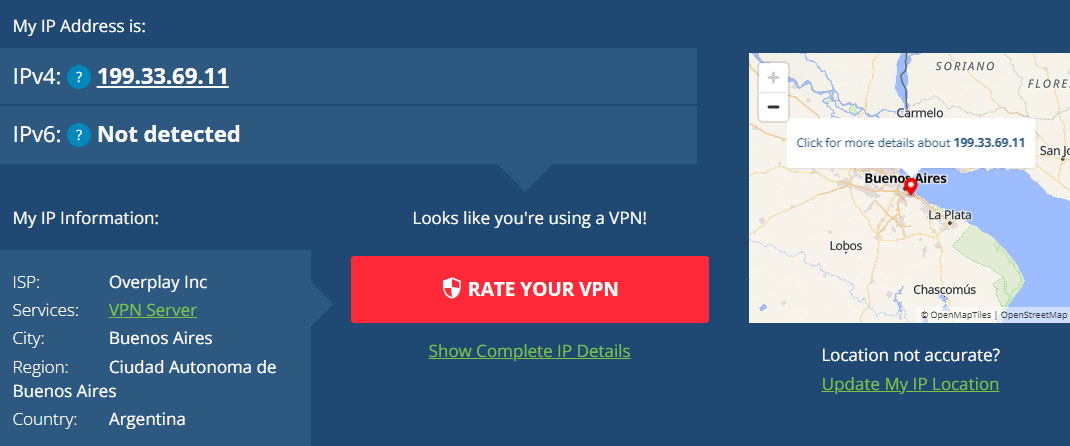
Anslutningstest: Öppna en webbläsare på en bärbar dator som är ansluten till routern via VPN och besök What Is My IP för att kontrollera den offentliga IP-adressen.
Om den bärbara datorns IP-adress visas i regionen för VPN-servern från tredje part (Buenos Aires i den här guiden) fungerar VPN Cascading.
Har du fortfarande frågor? Besök vårt communityforum eller kontakta oss.