DNS
Obs! Innehållet på sidan bygger på firmware v4.10 och tidigare.
Om enheten kör en annan firmwareversion använder du väljaren nedan för att byta till motsvarande guide.
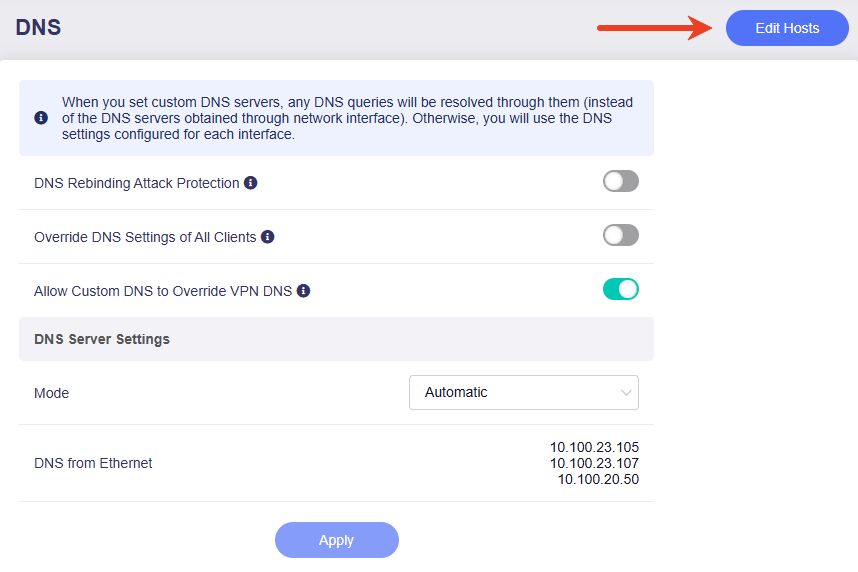
Öppna NETWORK -> DNS på vänster sida i webbadministrationspanelen.
Routerns DNS-inställningar styr hur domännamn översätts till IP-adresser. På sidan kan du använda DNS-servrar som automatiskt hämtas från uppströms enheter eller ange egna och konfigurera DNS-prioriteter.
Om du anger egna DNS-servrar löses DNS-frågor via dessa i stället för servrarna som hämtas via enskilda nätverksgränssnitt. Annars används DNS-inställningarna för respektive gränssnitt.

-
DNS Rebinding Attack Protection: Alternativet kan göra att privata DNS-uppslagningar misslyckas. Inaktivera det om nätverket har en captive portal.
-
Override DNS Settings for All Clients: Routern åsidosätter okrypterade DNS-inställningar för alla klienter när alternativet är aktiverat.
-
Allow Custom DNS to Override VPN DNS: När alternativet är aktiverat och egen DNS har angetts används denna för paket genom VPN-tunneln i stället för VPN-anslutningarnas DNS-inställningar.
DNS Server Settings
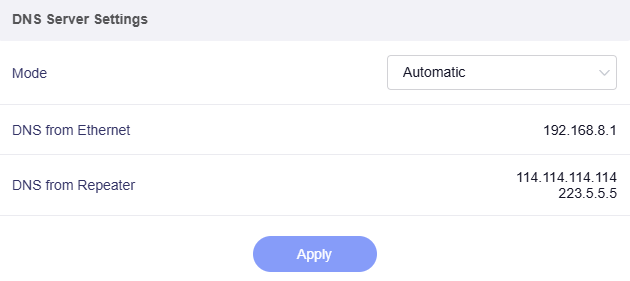
There are four modes: Automatic, Encrypted DNS, Manual DNS, and DNS Proxy.
Automatic
I detta läge använder routern automatiskt DNS-servern från den uppströms enheten, till exempel internetleverantörens modem eller den primära routern, eller DNS-inställningarna för respektive nätverksgränssnitt.
Encrypted DNS
Följ anvisningarna nedan för din firmwareversion.
För firmware v4.8 och tidigare
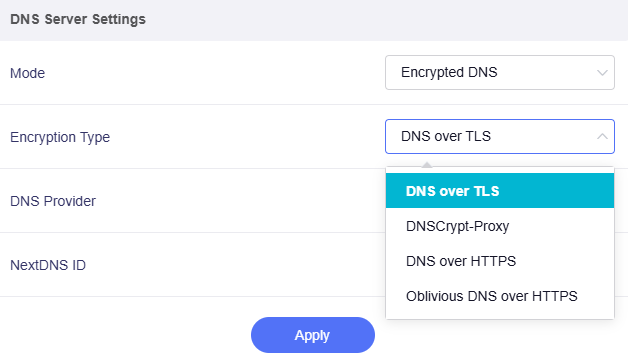
Four encryption types are available: DNS over TLS, DNSCrypt-Proxy, DNS over HTTPS, and Oblivious DNS over HTTPS.
Välj först Encryption Type. Övriga alternativ ändras efter ditt val.
-
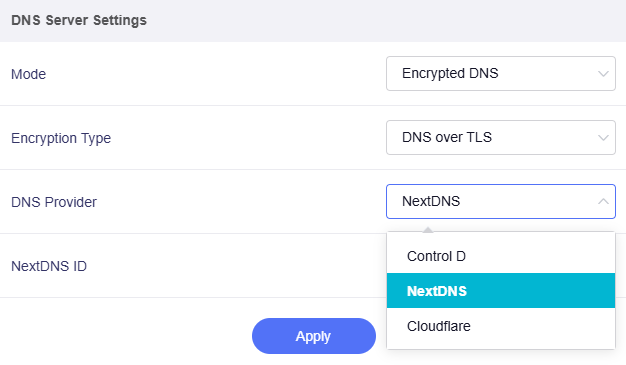
För DNS over TLS (DoT) väljer du Control D, NextDNS eller Cloudflare som DNS-leverantör.
-
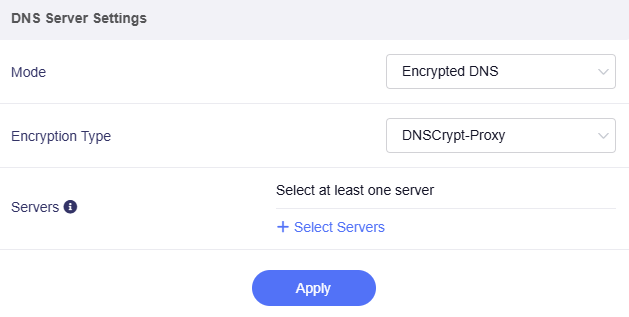
För de övriga tre (DNSCrypt-Proxy, DNS over HTTPS och Oblivious DNS over HTTPS) väljer du minst en DNS-server från lagringsplatsen.
For Firmware v4.9 to v4.10
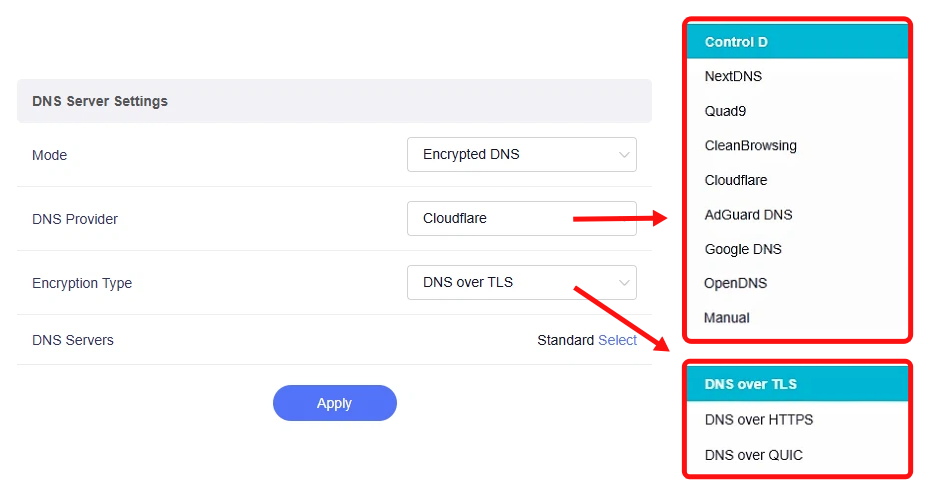
Utöver Control D, NextDNS och Cloudflare finns fler DNS-leverantörer för Encrypted DNS, däribland Quad9, CleanBrowsing, AdGuard DNS, Google DNS och OpenDNS. Du kan även ange en krypterad DNS-server manuellt.
Välj först DNS Provider. Övriga alternativ ändras efter ditt val.
-
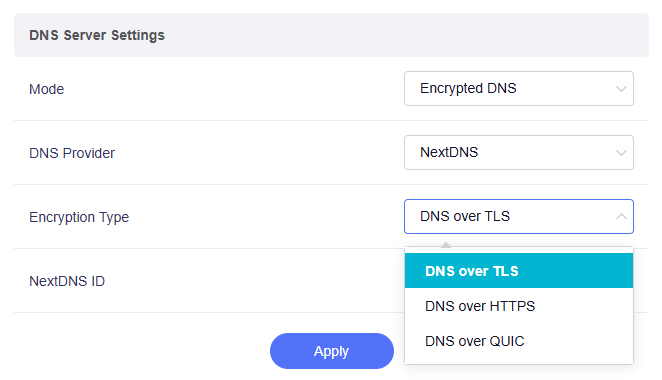
Om du väljer en viss DNS-leverantör, till exempel NextDNS, väljer du krypteringstypen DNS over TLS (DoT), DNS over HTTPS (DoH) eller DNS over QUIC (DoQ). DNS over QUIC introducerades i firmware v4.9 och är endast tillgängligt med Control D, NextDNS eller AdGuard DNS.
-
Om du väljer Manual som DNS-leverantör väljer du DNS over TLS (DoT), DNS over HTTPS (DoH), DNS over QUIC (DoQ), Oblivious DNS over HTTPS eller DNSCrypt.
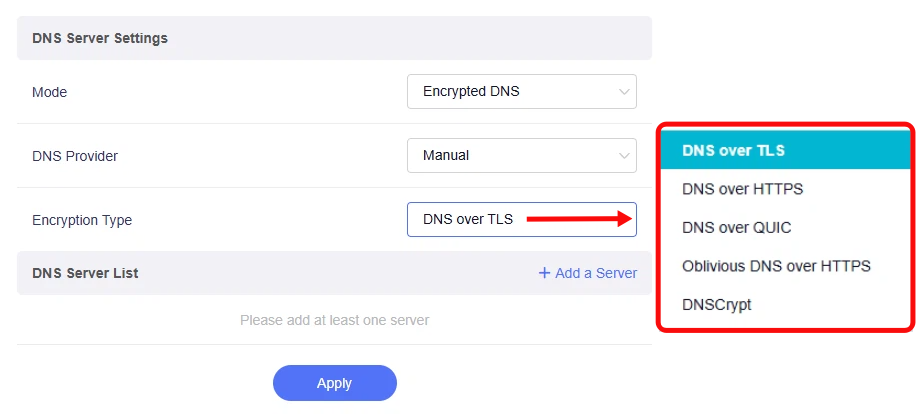
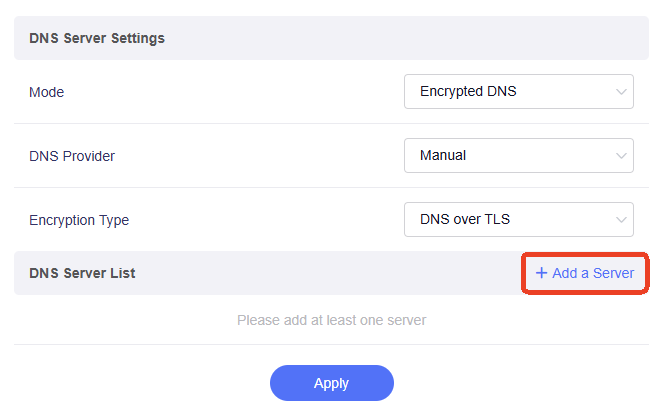
Klicka sedan på Add a Server och lägg till minst en DNS-server. Du kan ange URL- eller stamp-formatet för krypterad DNS direkt. En lista över offentliga servrar finns på https://dnscrypt.info/public-servers.
Encryption Type Comparison
-
DNS over TLS (DoT)
Krypterar DNS-frågor via en särskild TLS-port. DNS-trafiken isoleras från vanlig webbtrafik och är lätt för nätoperatörer att identifiera.
-
DNS over HTTPS (DoH)
Överför DNS-data inuti vanlig HTTPS-trafik. DNS-förfrågningar blandas med webbtrafik för stark integritet och kringgår enkel trafikfiltrering.
-
DNS over QUIC (DoQ)
Encapsulates DNS over QUIC protocol. It features low latency, fast reconnection and stable performance on unstable networks.
-
Oblivious DNS over HTTPS (ODoH)
En förbättrad version av DoH. Användarens IP skiljs från DNS-frågorna, vilket hindrar server- och nätverksleverantörer från att spåra surfaktiviteten.
-
DNSCrypt
Ett etablerat krypteringsprotokoll för DNS som autentiserar och krypterar DNS-trafik med fokus på manipuleringsskydd och kompatibilitet med äldre nätverksmiljöer.
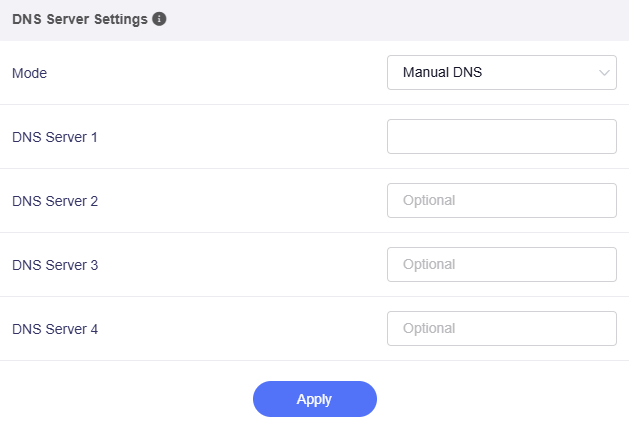
Manual DNS
I detta läge kan du anpassa routerns DNS-server. Välj minst en DNS Server i listrutan.
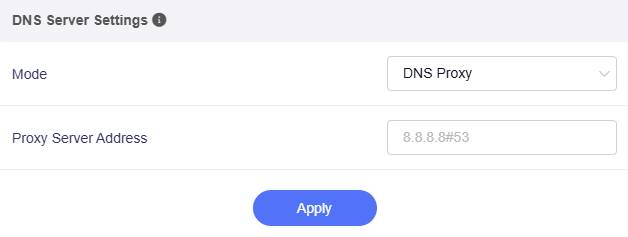
DNS Proxy
I detta läge dirigerar routern alla DNS-frågor från LAN till den angivna proxyserveradressen, till exempel 8.8.8.8#53. Det kan vara användbart om en annan DNS-server eller Pi-hole körs i nätverket.
Edit Hosts
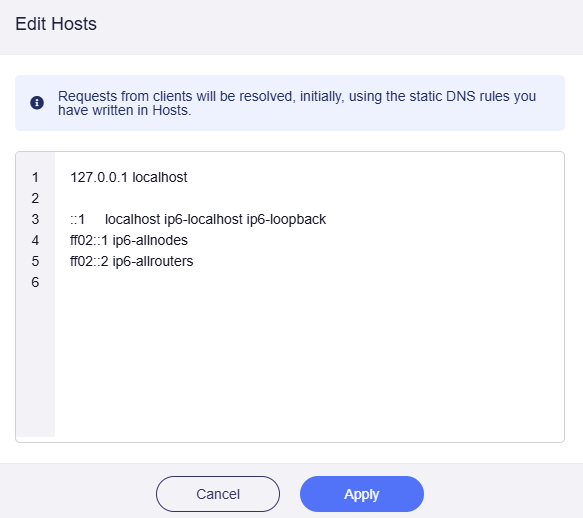
Klicka på Edit Hosts uppe till höger för att anpassa statiska värdregler.
Routern prioriterar värdreglerna när den löser förfrågningar från anslutna klienter.
Har du fortfarande frågor? Besök vårt communityforum eller kontakta oss.