Reservera en fast IP-adress för en OpenVPN-klient i en egen OpenVPN-anslutning
Den här guiden visar hur du reserverar en fast IP-adress för OpenVPN-klienten som ansluter till servern. Konfigurera först en GL.iNet-router som OpenVPN-server innan du följer stegen nedan.
-
Logga in på OpenVPN-serverns webbadministrationspanel och gå till VPN -> OpenVPN Server i det vänstra sidofältet.
Anteckna IPv4 subnet (till exempel 10.8.0.0/24 i följande bild) på fliken Configuration och ändra Authentication Mode till Username and Password Only.
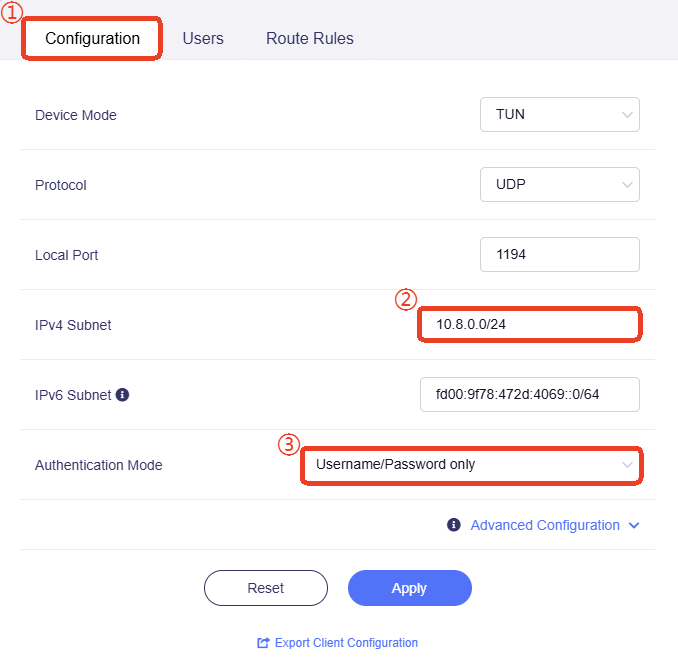
-
Öppna fliken Users och skapa ett användarnamn och lösenord enligt nedan.
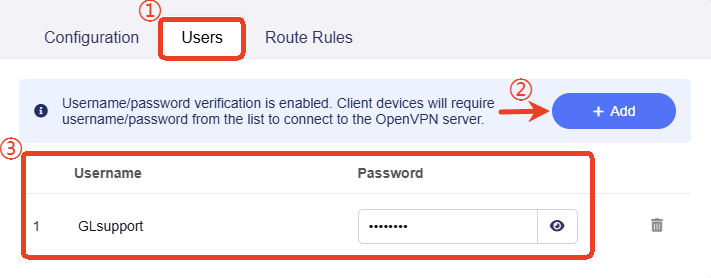
-
Logga in på routern via SSH och kör följande kommando för att öppna OpenVPN-serverns konfigurationsskript:
vi /lib/netifd/proto/openserver.shKontrollera i filen om raden "client-config-dir /etc/openvpn/ccd" finns i skriptet.
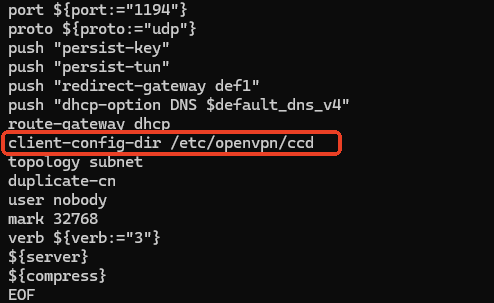
Lägg till den manuellt om den saknas. Spara och stäng sedan filen.
-
Gå till
/etc/openvpn/och lägg till en ccd-mapp medmkdir ccd.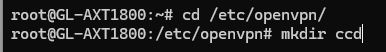
-
Gå till
/etc/openvpn/ccd, lägg till filen "GLsupport", skrivifconfig-push 10.8.0.10 255.255.255.0och spara och stäng filen.Verifiera innehållet med
cat GLsupport.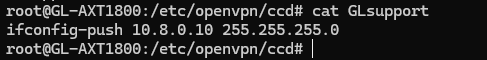
-
När du ansluter till OpenVPN-servern med GLsupport tilldelas användaren GLsupport den fasta IP-adressen 10.8.0.10.
-
"255.255.255.0" är nätmasken. Du kan ersätta den med OpenVPN-serverns nätmask.
Obs! Om du vill tilldela fasta IP-adresser till flera OpenVPN-klienter skapar du flera användarnamn och lösenord i steg 2. Upprepa sedan steg 5 och lägg till filer i CCD-mappen för respektive användare, till exempel user_1, user_2 och user_3, med kommandot "ifconfig-push" och motsvarande fasta IP-adress och nätmask.
Exempel:
ifconfig-push 10.8.0.20 255.255.255.0,ifconfig-push 10.8.0.30 255.255.255.0,ifconfig-push 10.8.0.40 255.255.255.0 -
-
Testa slutligen med OVPN-klienten och kontrollera att Client Virtual IP (IPv4) är den reserverade adressen.
Om OpenVPN-klienten är en GL.iNet-router kan du till exempel logga in på klientrouterns webbadministrationspanel och gå till VPN Dashboard för att verifiera Client Virtual IP (IPv4).
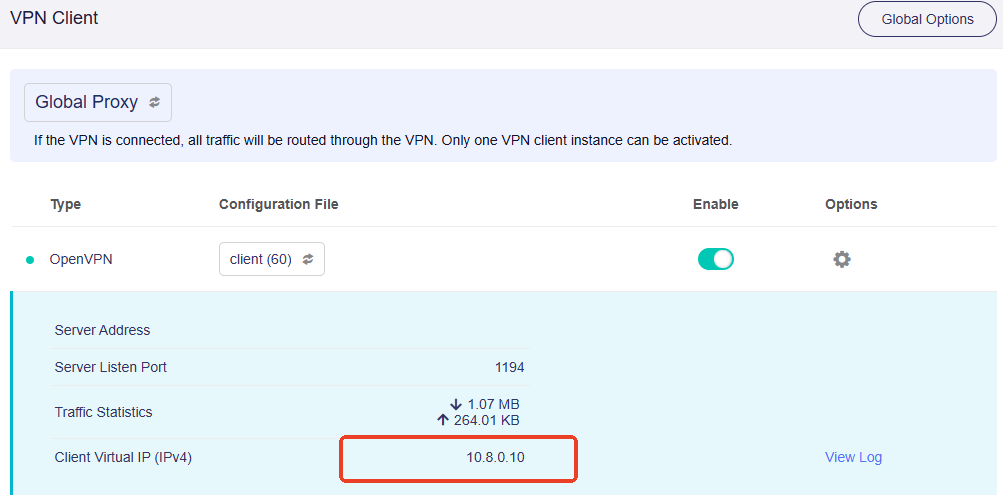 (VPN Dashboard i firmware v4.7 och tidigare)
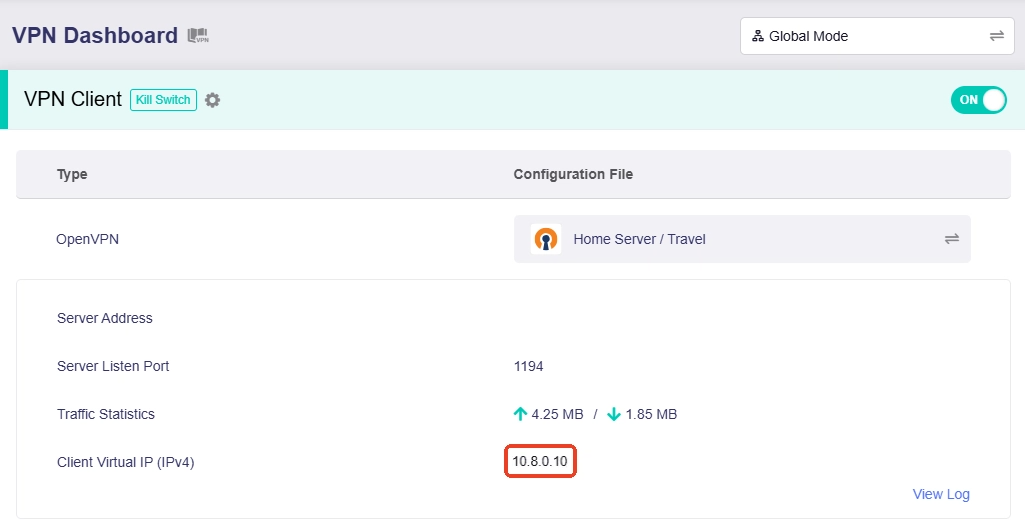 (VPN Dashboard i firmware v4.8)
Har du fortfarande frågor? Besök vårt communityforum eller kontakta oss.