Uppdatera OpenVPN-servercertifikat
Den här guiden beskriver hur du uppdaterar OpenVPN-servercertifikat på GL.iNet-routrar.
Obs! Processen kräver att Root CA-certifikatet uppdateras, vilket gör alla befintliga klientcertifikat (inbäddade i konfigurationsfiler) ogiltiga. Du måste exportera alla konfigurationsfiler på nytt för att OpenVPN-klienterna ska kunna återansluta till servern.
-
Logga in på routerns webbadministrationspanel och gå till VPN -> OpenVPN Server.
Stoppa tjänsten om OpenVPN-servern körs.
-
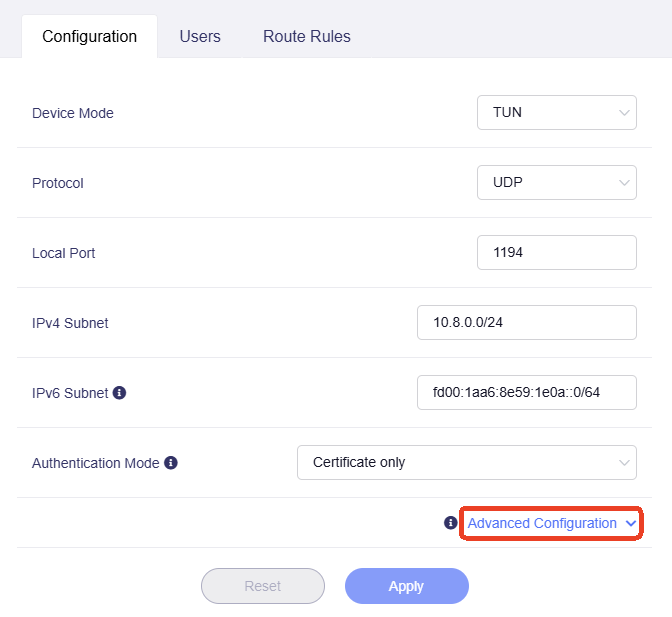
Klicka på Advanced Configuration på fliken Configuration för att visa inställningarna.
-
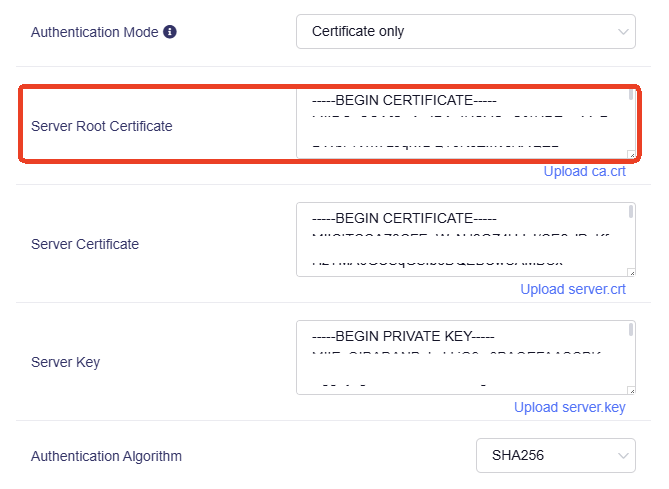
Leta reda på Server Root Certificate och radera allt innehåll i textrutan.
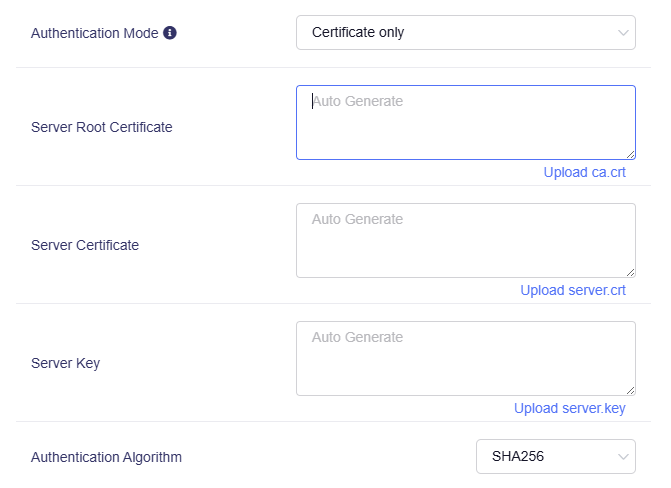
Det matchande Server Certificate och Server Key tas också bort automatiskt enligt nedan.
-
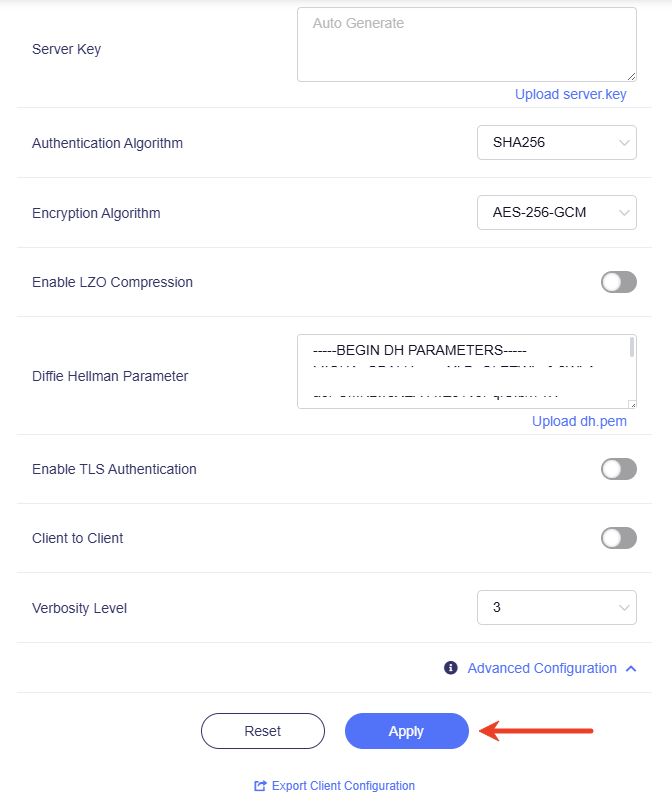
Lämna alla tre rutorna tomma och klicka på Apply längst ned. Nya certifikat genereras automatiskt och läggs in i rutorna.
-
OpenVPN-servercertifikaten har nu uppdaterats. Klicka på Export Client Configuration längst ned för att exportera nya konfigurationsfiler som enheterna kan använda för att ansluta.
Har du fortfarande frågor? Besök vårt communityforum eller kontakta oss.