Як оновити сертифікати сервера OpenVPN?
У цьому посібнику описано оновлення сертифікатів сервера OpenVPN на маршрутизаторах GL.iNet.
Примітка: Потрібно оновити кореневий сертифікат CA, після чого всі наявні сертифікати клієнтів, вбудовані у файли конфігурації, втратять чинність. Щоб клієнти OpenVPN могли знову підключатися до сервера, обов’язково повторно експортуйте всі файли конфігурації.
-
Увійдіть у вебпанель адміністрування маршрутизатора та перейдіть до VPN -> OpenVPN Server.
Якщо сервер OpenVPN працює, зупиніть службу.
-
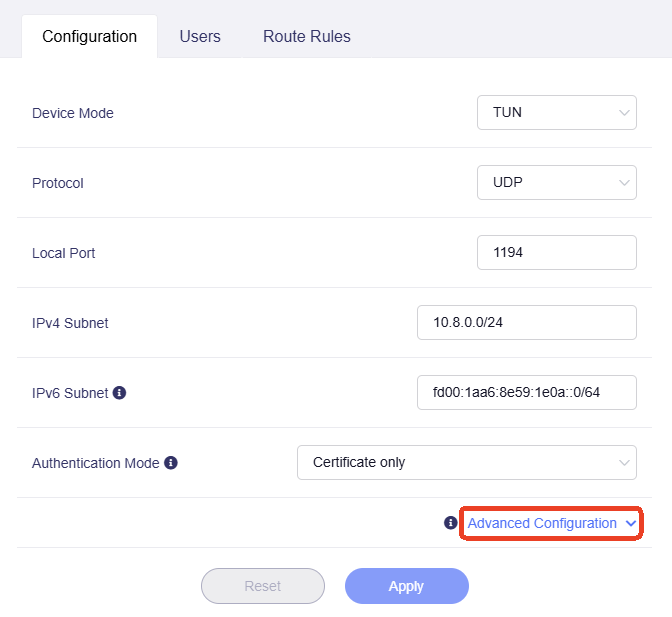
На вкладці Configuration натисніть Advanced Configuration, щоб розгорнути налаштування.
-
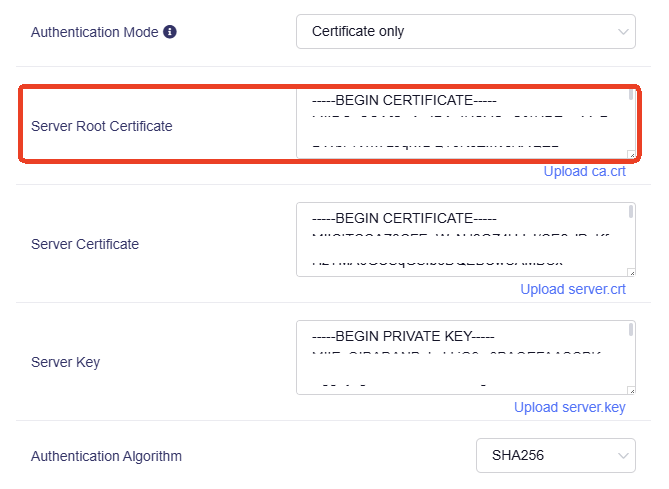
Знайдіть Server Root Certificate і видаліть увесь вміст текстового поля.
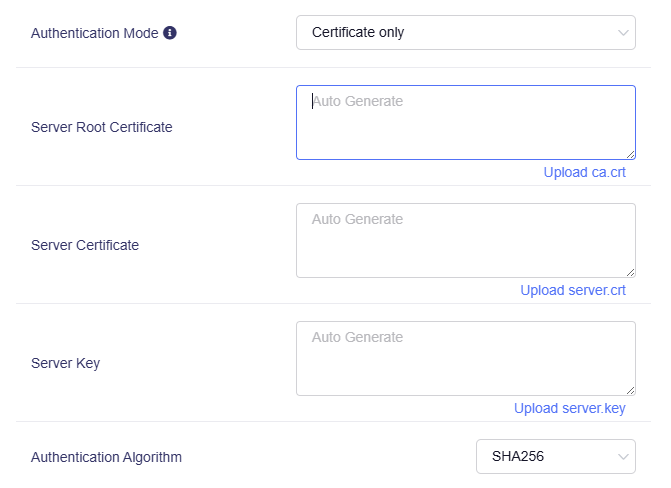
Відповідні Server Certificate і Server Key також буде видалено автоматично, як показано нижче.
-
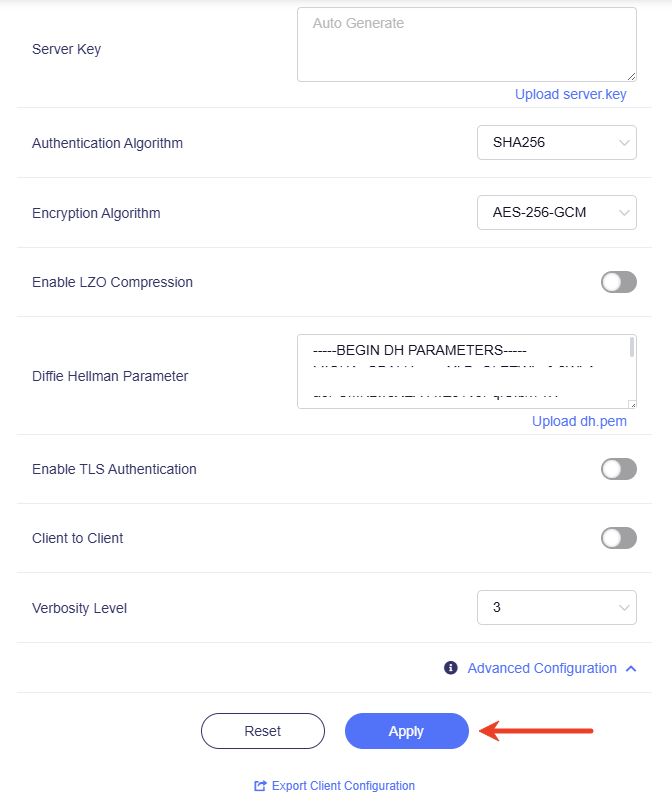
Залиште всі три поля порожніми та натисніть Apply внизу. Нові сертифікати буде автоматично створено та внесено в поля.
-
Сертифікати сервера OpenVPN оновлено. Натисніть Export Client Configuration внизу, щоб експортувати нові конфігурації для підключення пристроїв.
Маєте запитання? Відвідайте наш форум спільноти або зв’яжіться з нами.