DNS
Примітка: Ця сторінка описує прошивку v4.10 та раніші версії.
Якщо на пристрої встановлено іншу версію прошивки, скористайтеся перемикачем нижче, щоб відкрити відповідний посібник.
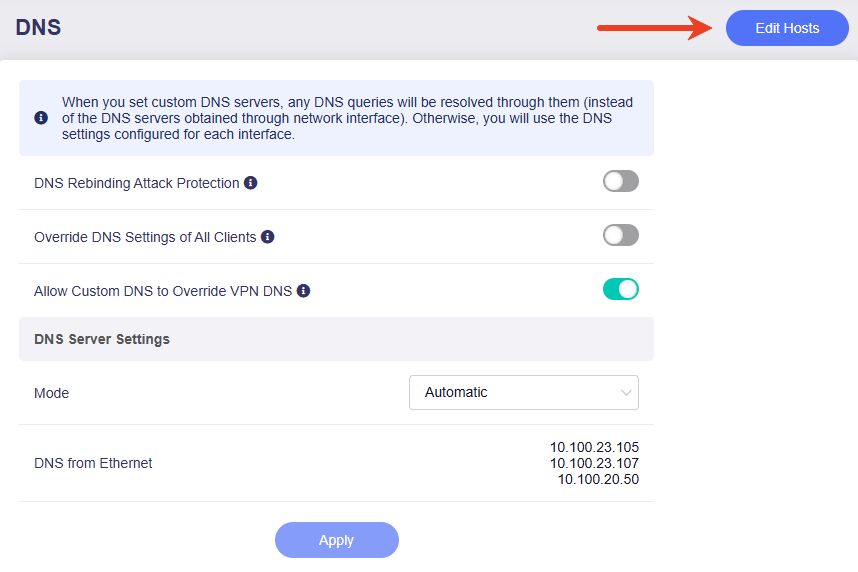
У меню ліворуч у вебпанелі адміністрування перейдіть до NETWORK -> DNS.
Налаштування DNS маршрутизатора визначають, як доменні імена перетворюються на IP-адреси. На цій сторінці можна використовувати DNS-сервери, автоматично отримані від пристроїв вищого рівня, або задати власні та налаштувати пріоритети DNS.
Якщо ви задасте власні DNS-сервери, усі DNS-запити оброблятимуться через них, а не через DNS-сервери, отримані окремими мережевими інтерфейсами. Інакше використовуватимуться налаштування DNS кожного інтерфейсу.

-
DNS Rebinding Attack Protection: Увімкнення цього параметра може спричинити збій DNS-пошуку в приватній мережі. Якщо мережа має портал авторизації, вимкніть цей параметр.
-
Override DNS Settings for All Clients: Якщо ввімкнено, маршрутизатор перевизначатиме налаштування незашифрованого DNS для всіх клієнтів.
-
Allow Custom DNS to Override VPN DNS: Якщо ввімкнено та задано власні DNS-сервери, для пакетів, що передаються через тунель VPN, використовуватимуться ці власні DNS-сервери замість налаштувань DNS з’єднання VPN.
Налаштування DNS-серверів
Доступні чотири режими: Automatic, Encrypted DNS, Manual DNS і DNS Proxy.
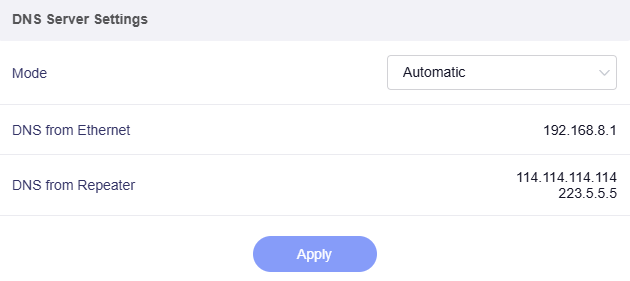
Автоматичний DNS
У цьому режимі маршрутизатор автоматично використовує DNS-сервер, наданий пристроєм вищого рівня (наприклад, модемом провайдера або основним маршрутизатором), чи налаштування DNS відповідного мережевого інтерфейсу.
Зашифрований DNS
Дотримуйтеся наведених нижче інструкцій для вашої версії прошивки.
Для прошивки v4.8 та раніших версій
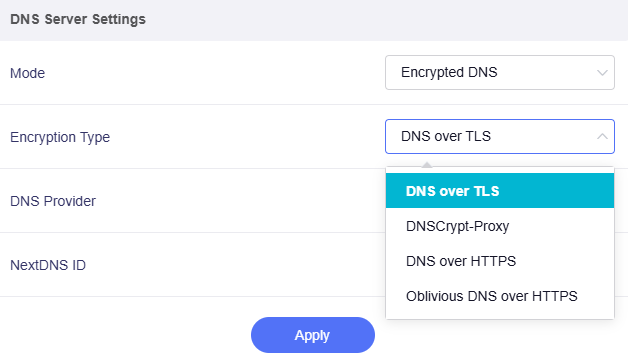
Доступні чотири типи шифрування: DNS over TLS, DNSCrypt-Proxy, DNS over HTTPS і Oblivious DNS over HTTPS.
Спочатку виберіть Encryption Type. Решта параметрів змінюватимуться залежно від вибору.
-
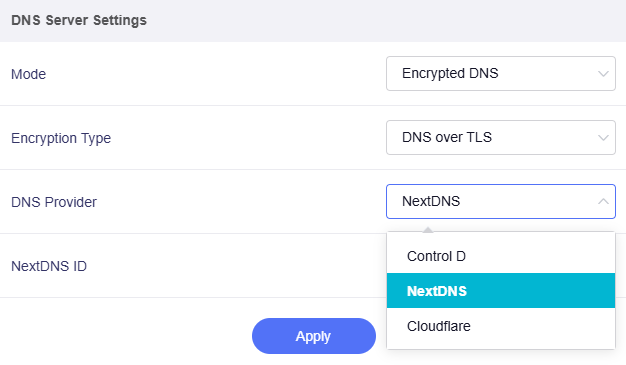
Для DNS over TLS (DoT) виберіть провайдера DNS: Control D, NextDNS або Cloudflare.
-
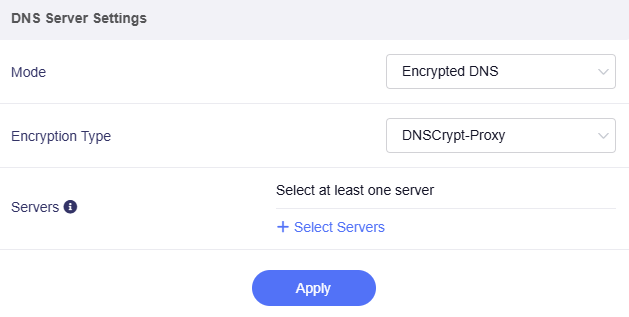
Для решти трьох типів (DNSCrypt-Proxy, DNS over HTTPS і Oblivious DNS over HTTPS) виберіть щонайменше один DNS-сервер із репозиторію.
Для прошивок від v4.9 до v4.10
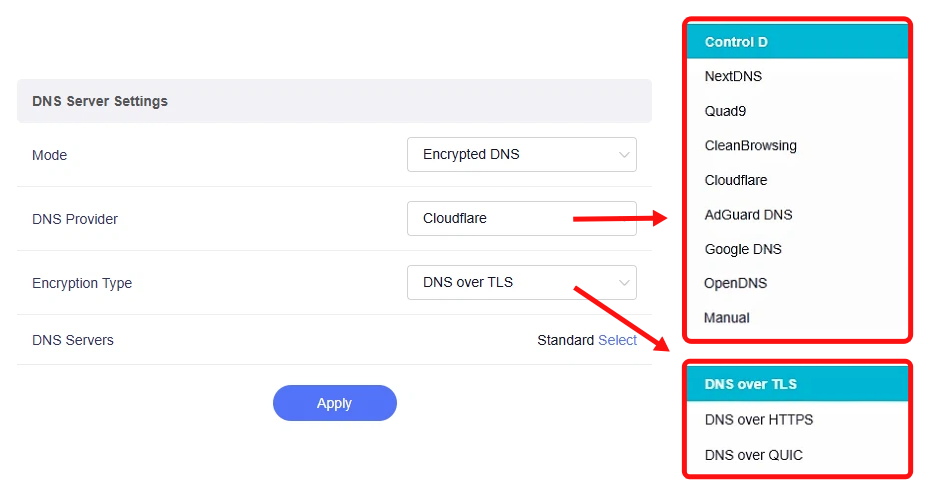
Окрім Control D, NextDNS і Cloudflare, у режимі Encrypted DNS тепер доступні й інші провайдери DNS: Quad9, CleanBrowsing, AdGuard DNS, Google DNS та OpenDNS. За потреби можна також указати сервер зашифрованого DNS вручну.
Спочатку виберіть DNS Provider. Решта параметрів змінюватимуться залежно від вибору.
-
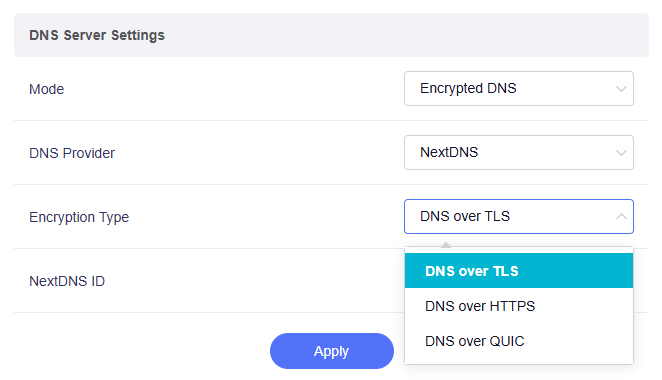
Якщо ви вибрали конкретного провайдера DNS (наприклад, NextDNS), виберіть тип шифрування: DNS over TLS (DoT), DNS over HTTPS (DoH) або DNS over QUIC (DoQ). DNS over QUIC (DoQ) з’явився у прошивці v4.9 і доступний лише для провайдерів DNS Control D, NextDNS або AdGuard DNS.
-
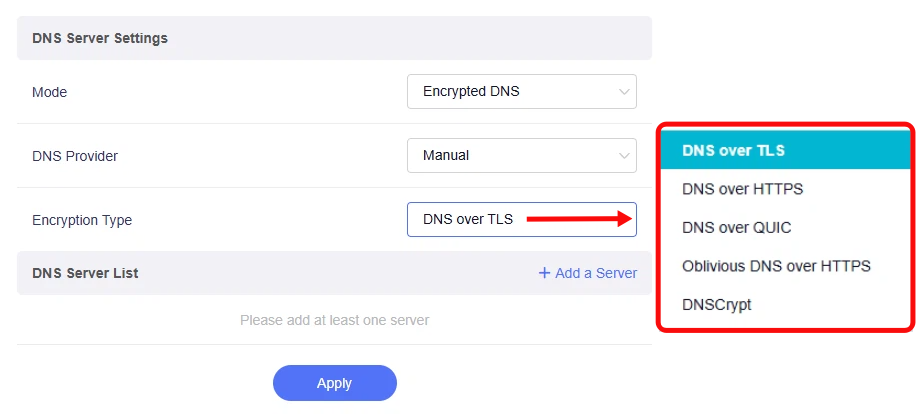
Якщо як провайдера DNS вибрано Manual, виберіть тип шифрування: DNS over TLS (DoT), DNS over HTTPS (DoH), DNS over QUIC (DoQ), Oblivious DNS over HTTPS або DNSCrypt.
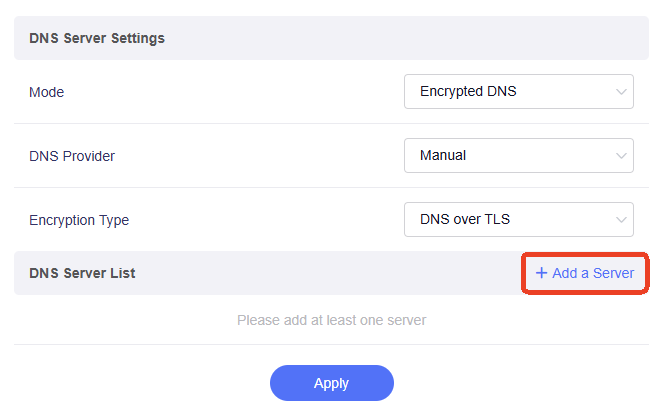
Далі натисніть Add a Server, щоб додати щонайменше один DNS-сервер. Можна безпосередньо ввести URL-адресу або запис у форматі stamp для зашифрованого DNS. Список публічних серверів наведено на сторінці https://dnscrypt.info/public-servers.
Порівняння типів шифрування
-
DNS over TLS (DoT)
Шифрує DNS-запити через окремий порт TLS. Відокремлює DNS-трафік від звичайного вебтрафіку, тому оператори мережі можуть легко його ідентифікувати.
-
DNS over HTTPS (DoH)
Передає дані DNS усередині стандартного HTTPS-трафіку. Поєднує DNS-запити зі звичайним вебтрафіком, забезпечуючи високий рівень конфіденційності та обходячи просту фільтрацію трафіку.
-
DNS over QUIC (DoQ)
Інкапсулює DNS у протокол QUIC. Забезпечує низьку затримку, швидке відновлення з’єднання та стабільну роботу в нестабільних мережах.
-
Oblivious DNS over HTTPS (ODoH)
Удосконалена версія DoH. Відокремлює IP-адресу користувача від DNS-запитів, щоб ані сервер, ані мережевий провайдер не могли відстежувати відвідувані вебсторінки.
-
DNSCrypt
Зрілий протокол шифрування DNS. Автентифікує та шифрує DNS-трафік, зосереджуючись на захисті від підміни та сумісності із застарілими мережевими середовищами.
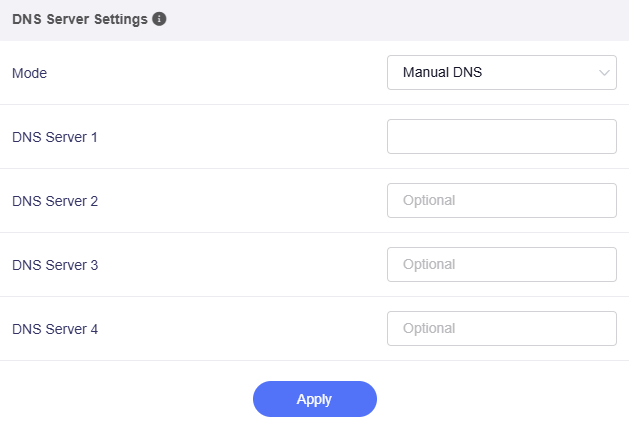
DNS, заданий вручну
У цьому режимі можна налаштувати власний DNS-сервер маршрутизатора. Виберіть щонайменше один DNS-сервер із розкривного списку.
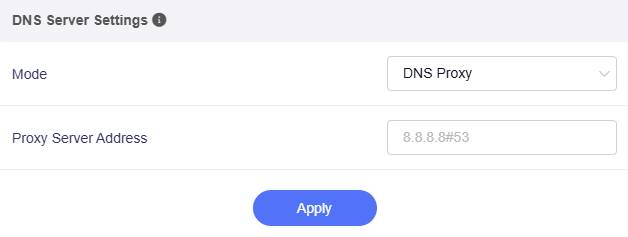
Проксі DNS
У цьому режимі маршрутизатор спрямовуватиме всі DNS-запити з LAN на вказану вами адресу проксі-сервера (наприклад, 8.8.8.8#53). Це може бути корисно, якщо в мережі працює інший DNS-сервер або Pi-hole.
Редагування правил для хостів
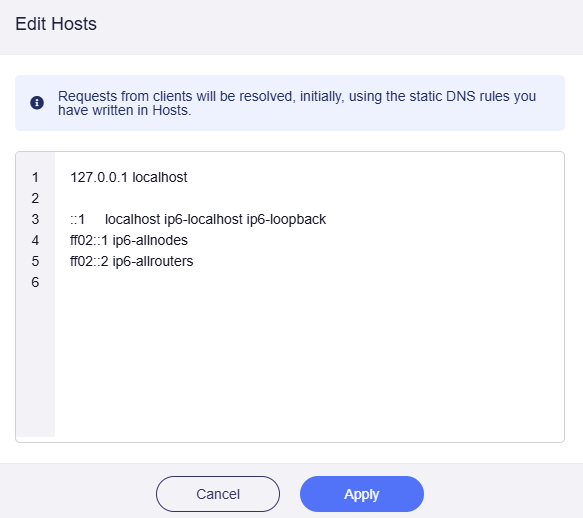
Натисніть кнопку Edit Hosts угорі праворуч, щоб налаштувати статичні правила для хостів.
Під час оброблення запитів від підключених клієнтів маршрутизатор надає цим правилам пріоритет.
Залишилися запитання? Відвідайте наш форум спільноти або зв’яжіться з нами.