VPN Dashboard (firmware v4.7 och tidigare)
Innehållet bygger på firmware v4.7.x och tidigare. Använd väljaren för en annan version.
Logga in och öppna VPN -> VPN Dashboard.
VPN Dashboard visar serveradress, trafikstatistik, klientens virtuella IP och anslutningslogg samt Kill Switch, VPN-princip, IP Masquerading, MTU och VPN Cascading.
This page is divided into two sections: VPN Client and VPN Server.
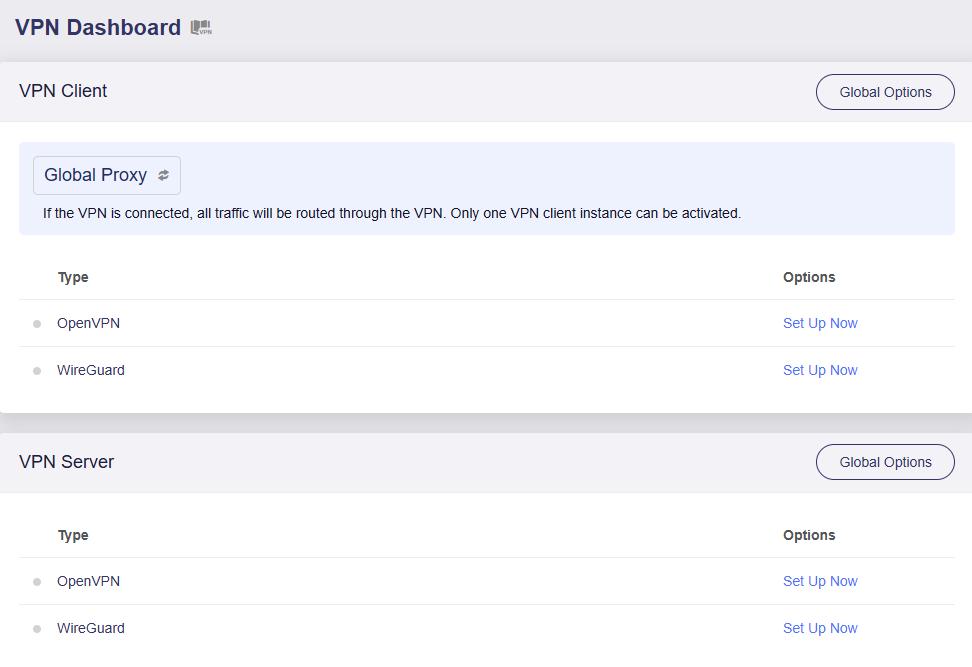
VPN Client
Om ingen OpenVPN- eller WireGuard-konfiguration finns klickar du på Set Up Now för att öppna OpenVPN Client eller WireGuard Client och ladda upp filen.
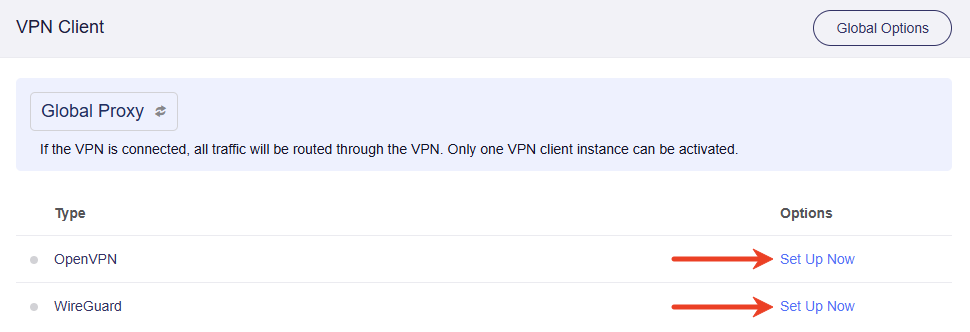
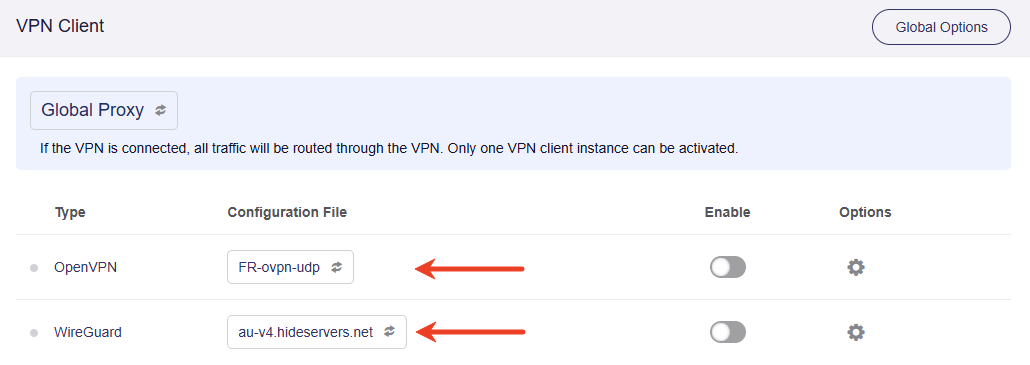
Konfigurationen visas i kolumnen Configuration File. Klicka på rutan för att byta mellan flera filer.
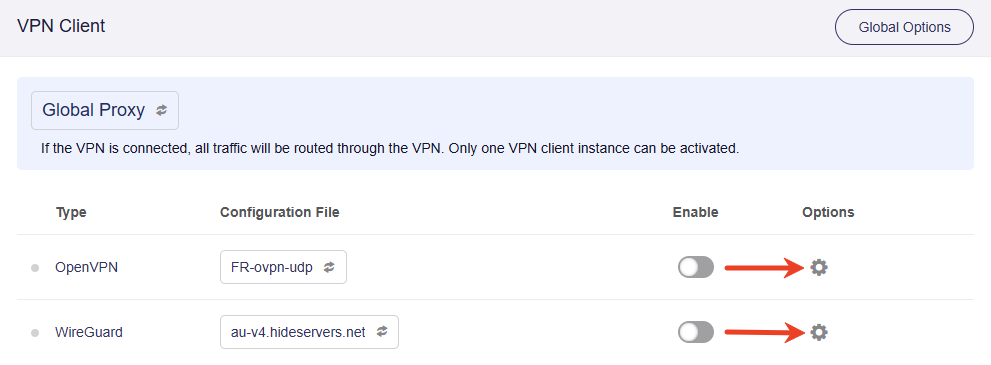
Client Options
Klicka på kugghjulet till höger för klientalternativ.
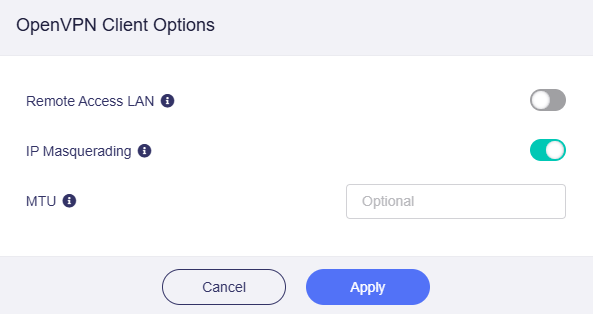
The OpenVPN Client Options displays as follows.
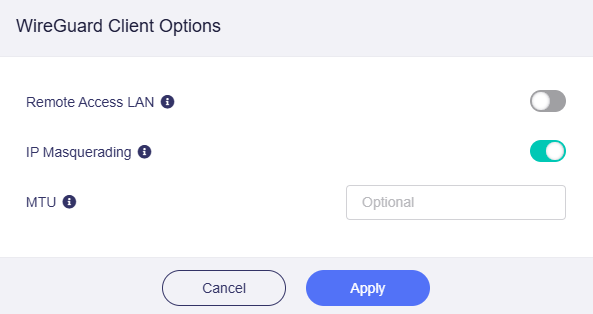
The WireGuard Client Options displays as follows.
-
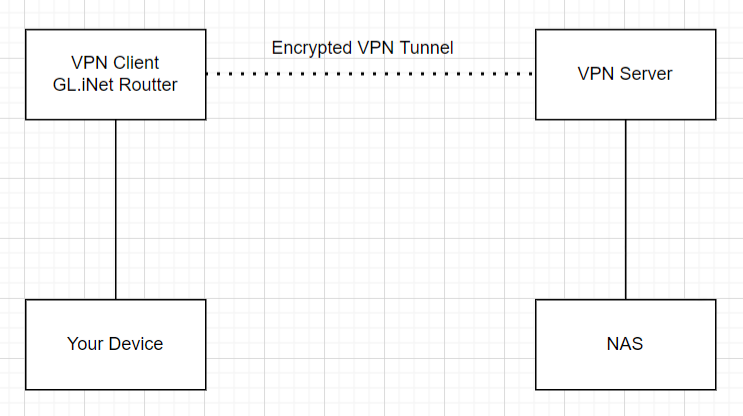
Remote Access LAN: Tillåter fjärråtkomst till routern och LAN-enheter via VPN. Servern måste annonsera en väg till LAN-subnätet.
I diagrammet fungerar GL.iNet-routern som VPN-klient. När alternativet är aktiverat kan enheter på serversidan nå routern och LAN-enheterna. En routningsregel till routerns LAN-subnät krävs på servern.
-
IP Masquerading: Skriver om LAN-klienternas käll-IP-adresser till routerns VPN-tunnel-IP. Inaktivera endast för Site-to-Site där fjärrpeeren känner till LAN-subnäten.
Med IP-maskering skriver reseroutern om Laptop-käll-IP
192.168.10.200till tunneladressen10.1.0.2vid trafik till NAS192.168.8.100.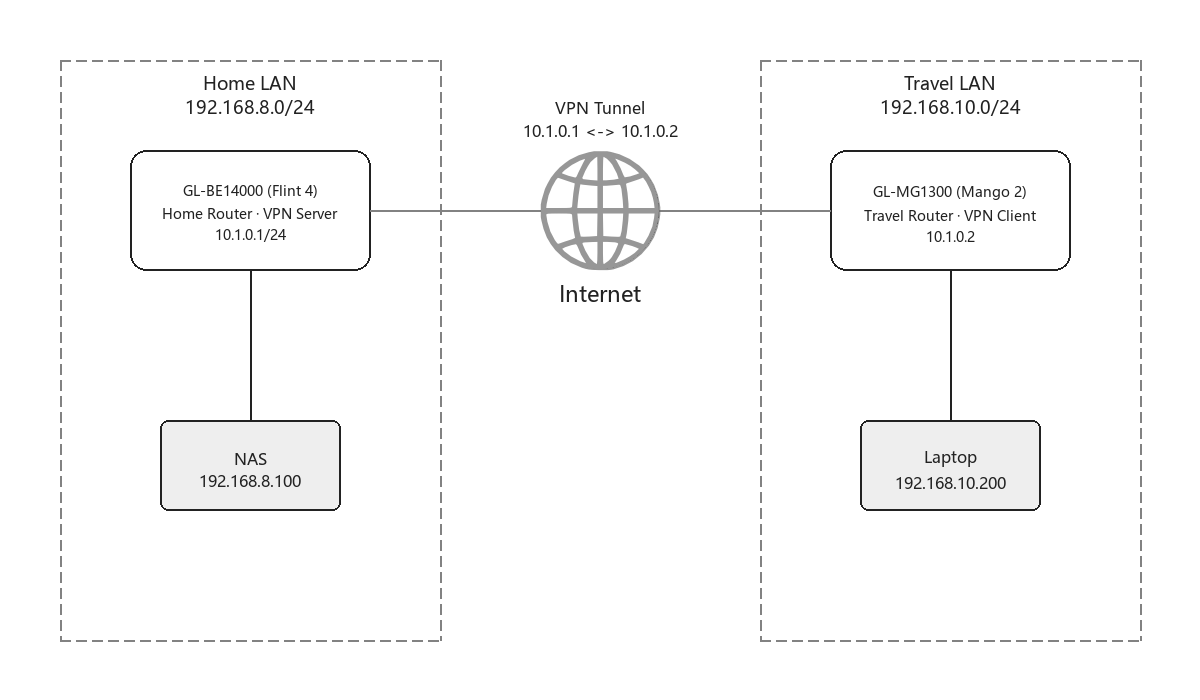
-
MTU: Anpassar tunnelns MTU och åsidosätter konfigurationsfilens värde.
Proxy Mode
Standardläget är Global Proxy. Klicka på rutan uppe till höger för andra lägen.
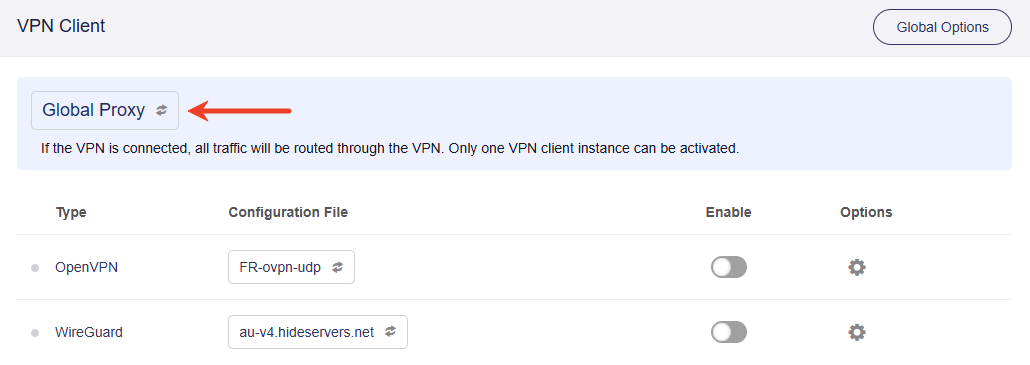
Three proxy modes are available: Global Proxy, Policy Mode and Route Mode.
-
Global Proxy
All trafik dirigeras genom VPN. Endast en VPN-klientinstans kan aktiveras.
-
Policy Mode
Läget har tre principer.
-
Based on the Target Domain or IP.
Endast trafik till vissa IP-adresser eller domäner dirigeras genom VPN. En klientinstans kan aktiveras.
-
Based on the Client Device.
Endast trafik från vissa LAN-enheter identifierade med MAC-adress dirigeras genom VPN.
-
Based on the VLAN.
Endast trafik från vissa VLAN dirigeras genom VPN.
-
-
Route Mode
-
Auto Detect
The routing rules defined in each VPN client configuration file or issued by the VPN server will be used.
-
Customize Routing Rules
Routningsregler kan konfigureras manuellt för varje klientinstans.
-
Global Options
Klicka på Global Options uppe till höger för avancerade klientinställningar.
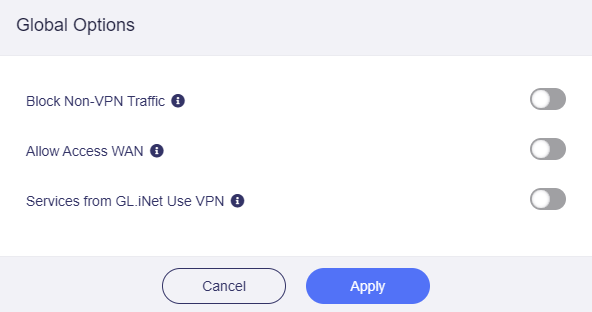
-
Block Non-VPN Traffic: Tvingar all internettrafik genom VPN och blockerar den vid frånkoppling för att förhindra läckor.
Funktionen kallas även VPN Kill Switch och stänger automatiskt av internet vid VPN-fel.
-
DNS Leak
-
IPv6 Leak
-
WebRTC Leak
-
VPN Connection Drop
-
Applications Launched Before VPN Establishment
-
Per-Application Traffic Leaks
-
-
Allow Access WAN: Låter lokala klienter nå skrivare, NAS och andra enheter i uppströms subnät när VPN är aktivt.
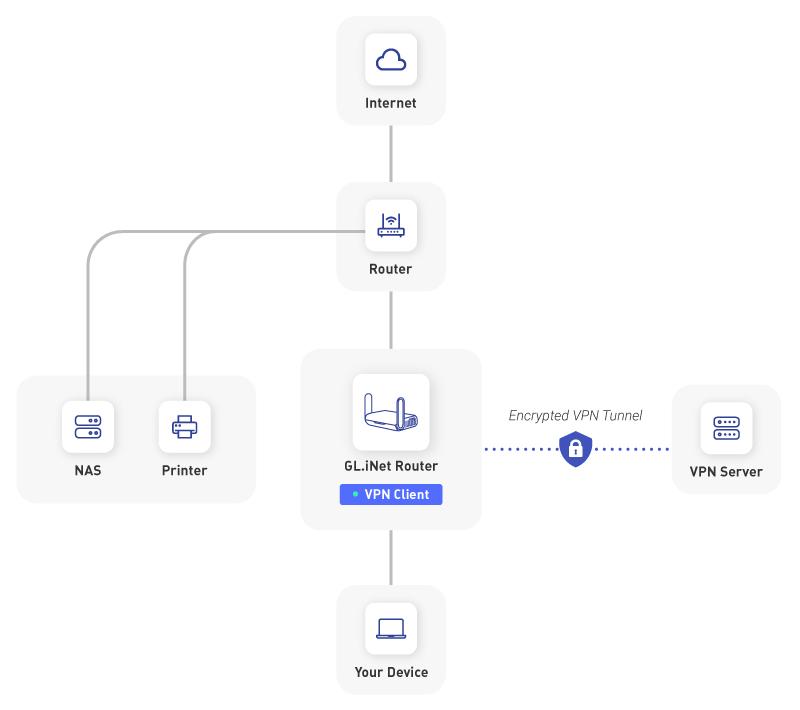
Lokala enheter kan då nå värdar som skrivare och NAS i det uppströms subnätet.
Routern kan inte skilja uppströms subnätstrafik från vanlig internettrafik, vilket kan medföra läckagerisk via offentliga IP-adresser. Allow Access WAN och Block Non-VPN Traffic kan därför inte aktiveras samtidigt.
-
Services from GL.iNet Use VPN: GoodCloud, DDNS och rtty skickar paket genom VPN-tunnlar när alternativet är aktiverat. Det är inaktiverat som standard eftersom tjänsterna normalt kräver enhetens verkliga IP-adress.
VPN Server
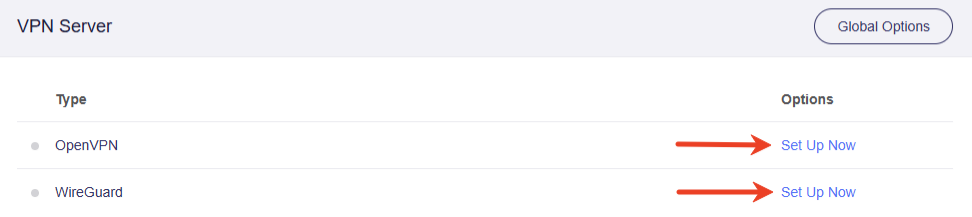
Om ingen VPN-server har konfigurerats klickar du på Set Up Now för OpenVPN Server eller WireGuard Server.
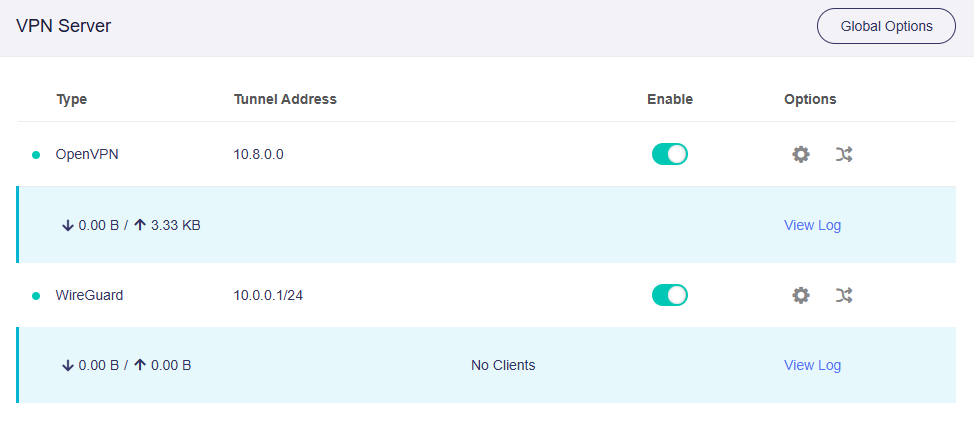
After the OpenVPN Server or WireGuard Server is enabled, the page will display the server status as follows.
Server Options
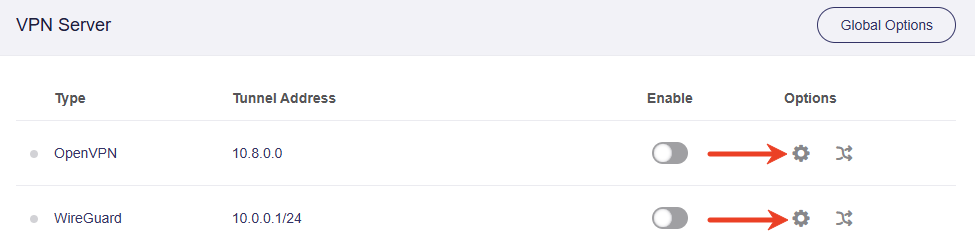
Klicka på kugghjulet till höger för serveralternativ.
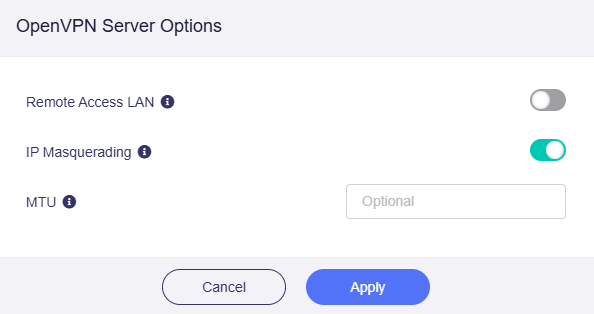
The OpenVPN Server Options displays as follows.
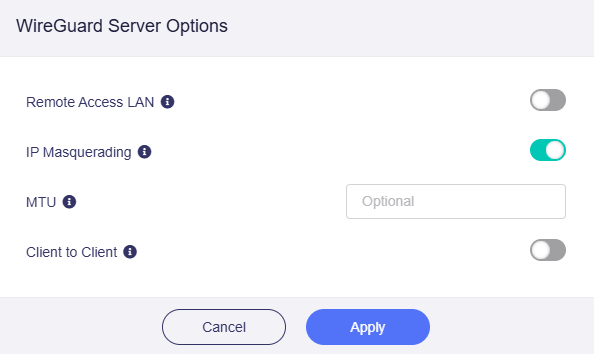
The WireGuard Server Options displays as follows.
-
Remote Access LAN: Tillåter åtkomst till resurser i serverns LAN-subnät genom tunneln.
-
IP Masquerading: Skriver om LAN-klienternas käll-IP till routerns tunnel-IP. Inaktivera endast för Site-to-Site där fjärrpeeren känner till LAN-subnäten.
Med IP-maskering skriver hemroutern om NAS-käll-IP
192.168.8.100till serverns tunneladress10.1.0.1vid trafik till Laptop192.168.10.200. -
MTU: Tunnelns MTU åsidosätter konfigurationsfilens värde.
-
Client to Client: Låter VPN-klienter nå varandra via tunnel-IP. För åtkomst mellan LAN-subnät krävs routningsregler på servern.
Server Route Rule
Klicka på routningsikonen till höger för egna regler.
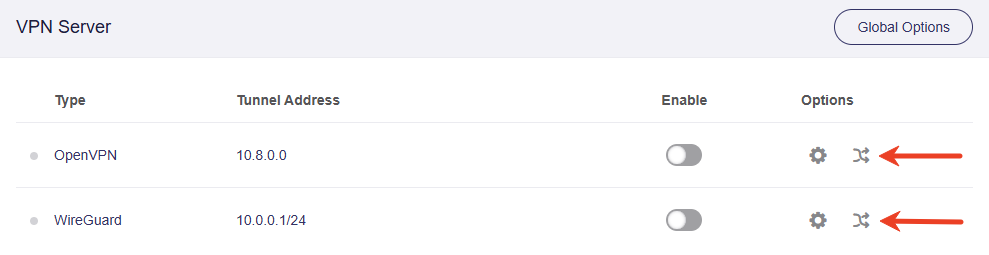
Under OpenVPN Server Route Rule klickar du på Add Route Rule, anger Target Address och Gateway och klickar på den gröna bocken.
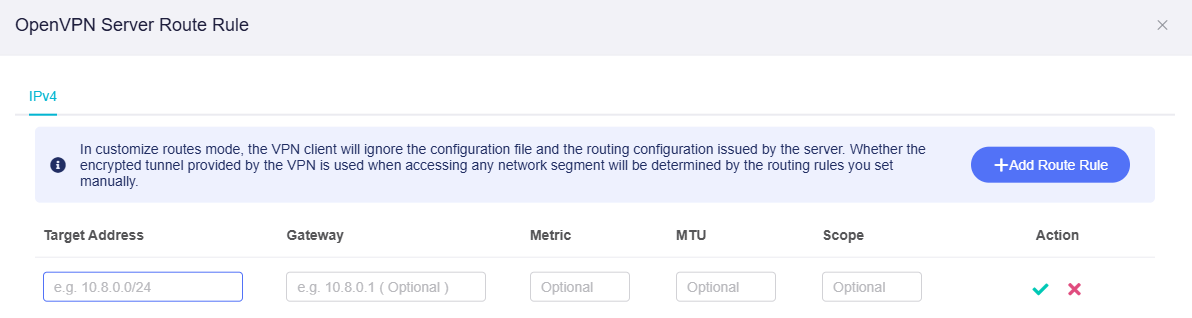
Under WireGuard Server Route Rule klickar du på Add Route Rule, anger Target Address och Gateway och klickar på den gröna bocken.
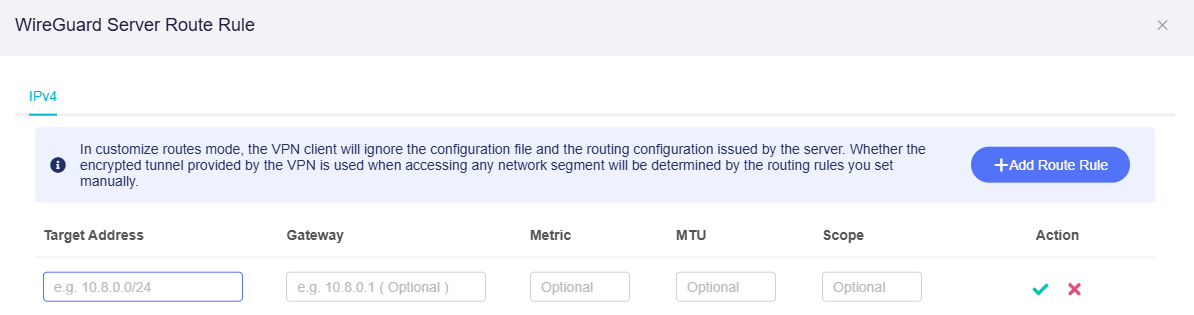
Obs! I läget för egna rutter ignorerar klienten konfigurationsfilen och serverns routning. Manuella regler avgör om tunneln används.
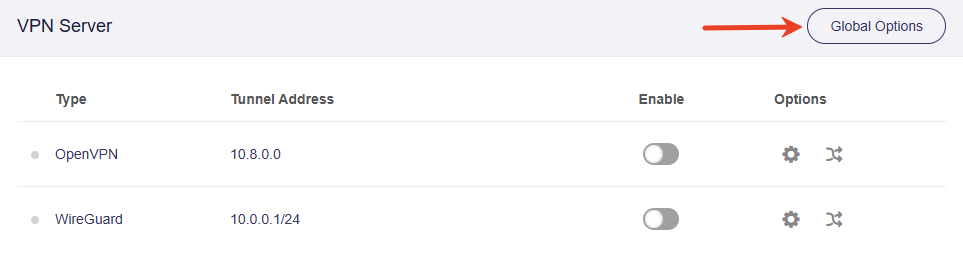
Global Options
Klicka på Global Options uppe till höger för avancerade serverinställningar.
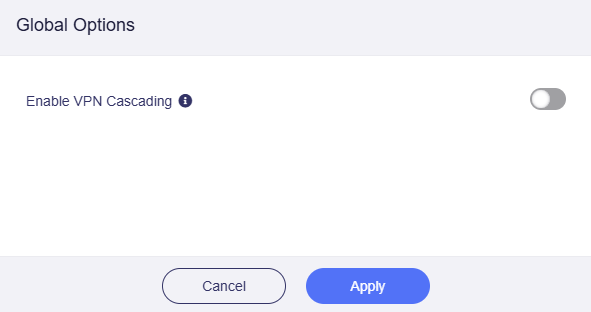
- VPN Cascading: När routern samtidigt är VPN-server och klient dirigeras fjärrklienternas trafik genom den uppströms tunnel som routern använder. Läs mer.
Har du fortfarande frågor? Besök vårt communityforum eller kontakta oss.