Доступ до адміністрування
Примітка: Цю сторінку додано в прошивці v4.9.
У лівому меню вебпанелі адміністрування відкрийте SECURITY -> Admin Access.
На цій сторінці можна налаштувати різні параметри безпеки, щоб захистити мережу й маршрутизатор від несанкціонованого доступу.
Контроль доступу
Розділ Access Control, який у прошивці v4.7 і раніших версіях називається Local Access Control, керує доступом до різних інтерфейсів адміністрування маршрутизатора.
Він дає змогу запобігти спробам сканування та вторгнення через стандартний порт і уникнути мережевих проблем, спричинених конфліктами портів.
Примітка: Якщо ви змінили номер порту в прошивці, для доступу до панелі адміністрування потрібно вказати правильний номер порту. Якщо ви забули його, скиньте налаштування маршрутизатора, щоб відновити стандартний номер порту.
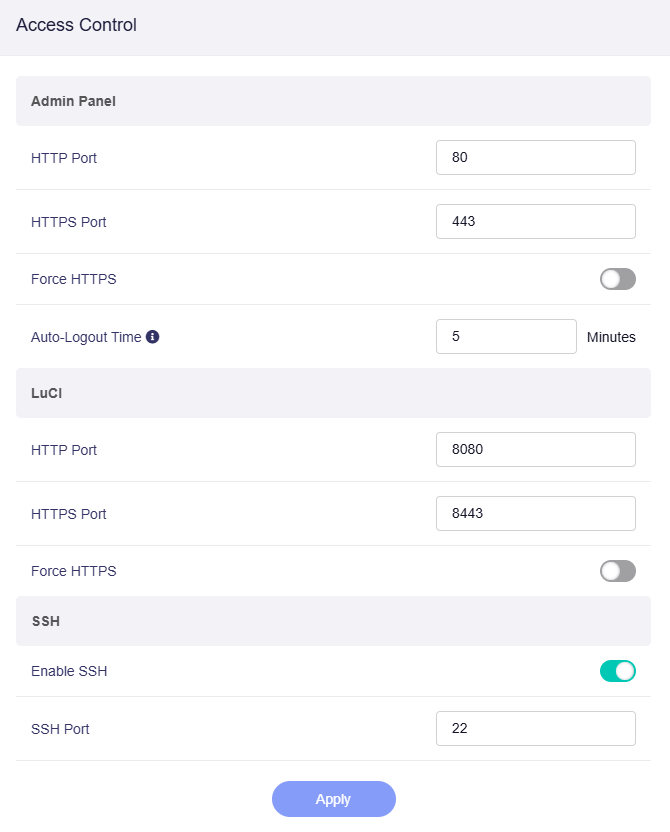
Панель адміністрування
-
HTTP Port: За замовчуванням — 80. Використовується для незашифрованого доступу до вебпанелі адміністрування через HTTP.
-
HTTPS Port: За замовчуванням — 443. Використовується для захищеного доступу до вебпанелі адміністрування через HTTPS.
-
Force HTTPS: Якщо ввімкнено, доступ до вебпанелі адміністрування здійснюється обов’язково через захищене з’єднання HTTPS.
-
Auto-Logout Time: За замовчуванням — 5 хвилин. З міркувань безпеки сеанси адміністрування автоматично завершуються після цього періоду бездіяльності. Час автоматичного виходу можна змінити в межах від 1 хвилини до 3 годин.
LuCI
Примітка: Перш ніж налаштовувати контроль доступу до LuCI, установіть LuCI на сторінці Advanced Settings.
-
HTTP Port: За замовчуванням — 8080. Використовується для незашифрованого доступу до інтерфейсу LuCI через HTTP.
-
HTTPS Port: За замовчуванням — 8443. Використовується для захищеного доступу до інтерфейсу LuCI через HTTPS.
-
Force HTTPS: Якщо ввімкнено, доступ до інтерфейсу LuCI здійснюється обов’язково через захищене з’єднання HTTPS.
SSH
-
Enable SSH: Визначає, чи дозволено доступ до маршрутизатора через SSH. Увімкнено за замовчуванням.
-
SSH Port: За замовчуванням — 22. Цей порт використовується для доступу до маршрутизатора через SSH.
Заборонений порт
Якщо ви вкажете номер порту, який збігається із зарезервованим портом (або портом, зарезервованим для певних служб браузерами чи мережевими правилами), з’явиться повідомлення «This port is forbidden by the browser».
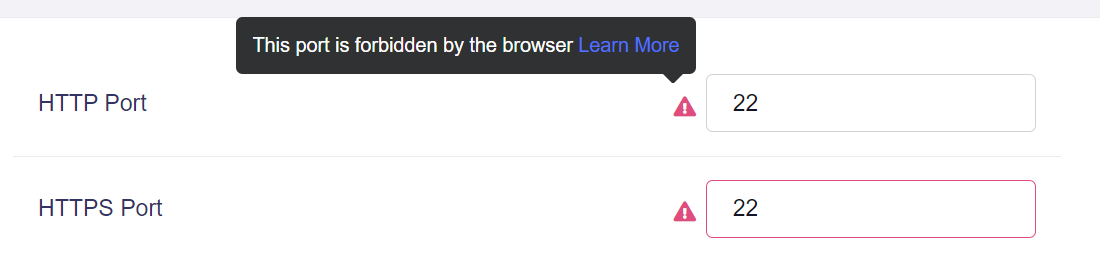
Список номерів портів, заборонених браузером
| Порт | Опис |
|---|---|
| 1 | tcpmux |
| 7 | echo |
| 9 | discard |
| 11 | systat |
| 13 | daytime |
| 15 | netstat |
| 17 | qotd |
| 19 | chargen |
| 20 | ftp data |
| 21 | ftp access |
| 22 | ssh |
| 23 | telnet |
| 25 | smtp |
| 37 | time |
| 42 | name |
| 43 | nicname |
| 53 | domain |
| 69 | tftp |
| 77 | priv-rjs |
| 79 | finger |
| 87 | ttylink |
| 95 | supdup |
| 101 | hostriame |
| 102 | iso-tsap |
| 103 | gppitnp |
| 104 | acr-nema |
| 109 | pop2 |
| 110 | pop3 |
| 111 | sunrpc |
| 113 | auth |
| 115 | sftp |
| 117 | uucp-path |
| 119 | nntp |
| 123 | NTP |
| 135 | loc-srv /epmap |
| 137 | netbios |
| 139 | netbios |
| 143 | imap2 |
| 161 | snmp |
| 179 | BGP |
| 389 | ldap |
| 427 | SLP (також використовується Apple Filing Protocol) |
| 465 | smtp+ssl |
| 512 | print / exec |
| 513 | login |
| 514 | shell |
| 515 | printer |
| 526 | tempo |
| 530 | courier |
| 531 | chat |
| 532 | netnews |
| 540 | uucp |
| 548 | AFP (Apple Filing Protocol) |
| 554 | rtsp |
| 556 | remotefs |
| 563 | nntp+ssl |
| 587 | smtp (rfc6409) |
| 601 | syslog-conn (rfc3195) |
| 636 | ldap+ssl |
| 989 | ftps-data |
| 990 | ftps |
| 993 | ldap+ssl |
| 995 | pop3+ssl |
| 1719 | h323gatestat |
| 1720 | h323hostcall |
| 1723 | pptp |
| 2049 | nfs |
| 3659 | apple-sasl / PasswordServer |
| 4045 | lockd |
| 5060 | sip |
| 5061 | sips |
| 6000 | X11 |
| 6566 | sane-port |
| 6665 | Альтернативний IRC [додано Apple] |
| 6666 | Альтернативний IRC [додано Apple] |
| 6667 | Стандартний IRC [додано Apple] |
| 6668 | Альтернативний IRC [додано Apple] |
| 6669 | Альтернативний IRC [додано Apple] |
| 6697 | IRC + TLS |
| 10080 | Amanda |
Контроль віддаленого доступу
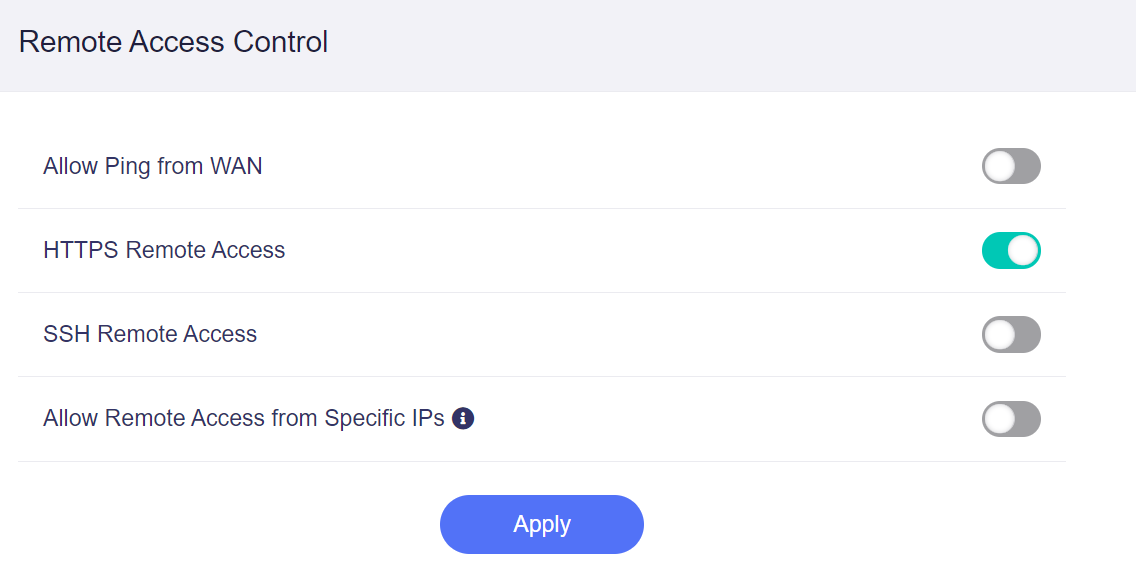
Після ввімкнення віддаленого доступу можна дозволити його лише з певних місць. Наприклад, можна дозволити віддалений доступ до домашніх пристроїв лише з офісу, дещо обмеживши зручність заради кращого захисту.
-
Allow Ping from WAN: У разі мережевих проблем дозвіл на Ping із порту WAN допомагає користувачам або адміністраторам мережі перевірити, чи правильно підключено маршрутизатор, а також визначити мережеву затримку та втрати пакетів.
-
HTTPS Remote Access: Протокол HTTPS переважно використовується для обміну даними між веббраузерами та вебсерверами й забезпечує захищене передавання даних. Його можна використовувати для безпечного та надійного передавання даних під час віддаленого керування серверами або доступу до вебзастосунків через браузер.
-
SSH Remote Access: Протокол SSH переважно використовується для безпечного доступу до віддалених комп’ютерів і серверів, керування ними та передавання файлів. Якщо потрібно віддалено входити на сервери через командний рядок або скрипти для адміністрування системи, передавання файлів чи інших операцій, SSH дає змогу створити захищений тунель і забезпечити безпеку та конфіденційність передавання даних.
-
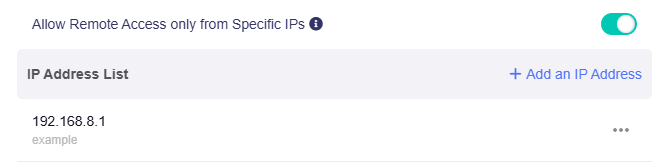
Allow Remote Access from Specific IPs: Ця функція використовується разом із Allow Ping from WAN, HTTPS Remote Access або SSH Remote Access. Можна додати кілька визначених IP-адрес, щоб віддалено керувати маршрутизаторами з пристроїв із цими IP-адресами.
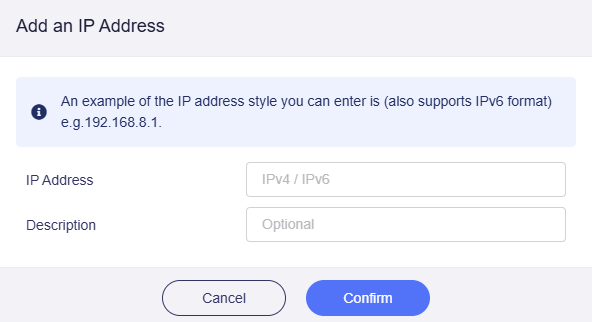
Відкриття портів на маршрутизаторі
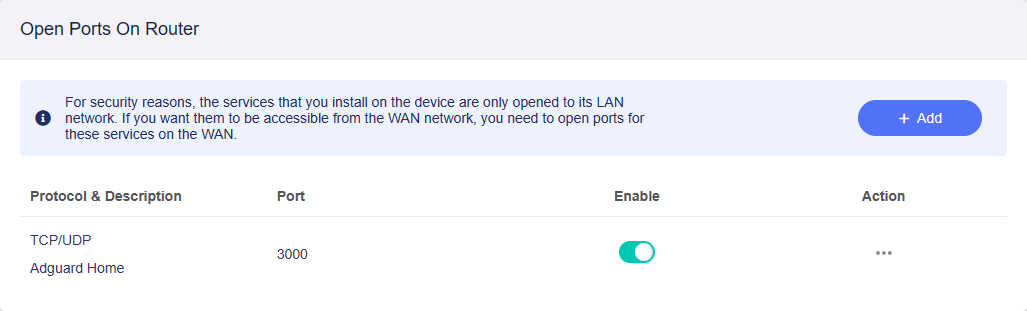
Щоб служби маршрутизатора, наприклад вебслужба або FTP, були доступні ззовні, на маршрутизаторі потрібно відкрити відповідні порти.
Щоб відкрити порт, натисніть Add.
-
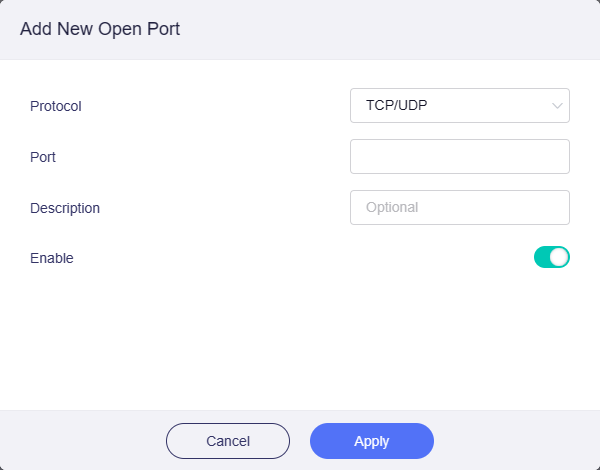
Protocol: Виберіть протокол:
TCP/UDP,TCPабоUDP. -
Port: Введіть номер порту, який потрібно відкрити.
-
Description: Додайте опис правила (необов’язково).
-
Enable: Увімкніть або вимкніть це правило за допомогою перемикача.
Маєте запитання? Відвідайте наш форум спільноти або зв’яжіться з нами.