ACL
Примітка: Функцію ACL додано в прошивці v4.9.
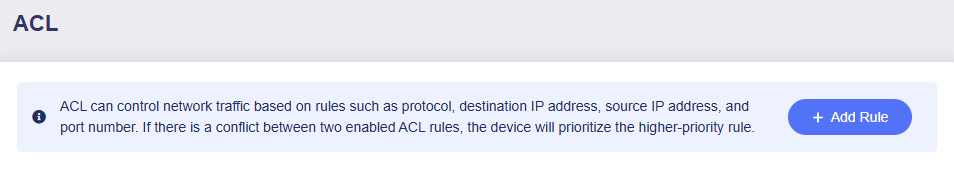
ACL (Access Control List, список контролю доступу) дає змогу створювати правила керування мережевим трафіком за протоколами з’єднання, адресами пристроїв і портами. Ці правила дозволяють або блокують доступ до мережі. Якщо кілька правил ACL суперечать одне одному, система застосовує правило з вищим пріоритетом.
ACL і перенаправлення портів працюють по-різному: ACL переважно дозволяє або блокує доступ до мережі з міркувань безпеки, а перенаправлення портів спрямовує зовнішній трафік до певних пристроїв у локальній мережі, щоб забезпечити віддалений доступ до локальних служб.
У лівому меню вебпанелі адміністрування відкрийте SECURITY -> ACL.
Натисніть кнопку Add Rule праворуч.
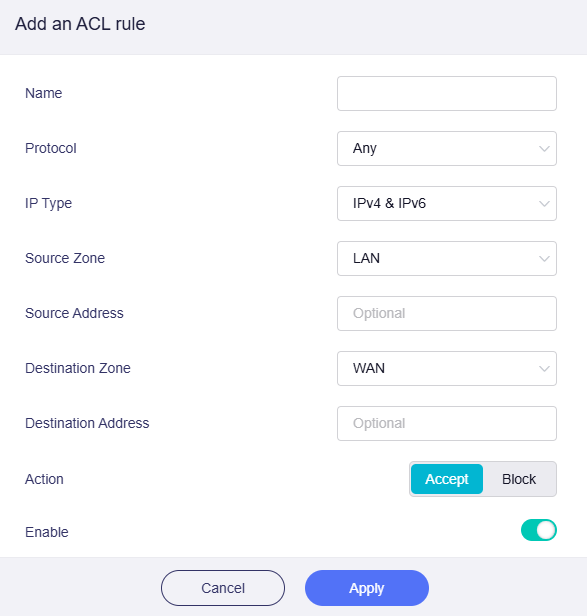
Створіть правило ACL у спливному вікні, а потім натисніть Apply.
-
Name: Введіть власну назву правила.
-
Protocol: Укажіть тип мережевого трафіку, до якого застосовується правило. Виберіть протокол з’єднання:
Any,TCP,UDP,TCP+UDPабоICMP. -
IP Type: Визначте формат IP-адрес для мережевого трафіку. Виберіть тип IP:
IPv4 & IPv6,IPv4абоIPv6. -
Source Zone: Виберіть мережеву зону, з якої надходить трафік. Доступні варіанти:
LAN,Guest,IoTіWAN. -
Source Address: (Необов’язково) Обмежте дію правила певними пристроями або IP-адресами джерела. Адресу джерела можна вибрати з розкривного списку.
-
Destination Zone: Виберіть мережеву зону, до якої спрямовано трафік. Доступні варіанти:
LAN,Guest,IoTіWAN. -
Destination Address: (Необов’язково) Обмежте дію правила певними пристроями або IP-адресами призначення. Адресу призначення можна вибрати з розкривного списку.
-
Action: Виберіть
AcceptабоBlock, щоб дозволити або заблокувати мережевий трафік, який відповідає цьому правилу. -
Enable: Увімкніть або вимкніть це правило за допомогою перемикача.
Маєте запитання? Відвідайте наш форум спільноти або зв’яжіться з нами.